Warum die zentrale Souveränität die Compliance-Lücke ist, die die meisten Unternehmen nie erwarten – und wie man sie schliessen kann.
Die meisten Organisationen, die mit regulierten Daten umgehen, haben das Offensichtliche getan. Sie haben ihre Datenbanken verschlüsselt. Sie haben Datenverarbeitungsvereinbarungen unterzeichnet. Sie haben die DSGVO-, FINMA- oder HIPAA-Kästchen angekreuzt, die ihnen ihre Rechtsabteilungen gegeben haben.
Dennoch nehmen die Durchsetzungsmassnahmen weiter zu. Es fallen immer wieder Geldstrafen an. Prüfer entdecken immer wieder Lücken.
Der Grund ist fast immer derselbe: Organisationen verwechseln Datensouveränität mit Schlüsselsouveränität – und gehen davon aus, dass die Verschlüsselung von Daten ausreicht, um zu beweisen, dass sie die Kontrolle über sie haben.
Das ist es nicht.
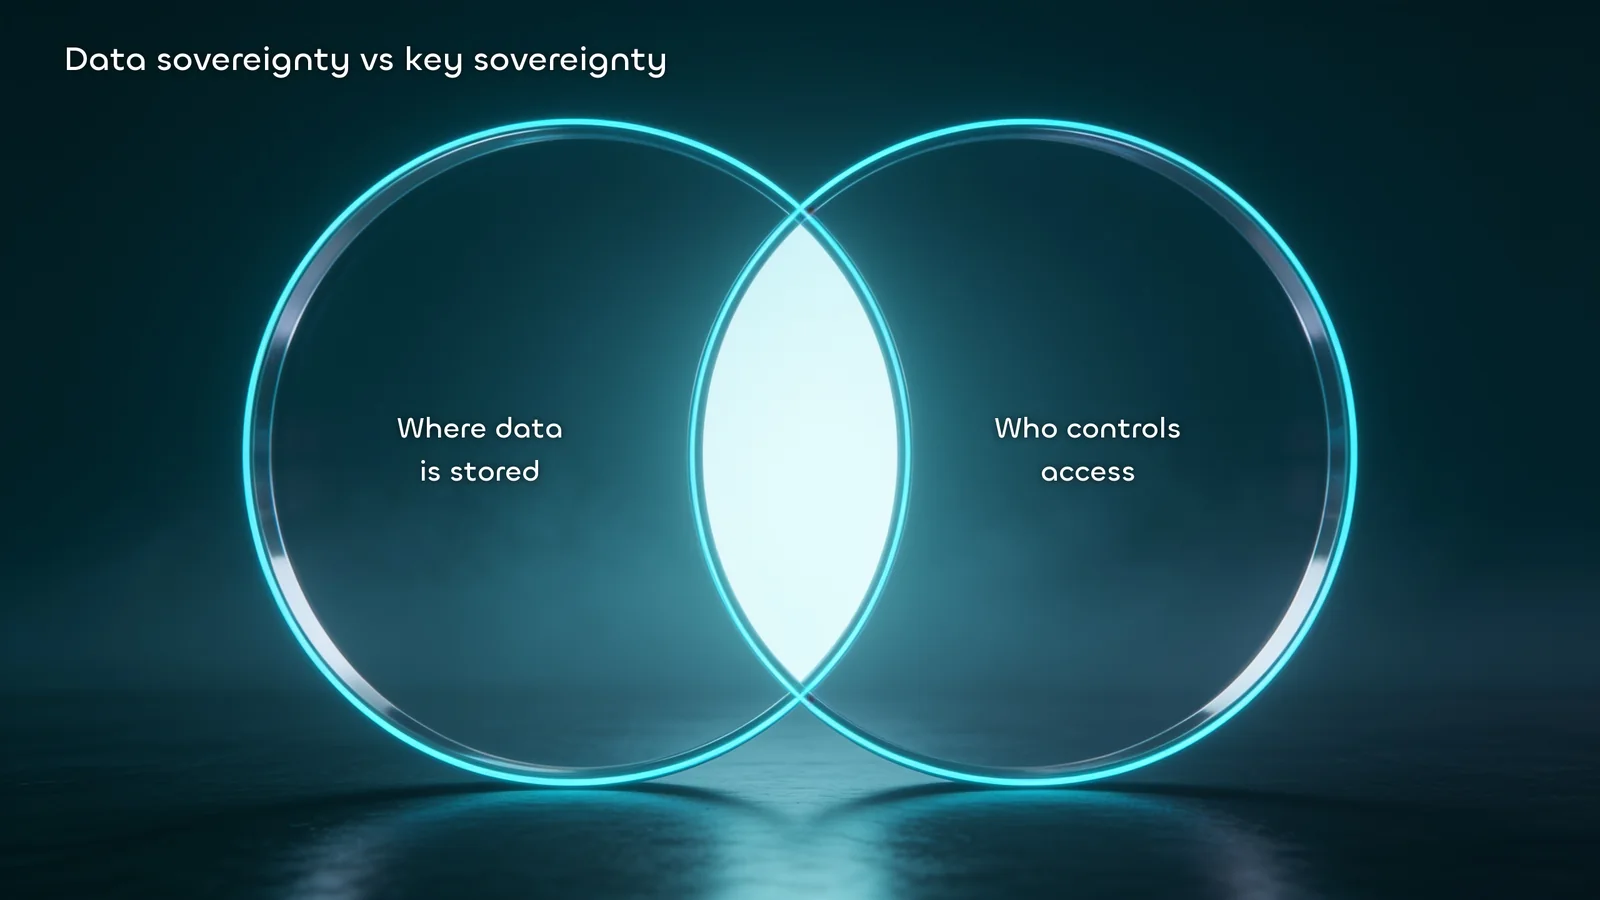
Verstehen Sie zunächst den Unterschied
Bei der Datensouveränität geht es darum, wo Ihre Daten physisch gespeichert sind und welche Rechtsordnung sie regelt. Es ist die Frage, die sich die Regulierungsbehörden zuerst stellen: Werden diese Daten in einem zugelassenen Land unter einem genehmigten Rechtsrahmen gespeichert?
Bei der Schlüsselsouveränität geht es darum, wer über die kryptografischen Schlüssel verfügt, die diese Daten lesbar machen. Das ist die Frage, die die meisten Unternehmen vergessen zu stellen: Selbst wenn die Daten am richtigen Ort gespeichert sind, wer kann sie dann tatsächlich entsperren?
Deshalb ist diese Unterscheidung wichtig: Verschlüsselte Daten ohne Schlüsselsouveränität sind keine wirklich kontrollierten Daten. Wenn ein Cloud-Drittanbieter über Ihre Verschlüsselungsschlüssel verfügt – auch im Rahmen eines Modells der geteilten Verantwortung – kann er technisch auf Ihre Daten zugreifen. Ihre Regierung kann dies auch unter Vorladung tun. Das Gleiche gilt für eine falsch konfigurierte IAM-Richtlinie. Das kann auch ein betrügerischer Insider tun.
Sie haben Ihre Daten nicht geschützt. Sie haben den Anschein gewahrt, Ihre Daten zu schützen.
Die Compliance-Zahlen werden immer schwerer zu ignorieren
Die Durchsetzung gesetzlicher Vorschriften rund um Verschlüsselung und Schlüsselverwaltung hat in allen drei grossen Rahmenwerken erheblich zugenommen.
Im Rahmen der DSGVO hat der Europäische Datenschutzausschuss bei Durchsetzungsentscheidungen zunehmend unzureichende technische Massnahmen – einschliesslich schlechter Schlüsselverwaltungspraktiken – angeführt. Laut dem CMS DSGVO Enforcement Tracker überstiegen die gesamten erfassten Bussgelder 5,65 Milliarden Euro, wobei bis Anfang 2025 2.245 Bussgelder verhängt wurden. Die höchste Einzelstrafe – 1,2 Milliarden Euro gegen Meta im Jahr 2023 – war speziell auf die rechtswidrige Übermittlung personenbezogener Daten in die Vereinigten Staaten zurückzuführen ohne ausreichenden Schutz. Die Lektion für die Schlüsselverwaltung ist direkt: Wenn auf Ihre Daten unter einer ausländischen Rechtsordnung zugegriffen werden kann, verfügen Sie möglicherweise nicht über angemessenen Schutz – unabhängig von der Verschlüsselung.
Im Rahmen der FINMA haben die Schweizer Finanzaufsichtsbehörden mit dem Rundschreiben 2023/1, das am 1. Januar 2024 in Kraft trat, die Messlatte für die Anforderungen an die betriebliche Belastbarkeit höher gelegt ausgelagerte IT-Vereinbarungen. In ihrem [Cyberrisiko- und Outsourcing-Bericht 2024] (https://www.finma.ch/de/dokumentation/dossier/dossier-cyberrisiken/cyberrisiken-und-outsourcing-2024/) stellte die FINMA fest, dass im Jahr 2024 jede fünfte Bank oder Versicherung wichtige Daten oder Funktionen an Public-Cloud-Anbieter auslagerte – und wies auf das dadurch entstehende Konzentrationsrisiko hin. Wenn Schweizer Institute Verschlüsselungsschlüssel bei Drittanbietern ausserhalb der Schweiz gespeichert haben, haben die Aufsichtsbehörden in Frage gestellt, ob die Kundenvertraulichkeitspflichten nach dem Schweizer Bankenrecht sinnvoll eingehalten werden können.
Unter HIPAA regelt das US-Gesundheitsministerium die Verschlüsselung gemäss 45 CFR 164.312, das Verschlüsselung und Entschlüsselung als adressierbare Implementierungsspezifikationen festlegt – was bedeutet, dass Organisationen sie implementieren müssen, es sei denn, sie können begründen, warum nicht, und eine Entschädigung dokumentieren müssen Kontrollen, wenn dies nicht der Fall ist. HHS hat immer wieder festgestellt, dass Verschlüsselung allein keinen ausreichenden Schutz darstellt, wenn wichtige Verwaltungskontrollen fehlen oder an einen Anbieter ohne angemessene vertragliche Schutzmassnahmen delegiert werden.
Das Muster ist konsistent: Die Regulierungsbehörden gehen über die Frage „Sind die Daten verschlüsselt?“ hinaus. zu „Wer kontrolliert die Schlüssel, wo werden sie gespeichert und unter welcher Rechtsordnung?“
Wie grenzüberschreitende Schlüsselspeicherung ein echtes Compliance-Risiko schafft
Szenario 1: Die EU-Bank nutzt einen US-Cloud-Anbieter
Eine deutsche Privatkundenbank verlagert ihre Kundendaten auf eine Hyperscale-Cloud-Plattform. Die Daten werden im Ruhezustand verschlüsselt. Compliance unterzeichnet.
Was die Bank nicht vollständig berücksichtigt hat: Der Cloud-Anbieter verwaltet die Verschlüsselungsschlüssel über eine Infrastruktur mit Sitz in den USA. Gemäss dem US CLOUD Act – formell Clarifying Lawful Overseas Use of Data Act (2018) – können amerikanische Behörden in den USA ansässige Anbieter dazu zwingen, irgendwo auf der Welt gespeicherte Daten herauszugeben, sofern der Anbieter im Besitz, in der Obhut oder unter der Kontrolle darüber ist. Wie das eigene Whitepaper des DOJ bestätigt, gilt das Gesetz unabhängig davon, wo die Daten physisch gespeichert sind.
Aus Sicht der DSGVO stellt dies ein Problem dar. Artikel 32 erfordert geeignete technische Massnahmen zur Gewährleistung der Datensicherheit. Artikel 44 schränkt die Übermittlung personenbezogener Daten in Drittländer ein. Wenn die Schlüsselverwaltungsinfrastruktur den US-Behörden den Zugriff tatsächlich ermöglicht, könnten die Aufsichtsbehörden feststellen, dass die Bank in beiden Punkten gescheitert ist – obwohl die Daten Frankfurt nie verlassen haben.
Szenario 2: Der Schweizer Gesundheitsdienstleister und die Outsourcing-Regeln der FINMA
Eine Schweizer Privatklinik arbeitet mit einer cloudbasierten Plattform für Patientenakten zusammen. Die Plattform wird in der Schweiz gehostet. Auf dem Papier sieht alles korrekt aus.
Die Verschlüsselungsschlüssel der Plattform werden jedoch von einem von Irland aus betriebenen Schlüsselverwaltungsdienst verwaltet. Wenn die Prüfer der FINMA die Vereinbarung prüfen – unter Anwendung der Outsourcing-Grundsätze des Rundschreibens 2018/3 neben den Anforderungen an die betriebliche Belastbarkeit des Rundschreibens 2023/1 – Sie kommen zu dem Schluss, dass die Klinik keine alleinige Kontrolle über den Zugriff auf Patientendaten nachweisen kann. Der Schlüsselverwaltungsanbieter könnte unter bestimmten rechtlichen Zwängen den Zugang ohne Wissen oder Zustimmung der Klinik ermöglichen.
Das Schweizer Bankgeheimnis und die Schweigepflicht im Gesundheitswesen erfordern, dass der Zugriff auf sensible Kundeninformationen streng unter der Kontrolle des Instituts bleibt. Eine wesentliche Managementabhängigkeit von einem im Ausland betriebenen Dienst schafft eine Lücke, die kein Datenverarbeitungsvertrag vollständig überdecken kann.
Szenario 3: Der multinationale Konzern versucht überall gleichzeitig die Vorschriften einzuhalten
Ein globales Unternehmen für professionelle Dienstleistungen ist in der EU, der Schweiz und den Vereinigten Staaten tätig. Es verwendet eine zentralisierte Cloud-Plattform mit einem einzigen Schlüsselverwaltungsdienst, da dies vom Plattformanbieter empfohlen wurde und der Betrieb einfacher ist.
Das Problem: Die DSGVO verlangt, dass personenbezogene Daten aus der EU nur unter von der EU genehmigten Bedingungen zugänglich sein dürfen. Die FINMA verlangt, dass Schweizer Finanzdaten unter schweizerischer Kontrolle bleiben. HIPAA erfordert dokumentierte Kontrollen geschützter Gesundheitsinformationen. Ein einzelner, zentralisierter Schlüsselverwaltungsdienst, der einer Rechtssprechung unterliegt, kann nicht alle drei Rahmenbedingungen gleichzeitig erfüllen – und der Versuch, ihn so zu nutzen, als ob er dies könnte, ist eine Compliance-Fiktion, die nur darauf wartet, aufgedeckt zu werden.
Was Branchenexperten beobachten
Die Richtung der regulatorischen Entwicklung ist denjenigen klar, die an der Schnittstelle zwischen Verschlüsselungsstandards und Compliance-Rahmenwerken arbeiten.
Die Cloud Security Alliance identifizierte in ihrem Bericht Top Threats to Cloud Computing 2024 – basierend auf einer Umfrage unter über 500 Branchenexperten – Schwachstellen im Identitäts- und Zugriffsmanagement (IAM) zum zweiten Mal in Folge als zweitgrösstes Cloud-Sicherheitsrisiko. Ein mangelhaftes kryptografisches Management wurde ausdrücklich als anhaltender Fehler in der IAM-Kategorie genannt. Die CSA behauptet seit langem, dass viele Unternehmen unwissentlich die Kontrolle über ihre sensibelsten Daten delegieren, indem sie Standardvereinbarungen für die Schlüsselverwaltung von Cloud-Anbietern akzeptieren.
Juristen, die zu grenzüberschreitenden Datenübermittlungen beraten, haben darauf hingewiesen, dass Regulierungsbehörden in der EU und der Schweiz beginnen, nicht nur zu prüfen, wo Daten gespeichert werden, sondern auch, wo der Zugriff auf diese Daten erzwungen werden kann – was davon abhängt, wo die Schlüssel verwaltet werden, und nicht davon, wo die Daten gespeichert sind.
Der sich abzeichnende regulatorische Konsens besteht darin, dass die Schlüsselresidenz – die rechtliche und physische Zuständigkeit der Verschlüsselungsschlüsselinfrastruktur – im nächsten Regulierungszyklus zu einer expliziten Compliance-Anforderung und nicht nur zu einer Best Practice werden wird.
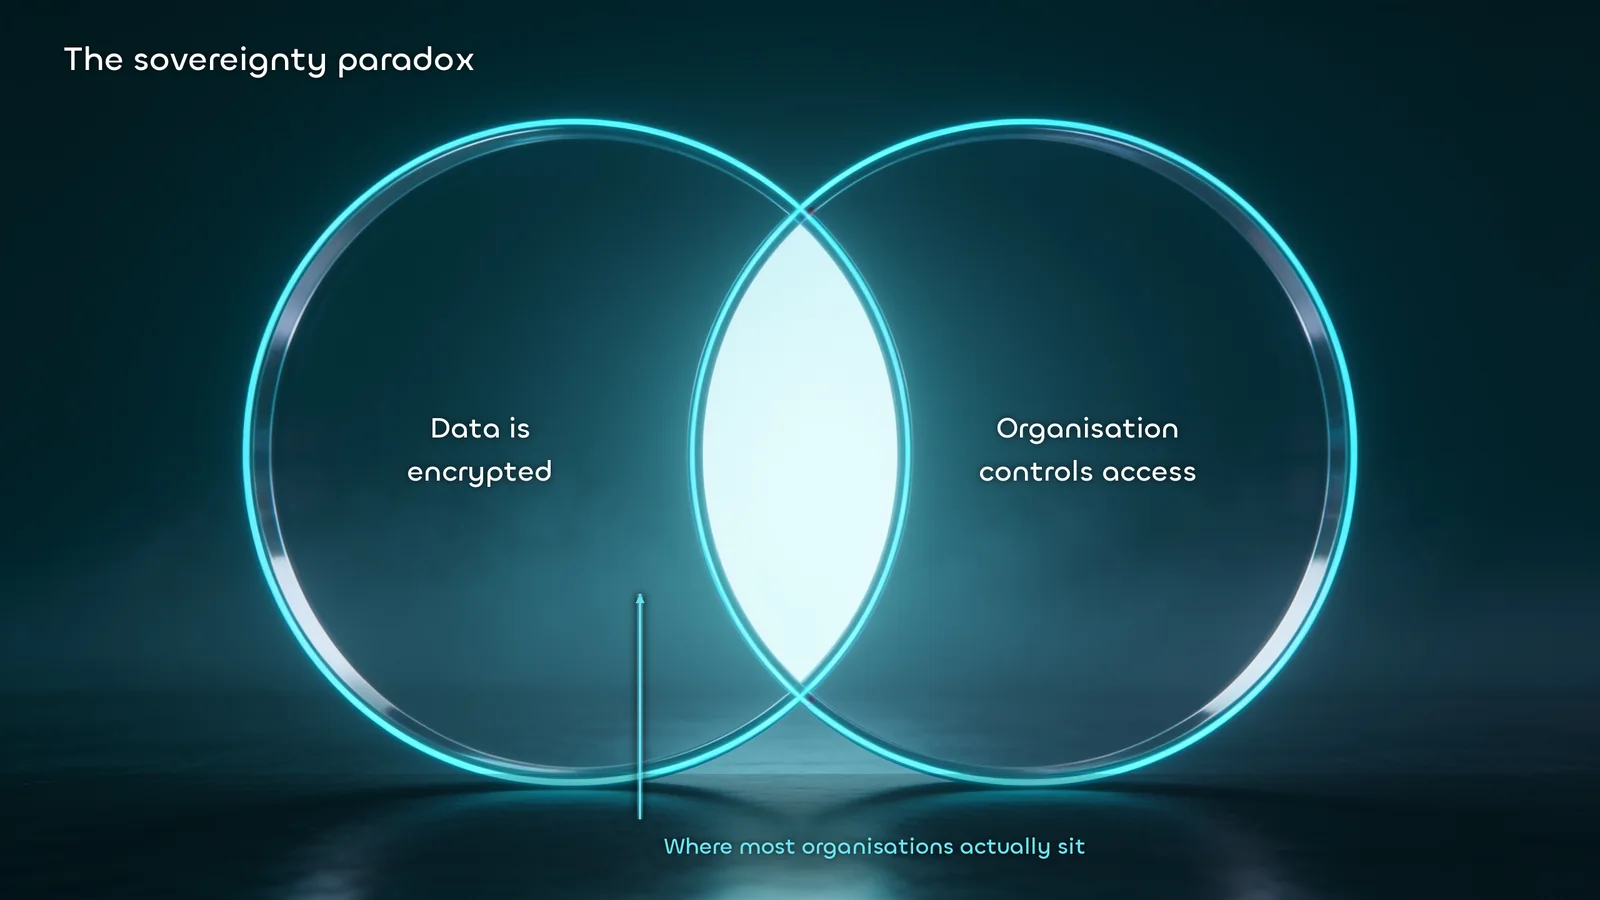
Das Souveränitätsparadoxon
Hier liegt das Kernproblem, klar ausgedrückt.
Eine Organisation verschlüsselt ihre Daten in der Überzeugung, dass dies ein Beweis für Kontrolle und Sicherheit sei. Anschliessend übergibt es die Schlüsselverwaltung an einen Cloud-Drittanbieter, da dies praktisch ist und die Dokumentation des Anbieters besagt, dass es sicher ist. Die Daten werden verschlüsselt. Die Organisation hat die Kontrolle darüber verloren.
Das ist das Souveränitätsparadoxon: Der technische Akt der Verschlüsselung wird genutzt, um eine regulatorische Kontrollanforderung zu erfüllen, während gleichzeitig die praktische Fähigkeit, diese Kontrolle auszuüben, delegiert wurde.
Die Regulierungsbehörden beginnen, dies zu durchschauen. Die Frage ist nicht mehr, ob Daten verschlüsselt sind. Es geht darum, ob die Organisation, die die Verantwortung für diese Daten trägt, eine echte, nachweisbare und rechtlich belastbare Kontrolle darüber hat, wer darauf zugreifen kann – einschliesslich der Kontrolle über die kryptografischen Schlüssel, die den Zugriff regeln.
Wenn die Antwort lautet: Unser Cloud-Anbieter verwaltet die Schlüssel und wir vertrauen ihnen, dann ist das keine Souveränität. Das ist eine als Sicherheit getarnte Abhängigkeit.
Ein Rahmen, um dies richtig zu machen
So schliessen Sie die Lücke systematisch.
Schritt 1: Ordnen Sie Ihre wichtigsten Verwaltungsabhängigkeiten zu
Überprüfen Sie jedes System, das regulierte Daten verarbeitet. Identifizieren Sie für jeden einzelnen Punkt Folgendes: Wer verwaltet die Verschlüsselungsschlüssel, wo befindet sich diese Schlüsselverwaltungsinfrastruktur physisch und unter welcher Rechtsordnung sie betrieben wird. Dies ist häufig eine unangenehme Übung. Mach es trotzdem.
Schritt 2: Beurteilen Sie die rechtliche Gefährdung
Bewerten Sie für jede Schlüsselverwaltungsabhängigkeit, welche rechtlichen Mechanismen den Zugriff auf diese Schlüssel ohne die ausdrückliche Zustimmung Ihrer Organisation erzwingen könnten. Dazu gehören CLOUD Act-Anfragen, Zwangsanordnungen lokaler Behörden und die Vertragsbedingungen, die Ihr Anbieter mit seinen eigenen Regierungen vereinbart hat.
Schritt 3: Verstehen Sie Ihre regulatorischen Verpflichtungen genau
Artikel 32 der DSGVO und Erwägungsgrund 83 erfordern geeignete technische und organisatorische Massnahmen. FINMA-Rundschreiben 2023/1 legt explizite Anforderungen für ausgelagerte Vereinbarungen fest. HIPAAs Sicherheitsregel bei 45 CFR 164.312 spezifiziert Verschlüsselung und Entschlüsselung als adressierbare Implementierungsspezifikationen. Lesen Sie, was Ihre spezifische Aufsichtsbehörde verlangt – und nicht, was Ihnen das Compliance-Team Ihres Anbieters sagt.
Schritt 4: Datenspeicherung von Schlüsselverwaltung trennen
Die robustesten Architekturen speichern verschlüsselte Daten bei einem Anbieter und verwalten Verschlüsselungsschlüssel völlig unabhängig – vorzugsweise mit einer Infrastruktur unter der direkten Kontrolle der Organisation oder bei einem spezialisierten Schlüsselverwaltungsanbieter, dessen Zuständigkeit und rechtliche Gefährdung für den jeweiligen Regulierungsrahmen geeignet sind. Dies ist es, was eine echte Bring Your Own Key (BYOK)- oder Hold Your Own Key (HYOK)-Architektur erreicht.
Schritt 5: Wichtige Aufenthaltsrichtlinien festlegen
Definieren Sie explizit, wo sich Verschlüsselungsschlüssel für jede Kategorie regulierter Daten befinden müssen. Für personenbezogene Daten aus der EU gemäss der DSGVO sollten die Schlüssel innerhalb der EU-Gerichtsbarkeit verwaltet werden. Die Schlüssel für Schweizer Finanz- und Gesundheitsdaten sollten innerhalb der Schweizer Gerichtsbarkeit verwaltet werden. Dokumentieren Sie diese Richtlinie, implementieren Sie technische Kontrollen, um sie durchzusetzen, und überprüfen Sie die Einhaltung regelmässig.
Schritt 6: Überprüfen Sie die Verträge Dritter unter Berücksichtigung des Schlüsselmanagements
Ihre Datenverarbeitungsvereinbarungen regeln wahrscheinlich den Standort und die Zugriffskontrollen für Daten. Sie befassen sich wahrscheinlich nicht mit ausreichender Spezifität mit den wichtigsten Verwaltungszuständigkeiten und Zugriffsmechanismen. Schliessen Sie diese Lücke vertraglich, und wenn ein Anbieter nicht die erforderlichen Garantien bieten kann, behandeln Sie dies als wesentliches Compliance-Risiko – denn das ist es auch.
Schritt 7: Bereiten Sie sich auf die Auditfrage vor, die Ihnen noch nicht gestellt wurde
Die Regulierungsbehörden tendieren dazu, zu verlangen: Beweisen Sie, dass keine andere Partei als Ihre Organisation ohne Ihre ausdrückliche Genehmigung auf diese Daten zugreifen kann. Bereiten Sie jetzt Ihre Antwort vor. Wenn Sie keine klare, technisch fundierte Antwort geben können, müssen Sie arbeiten.
Die regionale Landschaft auf einen Blick
| Rahmen | Gerichtsstand | Compliance-Verpflichtungen | Implikationen |
|---|
| DSGVO | Europäische Union | Artikel 32 technische Massnahmen; Artikel 44 Übertragungsbeschränkungen | Schlüssel dürfen nicht aufgrund nicht-EU-rechtlicher Zwänge zugänglich gemacht werden |
| FINMA | Schweiz | Outsourcing-Rundschreiben; Bankgeheimnis; betriebliche Belastbarkeit | Schlüssel müssen unter schweizerischer Kontrolle bleiben; Ausländische Schlüsselmanager schaffen Outsourcing-Risiko |
| HIPAA | Vereinigte Staaten | Spezifikationen für die Verschlüsselung und Entschlüsselung von Sicherheitsregeln; Geschäftspartnerverträge | Wichtige Managementanbieter müssen als Geschäftspartner abgedeckt sein; Zugangskontrollen müssen dokumentiert und überprüfbar sein |
Das Fazit
Datensouveränität ohne Schlüsselsouveränität ist eine Compliance-Fiktion. Durch die Verschlüsselung von Daten bei gleichzeitiger Delegierung der Schlüsselverwaltung an einen Dritten unter ausländischer Rechtsprechung erhalten Sie keine Kontrolle. Es vermittelt Ihnen den Anschein von Kontrolle – was bei einer Checkbox-Prüfung zufriedenstellend ist und bei einer ernsthaften behördlichen Untersuchung zum Scheitern verurteilt ist.
Die Organisationen, die die nächste Welle behördlicher Kontrolle meistern werden, sind diejenigen, die die Schlüsselsouveränität als erstklassige Compliance-Anforderung und nicht als Nebensache betrachten. Sie können technisch und rechtlich nachweisen, dass der Zugriff auf ihre regulierten Daten vollständig durch ihre eigenen Richtlinien und Infrastruktur geregelt wird.
Alle anderen werden einer Regulierungsbehörde ihre wichtigsten Managementabhängigkeiten erläutern.
DuoKey bietet Organisationen die Infrastruktur, um echte Schlüsselsouveränität zu erreichen in DSGVO-, FINMA- und HIPAA-Umgebungen – einschliesslich einer Mehrparteien-Schlüsselverwaltung, die sicherstellt, dass kein einzelner Anbieter, einschliesslich DuoKey, einseitig auf Ihre Daten zugreifen kann.