Im Oktober PHP2Shell, im November Java4Shell: Zweimal innerhalb weniger Wochen wurden Lücken bekannt, mit denen ein Angreifer ohne Anmeldung Code auf einem Server ausführen kann. Betroffen sind nicht exotische Systeme, sondern die Laufzeitumgebungen, auf denen selbst betriebene Plattformen für Dateien und Zusammenarbeit laufen.
Patchen ist Pflicht. Dieser Artikel stellt eine zweite Frage: Was hätte ein Angreifer in der Zeit bis zum Patch auf Ihrem Dateiserver lesen können?
Inhaltsverzeichnis
- Zwei Lücken in zwei Monaten
- Was Codeausführung auf dem Server bedeutet
- Patchen ist nötig, aber es kommt zu spät
- Dokumente, die der Server nicht lesen kann
- Was das für Nextcloud, openDesk und OpenCloud heißt
- Checkliste für die nächsten Tage
- Quellen
Zwei Lücken in zwei Monaten
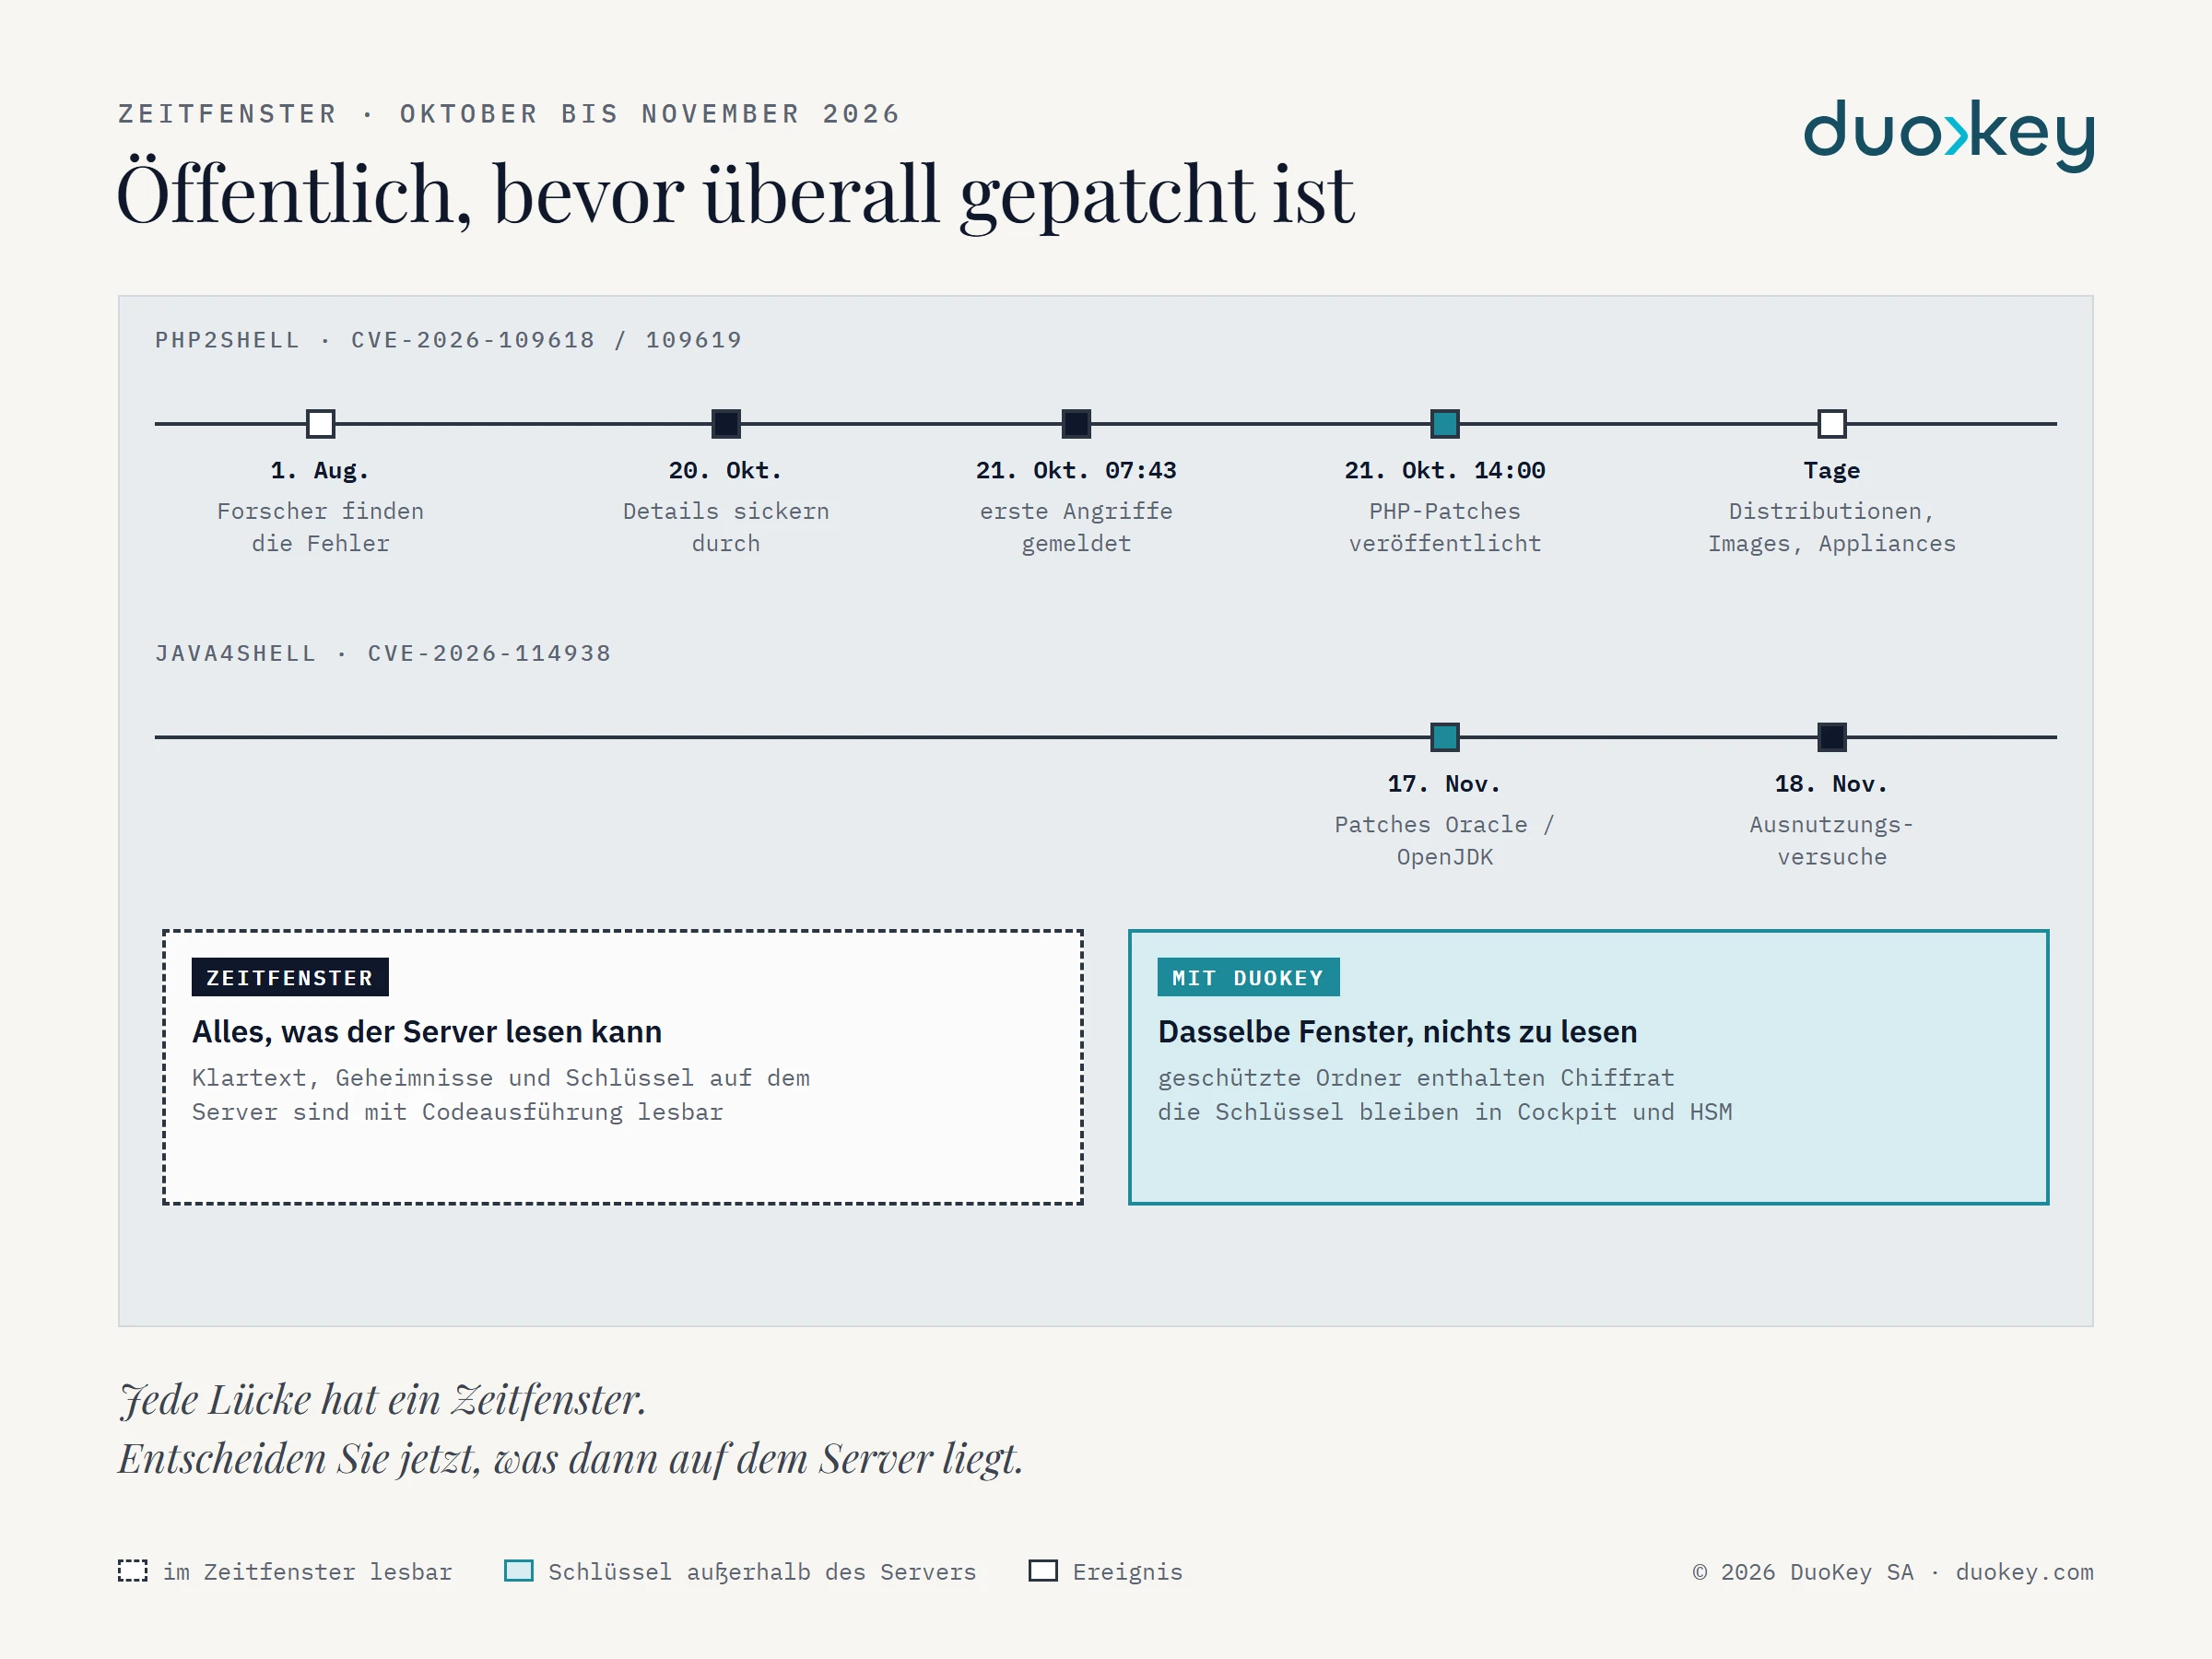
PHP2Shell fasst zwei Fehler im Kern von PHP zusammen, CVE-2026-109618 und CVE-2026-109619, beide mit CVSS 4.0 von 9.2 bewertet. Es handelt sich um Use-after-free-Fehler, die seit PHP 5.4 im Code stehen; betroffen sind Apache mit mod_php und PHP-FPM. PHP hat am 21. Oktober 2026 die Versionen 8.2.35, 8.3.36, 8.4.27 und 8.5.12 veröffentlicht. Die Details waren schon am Vortag durchgesickert, erste Angriffe meldete Cloudflare am Morgen des 21. Oktober, noch vor den Patches. Die Forscher, die das Werkzeug entwickelt haben, berichten von Codeausführung ohne Anmeldung unter anderem gegen Nextcloud 35.0.1 [1]. Ein Angriff setzt bestimmte Bedingungen auf dem Zielserver voraus, aber die fehlerhaften Funktionen stecken in der Standardkonfiguration [1][2].
Java4Shell (CVE-2026-114938) ist ein Speicherfehler im Base64-Decoder der Java-Laufzeit OpenJDK, in den Versionslinien 17, 21, 25 und 27. Betroffen sind Server mit x86-64-Prozessoren, die AVX-512 VBMI unterstützen. Die Forscher zeigten Ausführung vor der Anmeldung in Standardkonfigurationen von Keycloak, Jira, Confluence, Artifactory, Jenkins und PingFederate. Oracle und OpenJDK haben am 17. November 2026 Patches veröffentlicht; Ausnutzungsversuche wurden beobachtet, eine erfolgreiche Ausnutzung war bis zum 18. November nicht bestätigt [3].
Keycloak ist in vielen souveränen Arbeitsplätzen der Identitätsanbieter, auch in openDesk. Nextcloud läuft auf PHP. Beide Lücken betreffen also genau die Bausteine, auf die sich Organisationen beim Ausstieg aus Microsoft 365 oder Google Workspace stützen.
Was Codeausführung auf dem Server bedeutet
Wer Code auf dem Server einer Dateiplattform ausführt, arbeitet mit den Rechten dieses Dienstes. Er sieht, was der Dienst sieht:
- das Datenverzeichnis mit allen Dateien aller Benutzer,
- die Konfiguration mit Datenbank-Zugangsdaten und Geheimnissen,
- bei serverseitiger Verschlüsselung auch die Schlüssel, denn sie liegen auf demselben Server, damit er entschlüsseln kann.
Eine Berechtigungsprüfung in der Anwendung hilft dann nicht mehr: Der Angreifer fragt nicht die Anwendung, er liest die Dateien direkt. Selbst gehostet heißt in diesem Moment nur, dass der Abfluss aus Ihrem eigenen Rechenzentrum kommt.
Patchen ist nötig, aber es kommt zu spät
Bei PHP2Shell lagen zwischen dem Bekanntwerden der Details und den ersten gemeldeten Angriffen Stunden, nicht Wochen. Bei Java4Shell sind die Laufzeiten in vielen Produkten eingebettet; bis jede Distribution, jedes Container-Image und jede Appliance aktualisiert ist, vergehen Tage. Dazu kommt das Zeitfenster vor der Veröffentlichung, in dem eine Lücke nur wenigen bekannt ist.
Patchen schließt die Tür. Es beantwortet nicht, was in der Zwischenzeit gelesen wurde, und es verhindert nicht die nächste Lücke. Deshalb gehört eine zweite Frage in jede Risikoanalyse: Was ist auf dem Server lesbar, wenn er kompromittiert ist?
Dokumente, die der Server nicht lesen kann
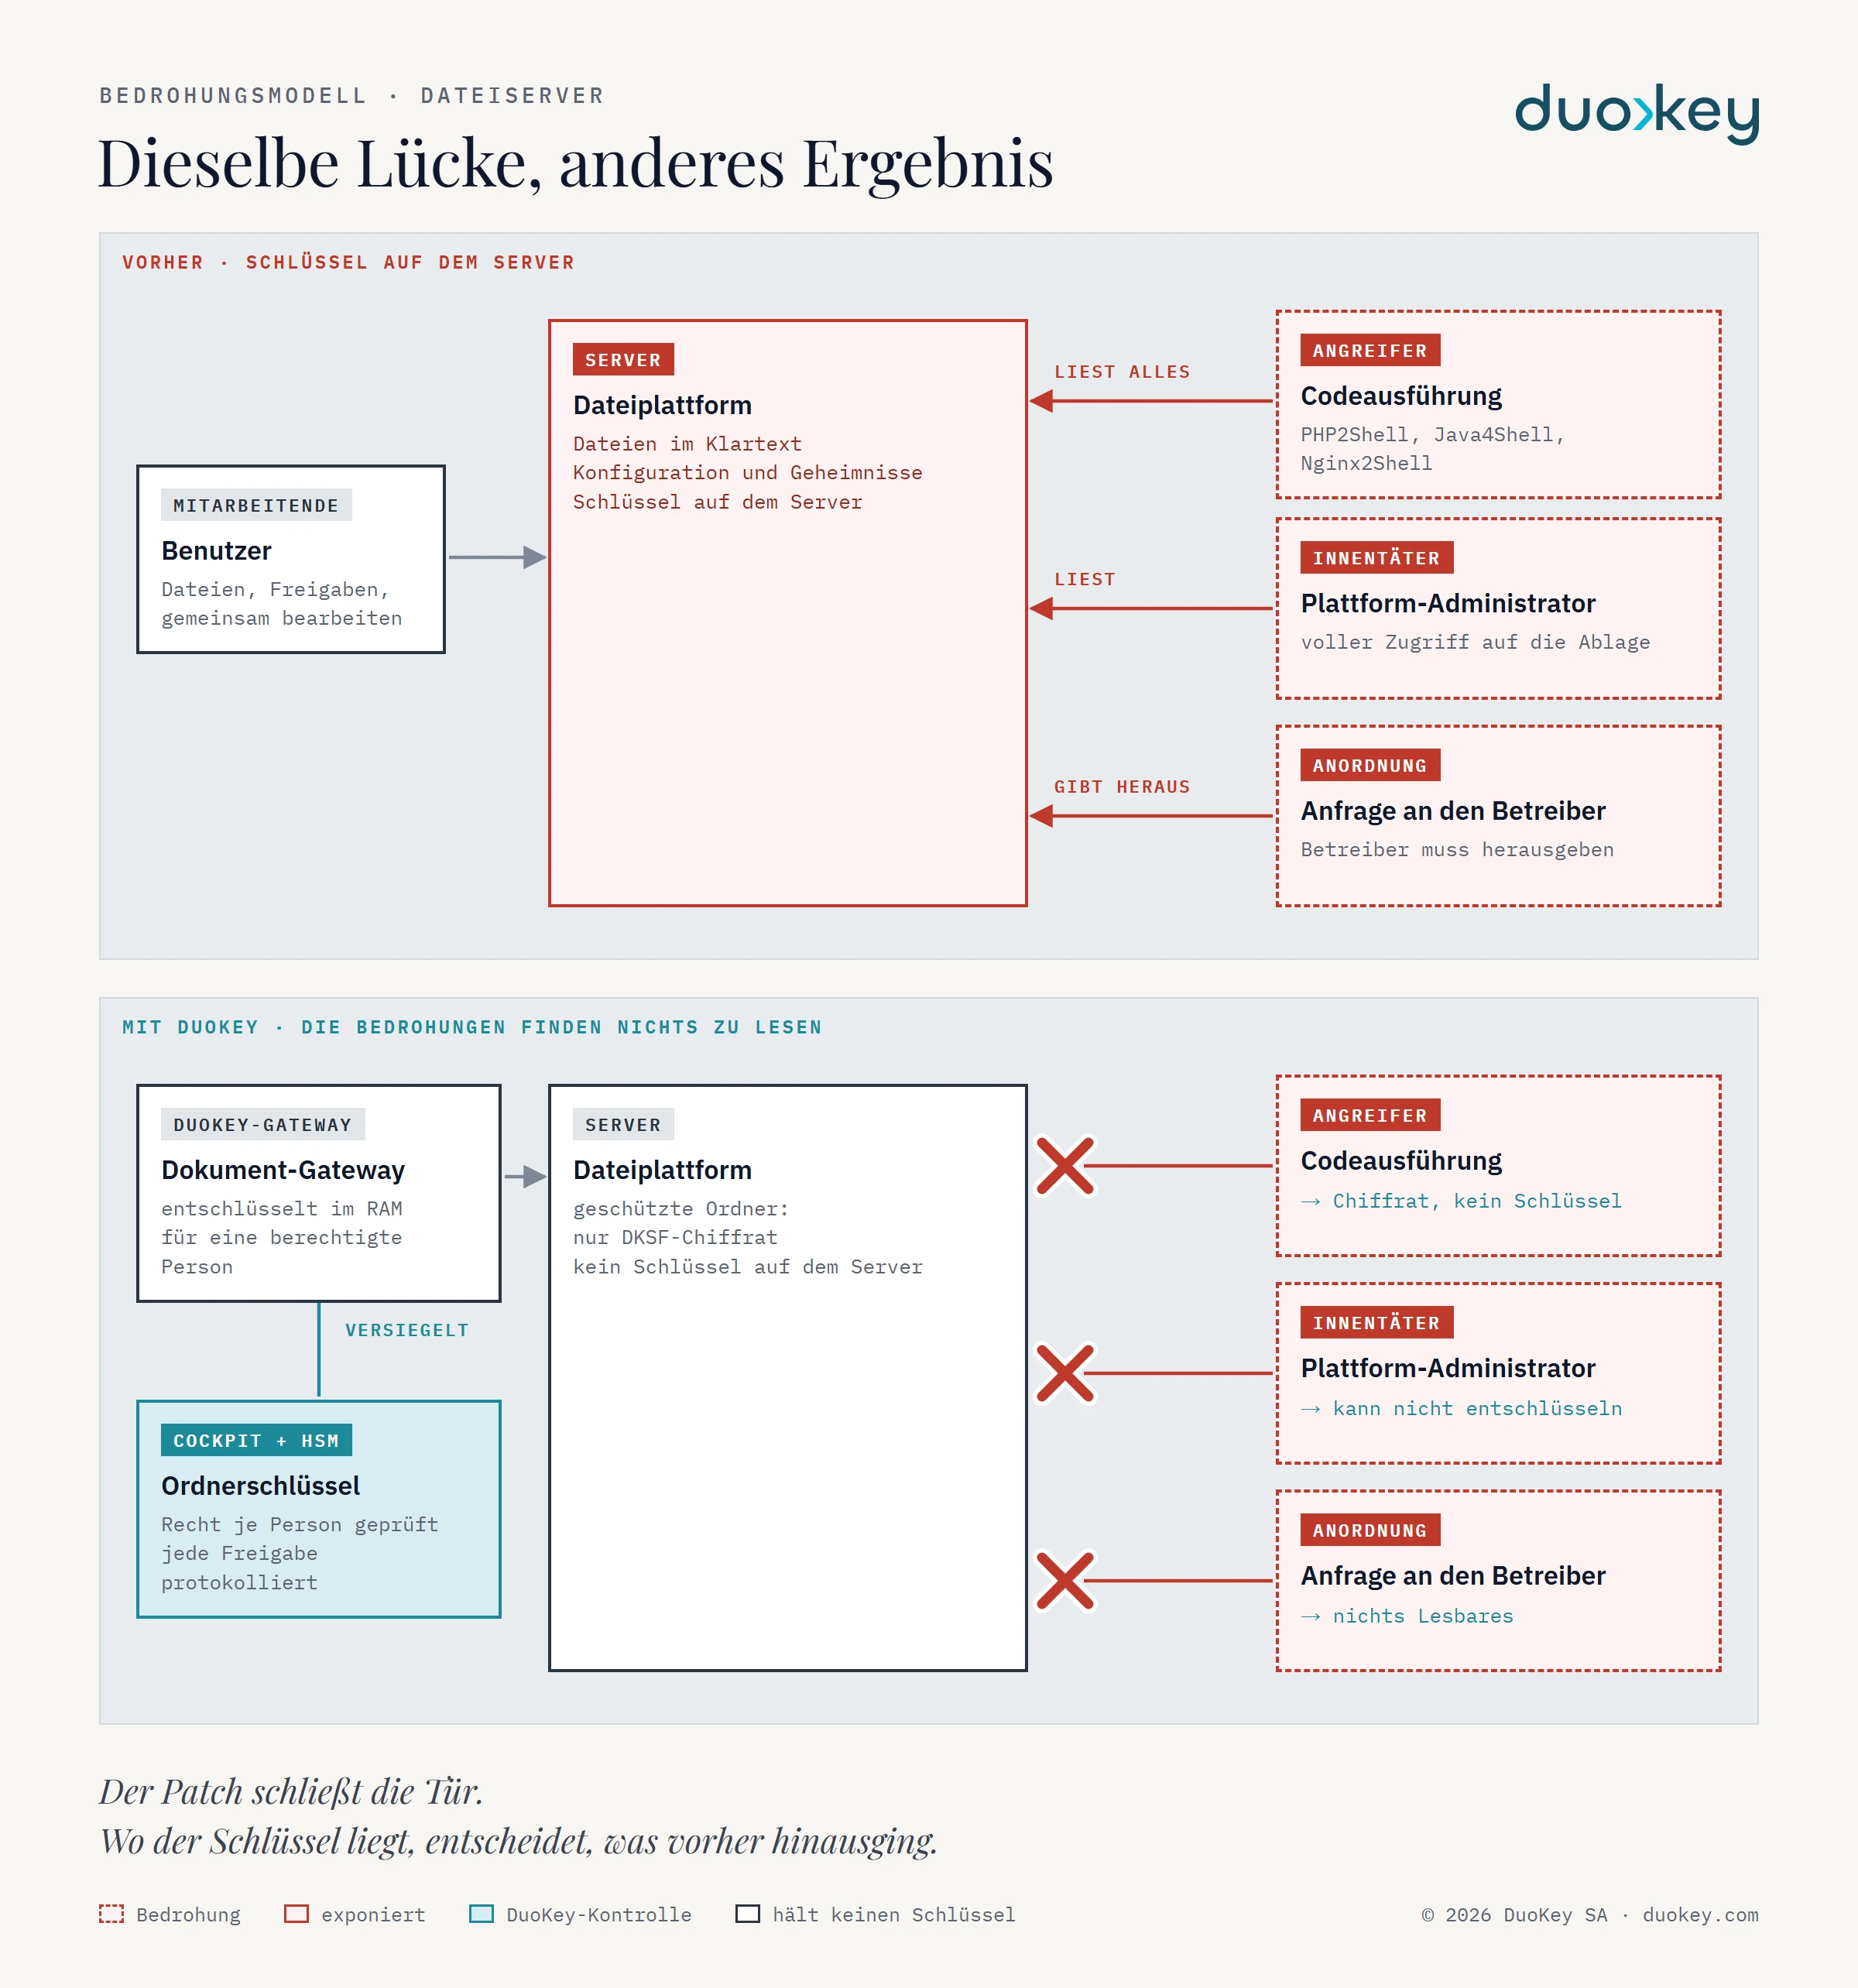
Die Antwort von DuoKey SecureFolder ist, den Schlüssel aus dem Server herauszunehmen:
- Dokumente in geschützten Ordnern liegen auf der Plattform nur als Chiffrat im Format DKSF.
- Der Hauptschlüssel (KEK) liegt im HSM oder Tresor Ihrer Organisation, verwaltet im DuoKey Cockpit, nicht auf dem Dateiserver.
- Ein Ordnerschlüssel wird nur für eine berechtigte Person freigegeben, hybrid versiegelt mit P-256 und ML-KEM-768, und nur an das DuoKey-Gateway, das das Dokument für die Bearbeitung im Arbeitsspeicher entschlüsselt.
- Jede Freigabe und jede Ablehnung steht im Zugriffsjournal.
Ein Angreifer, der den Dateiserver übernimmt, findet in geschützten Ordnern Chiffrat und keinen Schlüssel. Er kann Dateien löschen oder verschlüsseln, deshalb bleiben Backups nötig. Lesen kann er sie nicht. Und weil jede Schlüsselfreigabe protokolliert ist, sehen Sie, wer wann welchen Ordnerschlüssel erhalten hat.
Das Gateway selbst ist eine schmale Komponente in Rust, ohne PHP und ohne Java, getrennt von der Plattform betrieben. Es hält keine Schlüssel auf Vorrat; der Klartext existiert nur während einer Bearbeitung im Arbeitsspeicher.
Was das für Nextcloud, openDesk und OpenCloud heißt
- Nextcloud und openDesk: Die Dateiablage läuft auf PHP und war von PHP2Shell betroffen. Mit SecureFolder liegen geschützte Ordner verschlüsselt in Nextcloud, die Schlüssel bleiben im Cockpit, und Teams bearbeiten weiter gemeinsam in Collabora Online.
- OpenCloud: OpenCloud ist in Go geschrieben und von PHP2Shell nicht betroffen. Die Lehre gilt trotzdem für jede Plattform und jede künftige Lücke. Mit Secure OpenCloud speichert OpenCloud in Projektbereichen nur Chiffrat.
- Der Identitätsanbieter: Keycloak war von Java4Shell betroffen. Wer den Identitätsanbieter übernimmt, kann sich als jede Person anmelden. Deshalb prüft das DuoKey Cockpit das Recht auf den Schlüssel unabhängig von der Plattform, und ein Ordnerschlüssel lässt sich im Cockpit sofort entziehen.
Checkliste für die nächsten Tage
- PHP auf 8.2.35, 8.3.36, 8.4.27 oder 8.5.12 (oder den Backport Ihrer Distribution) aktualisieren und alle PHP-Worker neu starten.
- Java-Laufzeiten auf die Fassungen vom 17. November aktualisieren, auch eingebettete Laufzeiten in Keycloak, Container-Images und Appliances.
- Logs der Dateiplattform auf ungewöhnliche Uploads, neue Apps und ausgehende Verbindungen seit dem 20. Oktober prüfen.
- Geheimnisse rotieren, die auf einem möglicherweise betroffenen Server lagen: Datenbankpasswörter, App-Tokens, Schlüssel der serverseitigen Verschlüsselung.
- Klären, welche Dokumente auf Ihren Servern heute im Klartext lesbar sind, und für die vertraulichen davon die Schlüssel aus dem Server nehmen.
Für den letzten Punkt können Sie Secure OpenCloud oder SecureFolder mit uns in Ihrer eigenen Umgebung testen.
Quellen
- Sansec, PHP2Shell: PHP RCE (CVE-2026-109618, CVE-2026-109619), 21. Oktober 2026. sansec.io
- Help Net Security, New PHP2Shell scanner checks your hosts for CVE-2026-109618 and CVE-2026-109619, 22. Oktober 2026. helpnetsecurity.com
- Tenable, Java4Shell (CVE-2026-114938): OpenJDK RCE Vulnerability FAQ, 17. November 2026, aktualisiert 18. November. tenable.com