Wer Nextcloud selbst betreibt oder bei einem europäischen Anbieter hosten lässt, hat die Frage des Hostings beantwortet. Eine zweite Frage bleibt offen: Wer kann die Dokumente entschlüsseln? In einer Standardinstallation lautet die Antwort: der Server, der sie anzeigt. Eine Lücke in der Webplattform, ein neugieriger Administrator oder eine Anordnung an den Hoster genügen dann, um jedes Dokument offenzulegen.
Nextcloud bietet zwei eingebaute Verschlüsselungsarten. Dieser Leitfaden zeigt, wo bei jeder davon der Schlüssel liegt, was ein kompromittierter Server sieht, ob die gemeinsame Bearbeitung im Browser erhalten bleibt, und welche dritte Möglichkeit es gibt: die Verschlüsselung aus Nextcloud herauszunehmen und den Hauptschlüssel im HSM der eigenen Organisation zu halten.
Inhaltsverzeichnis
- Die drei Fragen, die über die Vertraulichkeit entscheiden
- Serverseitige Verschlüsselung
- Ende-zu-Ende-Verschlüsselung
- Ändert Nextcloud Enterprise etwas?
- Die dritte Möglichkeit: Schlüssel im eigenen HSM
- Vergleichstabelle
- Was bleibt sichtbar?
- Welche Option für welchen Ordner?
- Quellen
Die drei Fragen, die über die Vertraulichkeit entscheiden
Jedes Verschlüsselungsmodell lässt sich mit drei Fragen einordnen:
- Wo liegt der Hauptschlüssel? Auf dem Server, auf den Geräten der Benutzer oder in einem getrennten HSM.
- Wo existiert der Klartext? Nur auf dem Gerät, auch auf dem Server oder in einer eigenen, abgeschotteten Zone.
- Was geht verloren? Meist ist es die gemeinsame Bearbeitung im Browser, die man gegen mehr Vertraulichkeit eintauscht.
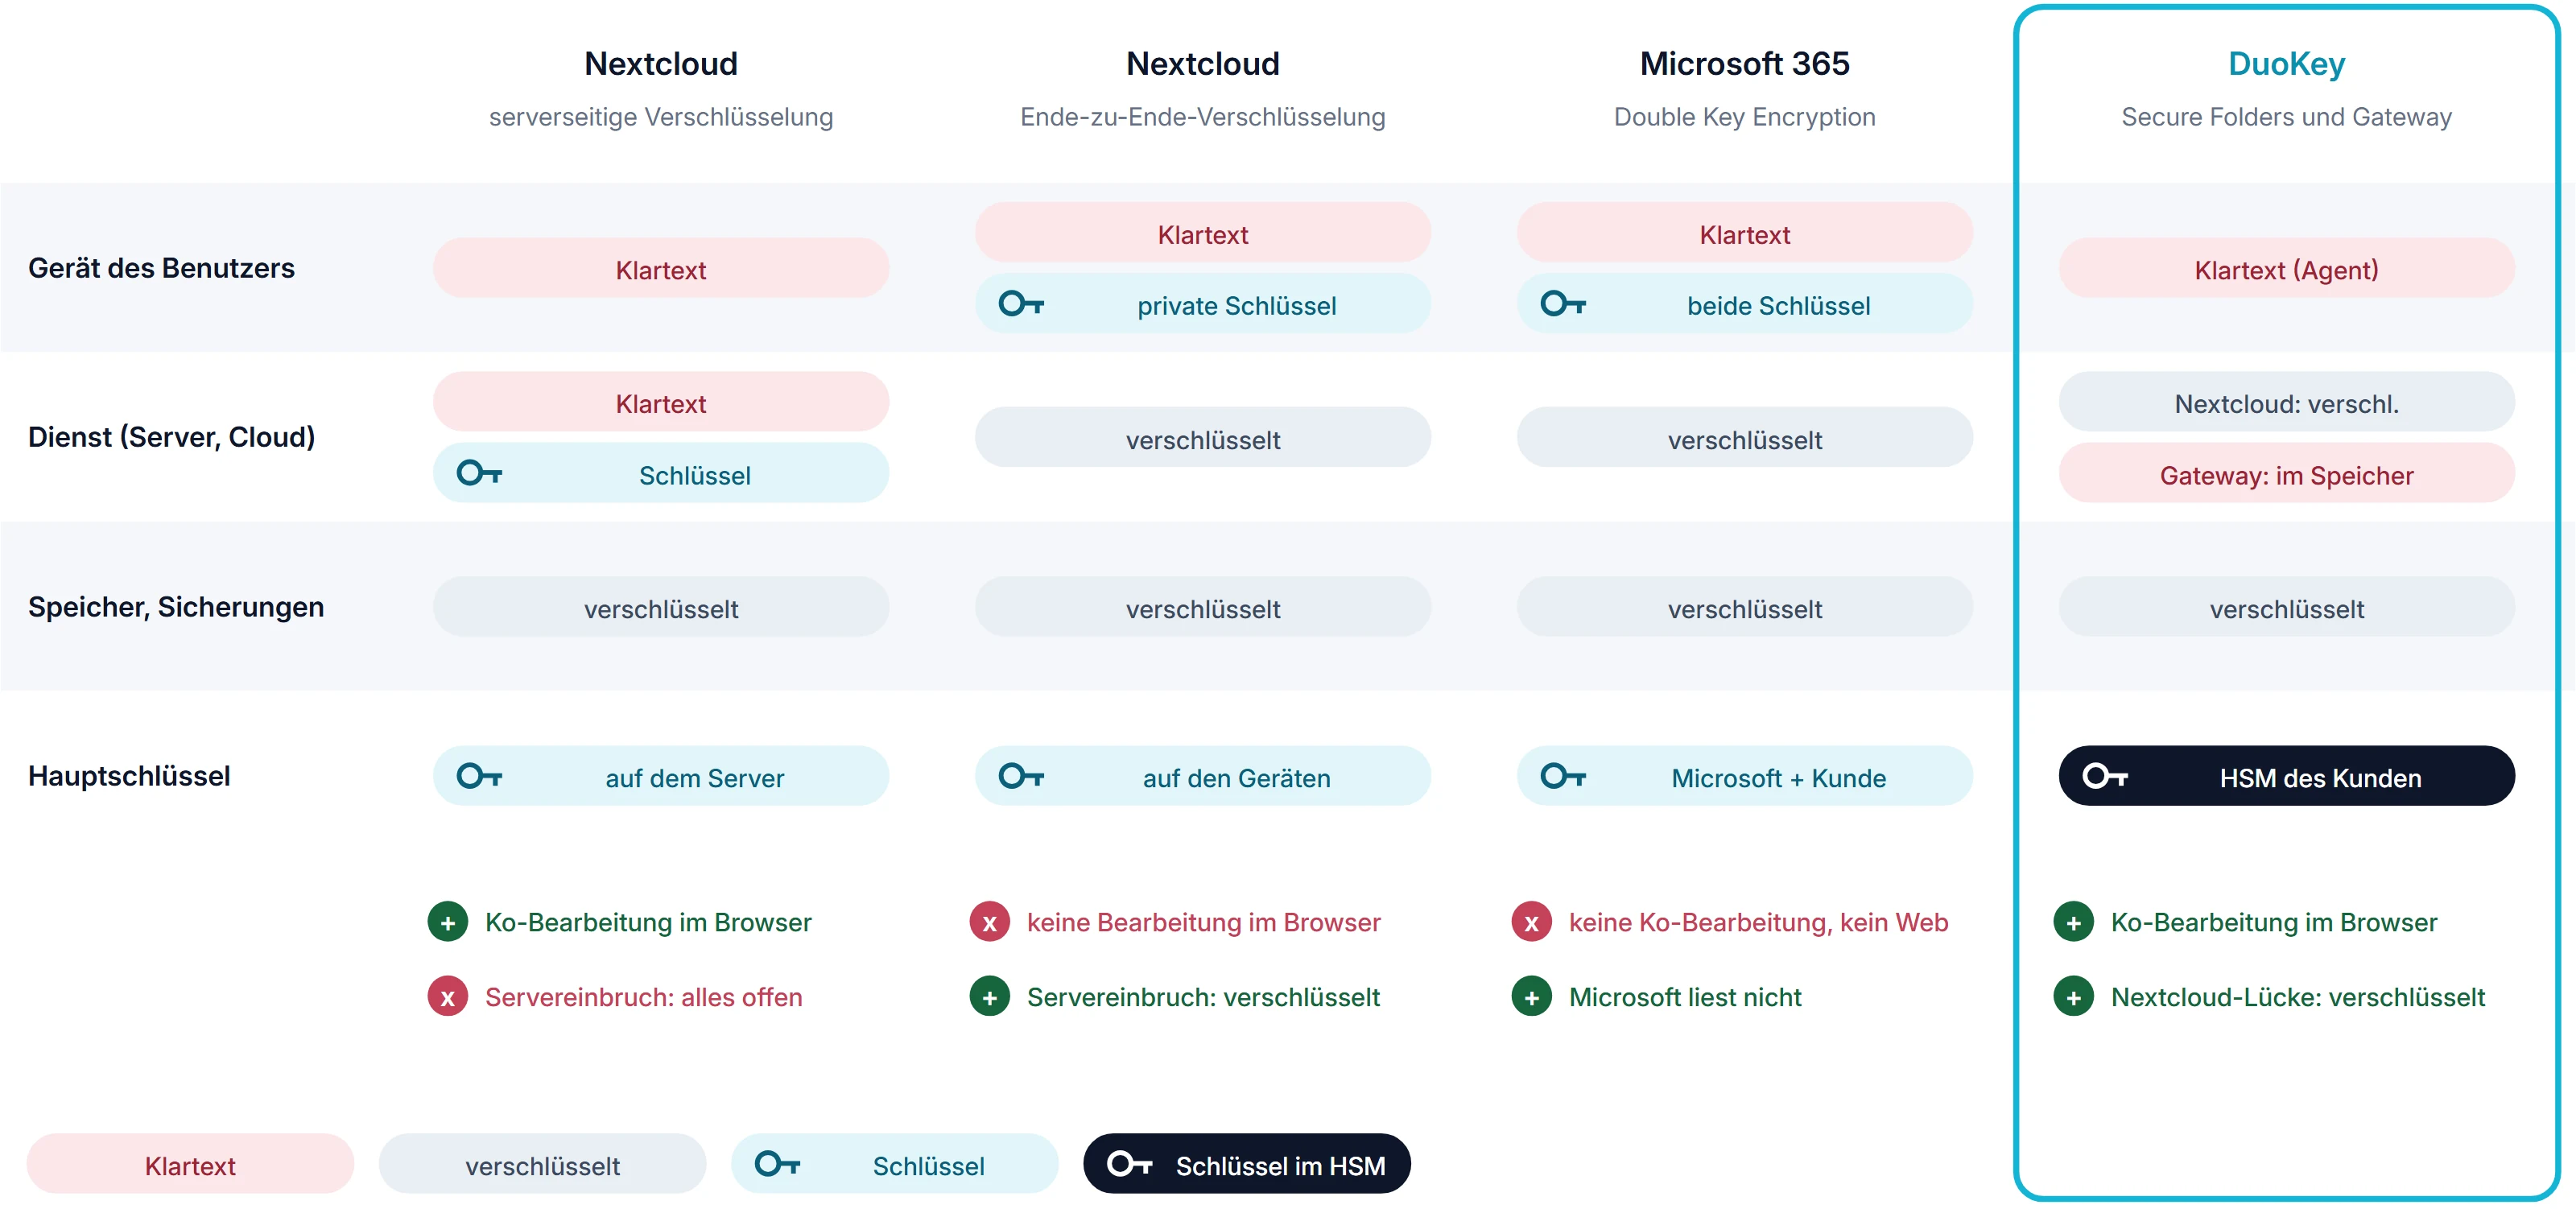
Abbildung 1. Wo Schlüssel und Klartext liegen, je nach Verschlüsselungsmodell.
Die Abbildung fasst das Dilemma zusammen. Die serverseitige Verschlüsselung erhält die gemeinsame Bearbeitung, lässt die Schlüssel aber beim Server. Die Ende-zu-Ende-Verschlüsselung nimmt dem Server die Schlüssel, aber auch die Bearbeitung im Browser. Microsoft 365 Double Key Encryption hat im Microsoft-Umfeld dieselbe Einschränkung.
Serverseitige Verschlüsselung
Die serverseitige Verschlüsselung von Nextcloud verschlüsselt Dateien, bevor sie in den Speicher geschrieben werden. Im Standardmodus (Master-Key-Modus) liegt der Schlüssel auf dem Server, geschützt durch ein Instanzgeheimnis. Die Nextcloud-Dokumentation ist hier eindeutig: Die serverseitige Verschlüsselung schützt die Daten nicht vor einem kompromittierten Nextcloud-Server oder einem böswilligen Administrator [1]. Ihr Hauptzweck ist der Schutz von externem Speicher, etwa einem Objektspeicher bei einem Dritten.
Was sie gut macht:
- Sie ist transparent: Vorschau, Suche und Nextcloud Office funktionieren weiter.
- Ein gestohlener Datenträger oder eine Sicherung ohne den Server ist geschützt, solange die Schlüssel nicht auf demselben System liegen.
Was sie nicht leistet:
- Wer den Server übernimmt, etwa über eine PHP-Lücke oder eine verwundbare App, liest alle Dokumente.
- Der Administrator und der Hoster können entschlüsseln.
- Dateinamen, Vorschauen und der Suchindex sind nicht verschlüsselt [3].
Die Bedrohung ist real. Am 20. Oktober 2026 hat PHP kritische Sicherheitskorrekturen veröffentlicht; CERT-EU empfahl, Server mit PHP-Anwendungen bis zur Aktualisierung abzuschalten, und Nextcloud veröffentlichte eine Version seiner All-in-One-Installation mit den korrigierten Abhängigkeiten.
Ende-zu-Ende-Verschlüsselung
Bei der Ende-zu-Ende-Verschlüsselung (E2EE) verschlüsseln die Clients der Benutzer. Die privaten Schlüssel liegen auf den Geräten, der Server sieht nur Chiffrat. Gegen einen kompromittierten Server und einen neugierigen Administrator ist das die stärkste der eingebauten Optionen. Dateinamen werden ebenfalls verschlüsselt, und das Design sieht ein HSM zur Ausstellung von Schlüsseln vor [5].
Der Preis ist die Zusammenarbeit. Seit Nextcloud Hub 10 lassen sich Ende-zu-Ende-verschlüsselte Ordner im Browser durchsuchen und herunterladen, aber nicht in Nextcloud Office bearbeiten [2]. Für Teams, die täglich gemeinsam an Dokumenten arbeiten, ist das meist das Ausschlusskriterium.
Ändert Nextcloud Enterprise etwas?
Nextcloud Enterprise bietet vorzeitige Sicherheitskorrekturen und 5 bis 10 Jahre Support [6], während eine Hauptversion der Community-Ausgabe etwa ein Jahr lang gepflegt wird [4]. Das verkürzt das Zeitfenster, in dem eine bekannte Lücke ausgenutzt werden kann. Am Schlüsselmodell ändert es nichts: Auch mit Enterprise und serverseitiger Verschlüsselung kann der Server entschlüsseln.
Man kann es so zusammenfassen: Enterprise senkt die Wahrscheinlichkeit einer Kompromittierung. Ein Schlüssel außerhalb des Servers begrenzt ihre Folgen. Beides ergänzt sich.
Die dritte Möglichkeit: Schlüssel im eigenen HSM
Die dritte Möglichkeit nimmt die Verschlüsselung aus Nextcloud heraus, ohne auf die Bearbeitung im Browser zu verzichten. So arbeitet DuoKey SecureFolder:
- Die Dateien eines geschützten Ordners liegen in Nextcloud im verschlüsselten Format DKSF (AES-256-GCM). Nextcloud hält keinen Schlüssel.
- Der Hauptschlüssel (KEK) bleibt im HSM oder Tresor der Organisation. Jeder Ordner hat einen eigenen, versionierten Schlüssel, der nur vom KEK umhüllt gespeichert wird.
- Zum Bearbeiten im Browser steht ein DuoKey-Gateway zwischen Nextcloud und Collabora Online. Es holt den Ordnerschlüssel für einen berechtigten Benutzer, entschlüsselt im Arbeitsspeicher und verschlüsselt bei jeder Speicherung neu.
- Auf Windows und macOS bindet ein Agent den Ordner ein, sodass lokale Programme Klartext sehen, während der Sync-Client nur Chiffrat überträgt.
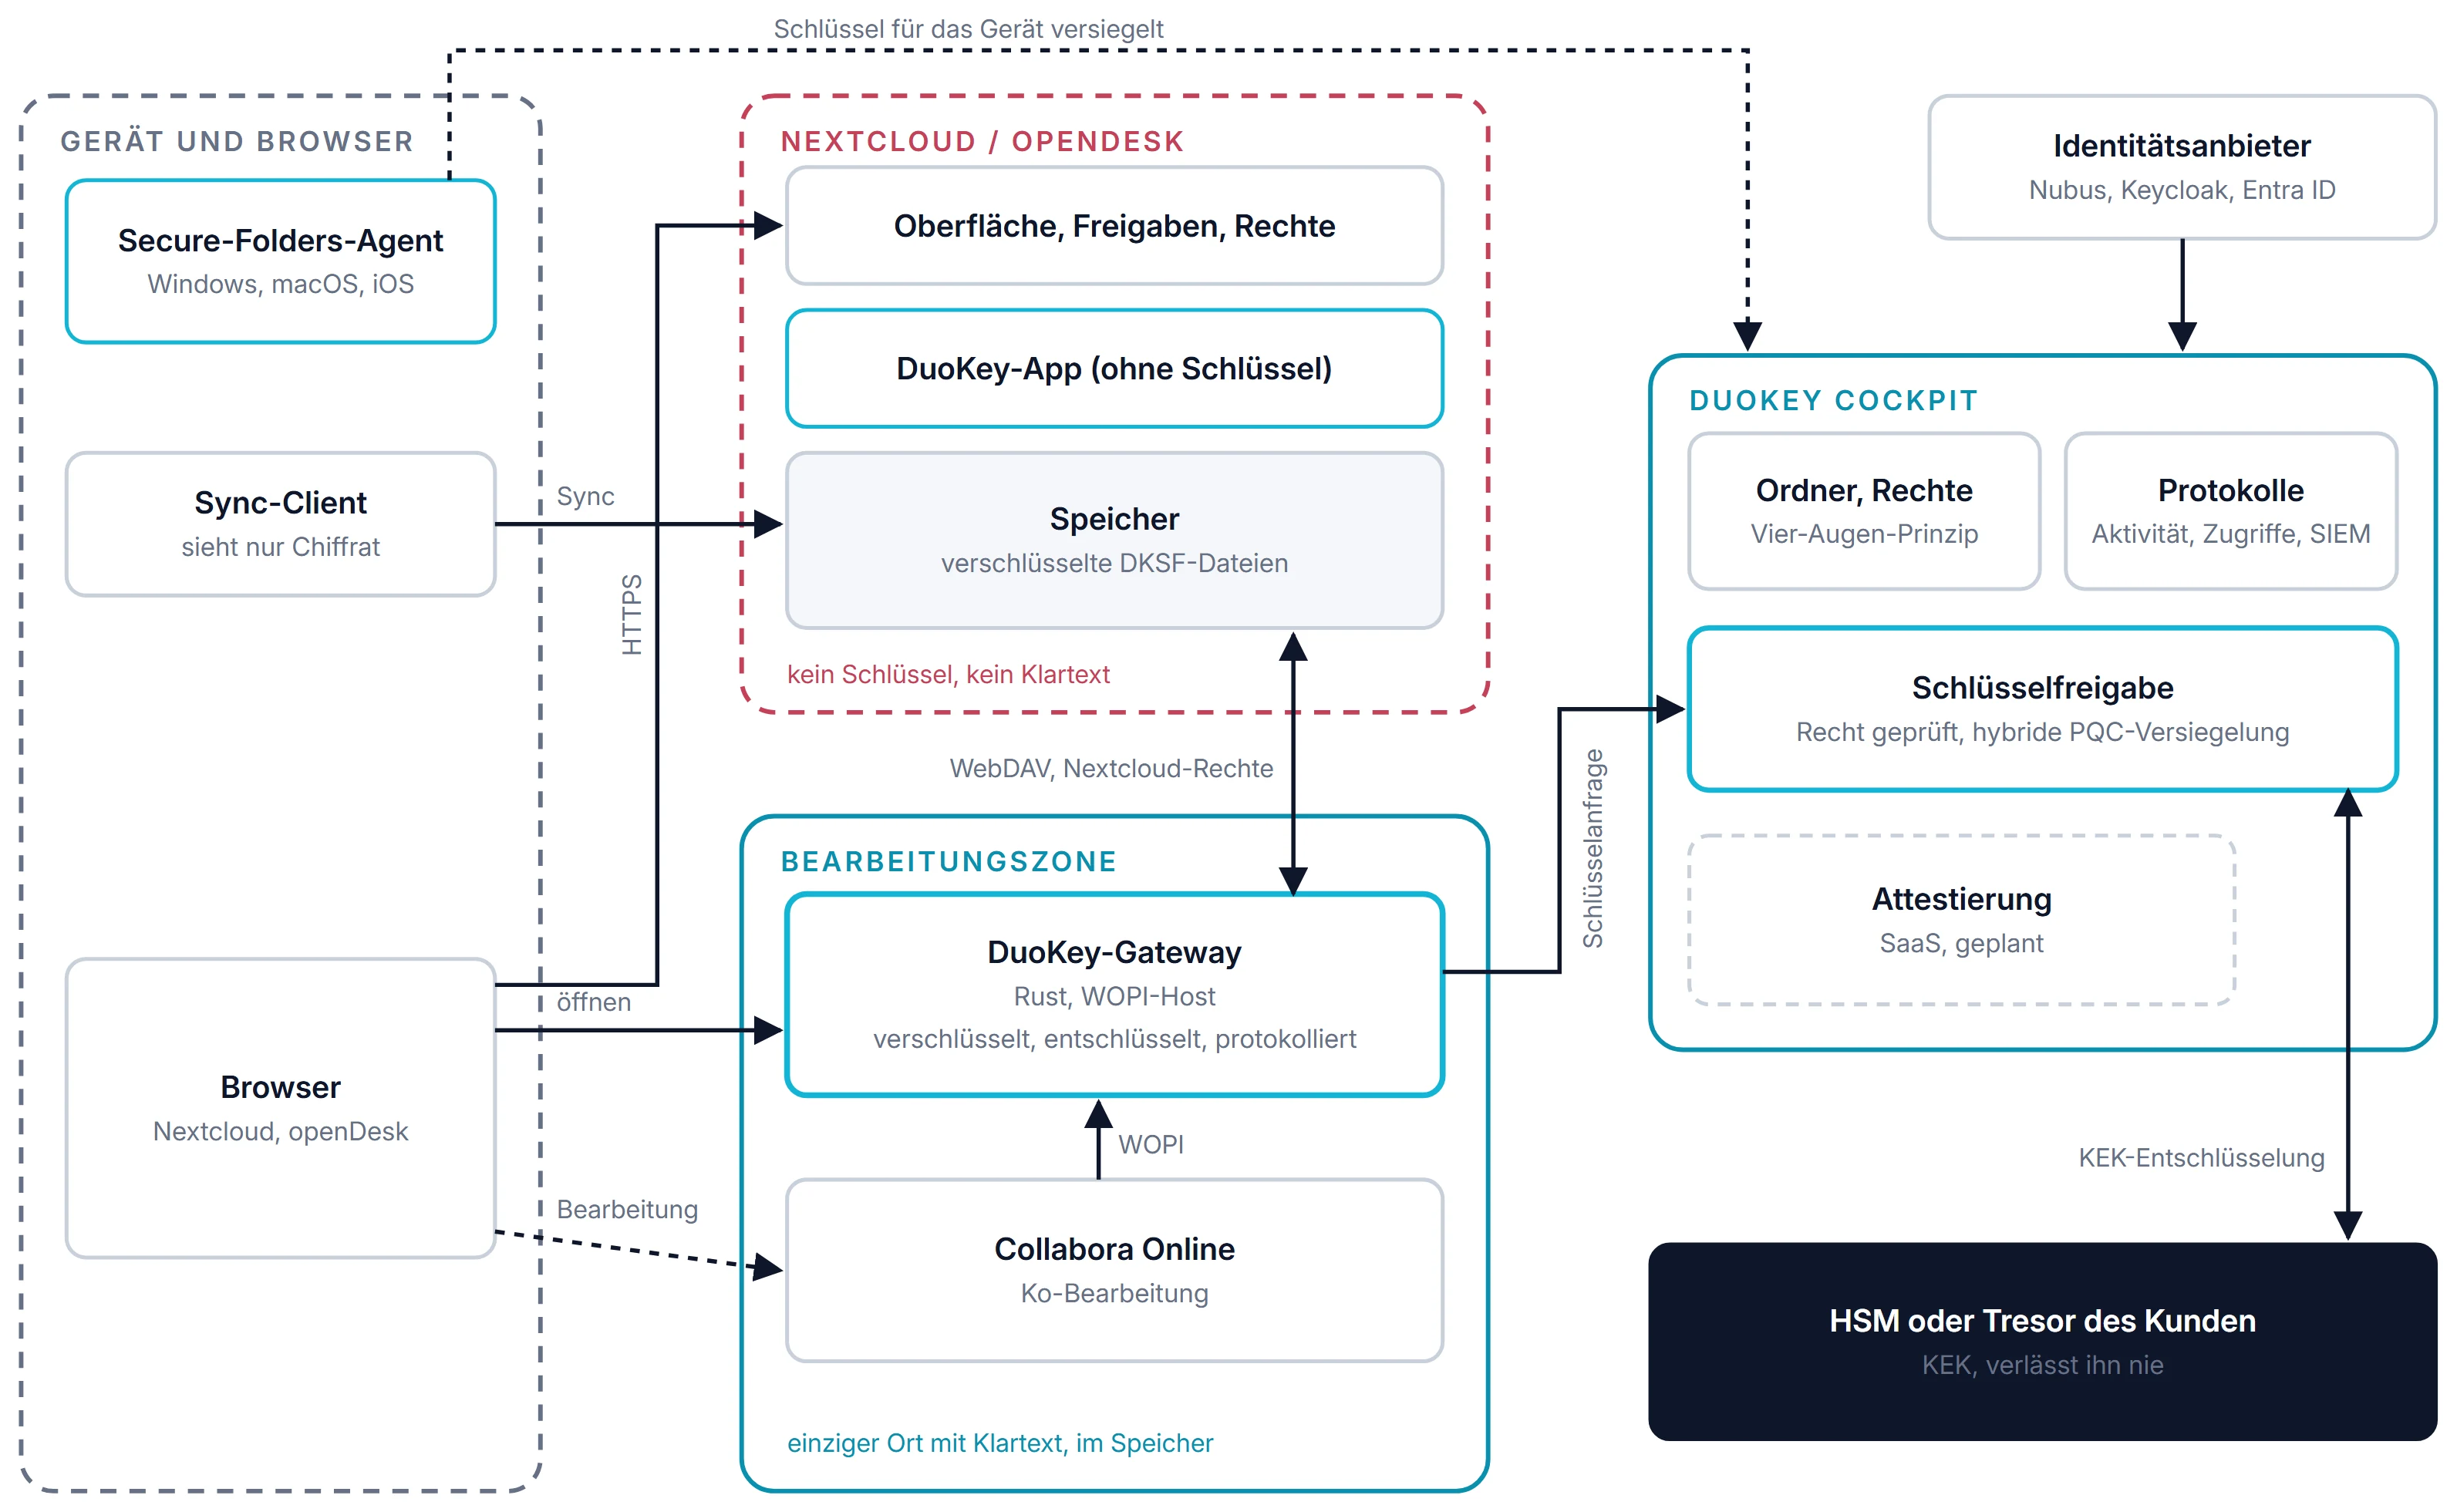
Abbildung 2. Komponenten und Vertrauenszonen. Nextcloud sieht nur Chiffrat; Klartext existiert nur in der Bearbeitungszone, im Speicher, und auf dem Gerät.
Vor jedem Öffnen finden zwei unabhängige Prüfungen statt: Nextcloud prüft die Freigabe, das DuoKey Cockpit prüft das Recht auf den Schlüssel. Fehlt eines davon, bleibt das Dokument zu. Wie das Gateway technisch arbeitet, beschreibt der Artikel Verschlüsselte Ko-Bearbeitung mit Collabora Online.
Vergleichstabelle
| Community, serverseitig | Enterprise, serverseitig | Nextcloud Ende-zu-Ende | Mit SecureFolder |
|---|
| Wo der Schlüssel liegt | Auf dem Server, geschützt durch ein Instanzgeheimnis | Ebenso | Auf den Geräten der Benutzer | KEK im HSM der Organisation |
| Der Serveradministrator kann entschlüsseln | Ja, im Master-Key-Modus [1] | Ja | Nein | Nein |
| Kompromittierter Server | Dokumente offengelegt [1] | Dokumente offengelegt | Nur Chiffrat | Nur Chiffrat |
| Gemeinsame Bearbeitung im Browser | Ja | Ja | Nein: nur Durchsuchen und Herunterladen [2] | Ja, über das Gateway |
| Dateinamen, Vorschauen, Suchindex | Nicht verschlüsselt [3] | Nicht verschlüsselt | Namen verschlüsselt | Namen im Klartext (Verschlüsselung geplant); keine Vorschauen, kein Index |
| HSM | Für die serverseitige Verschlüsselung nicht dokumentiert | Nicht dokumentiert | Im Design vorgesehen [5] | Ja, für den KEK |
| Sicherheitskorrekturen | Hauptversion ein Jahr gepflegt [4] | Vorzeitige Korrekturen, 5 bis 10 Jahre Support [6] | Abhängig von der Edition | Unabhängig von Nextcloud |
| Protokoll jeder Schlüsselfreigabe und jedes Öffnens | Nein | Nein | Nein | Ja, mit Weiterleitung an das SIEM |
Was bleibt sichtbar?
Keine dieser Optionen verschlüsselt alles. Mit SecureFolder sieht Nextcloud weiterhin Namen, Größen, Daten und Freigaben der Dateien, nicht aber den Inhalt; die Verschlüsselung der Dateinamen ist geplant. In geschützten Ordnern gibt es keine Vorschauen und keinen Suchindex, denn beides würde Klartext auf dem Server voraussetzen.
Auch die Bearbeitungszone ist ein Ort mit Klartext, im Arbeitsspeicher und für die Dauer einer Anfrage. Im On-Premises- oder Hybridbetrieb betreibt die Organisation diese Zone selbst. Eine Kompromittierung des Gateways oder von Collabora betrifft die während der Kompromittierung geöffneten Dokumente, nicht die übrigen.
Welche Option für welchen Ordner?
| Ordner | Empfehlung |
|---|
| Allgemeine Ablage, Vorlagen, öffentliche Unterlagen | Serverseitige Verschlüsselung genügt, Vorschau und Suche bleiben erhalten |
| Persönliche, selten geteilte vertrauliche Dateien | Ende-zu-Ende-Verschlüsselung |
| Vertrauliche Dokumente, an denen Teams gemeinsam arbeiten (Personal, Recht, Vergabe, Leitung) | Schlüssel im eigenen HSM, mit Bearbeitung über das Gateway |
Die Entscheidung fällt pro Ordner, nicht pro Instanz. Eine Organisation kann alle drei Modelle parallel nutzen.
Quellen
- Nextcloud, Administrationshandbuch: serverseitige Verschlüsselung. docs.nextcloud.com
- Nextcloud Hub 10, Ankündigung (Ende-zu-Ende-Verschlüsselung im Browser). help.nextcloud.com
- Nextcloud, Details der serverseitigen Verschlüsselung. docs.nextcloud.com
- Nextcloud, Release-Zeitplan. docs.nextcloud.com
- Nextcloud, Ende-zu-Ende-Verschlüsselung. nextcloud.com/endtoend
- Nextcloud Enterprise. nextcloud.com/enterprise
Quellen geprüft am 8. bis 10. November 2026.