
Produktdemo
Secure Open-Xchange in 57 Sekunden
OX App Suite, OX Guard, S/MIME und Postfachschlüssel aus dem DuoKey Cockpit.
Unter Ihrer Kontrolle: jedes Postfach
Secure Open-Xchange nimmt die Schlüssel aus dem Mailsystem heraus, ohne die Webmail zu verändern.
Postfächer verschlüsselt
Nachrichten liegen in Dovecot verschlüsselt; den Schlüssel je Benutzer gibt das DuoKey Cockpit frei.
S/MIME aus Ihrer PKI
Zertifikate aus einer DuoKey-CA, private Schlüssel hinterlegt und nur im Vier-Augen-Prinzip wiederhergestellt.
Gewohnte Webmail
OX App Suite und OX Guard bleiben die Oberfläche: lesen, schreiben, verschlüsselt senden.
So funktioniert es
Die Schlüssel verlassen das Mailsystem, die Webmail bleibt
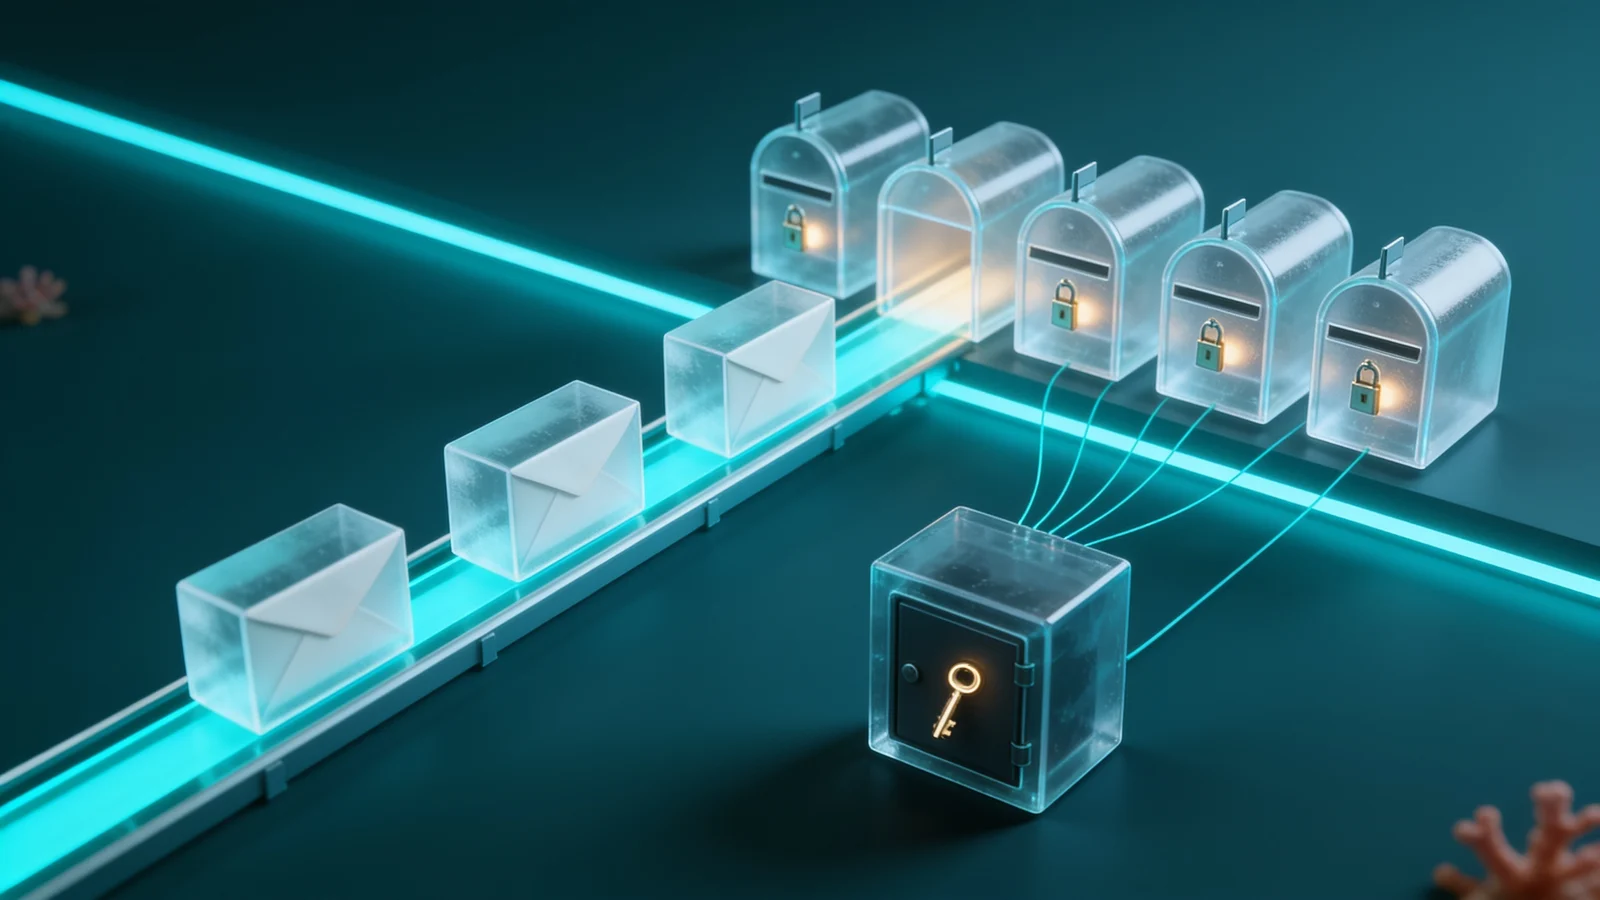
Das DuoKey Cockpit hält die Schlüssel, die OX Guard und Dovecot brauchen, und gibt sie nur frei, wenn das Recht besteht. Die Plattform speichert Chiffrat, nicht die Schlüssel.
- 01Der OX-Guard-Hauptschlüssel wird beim Start des Pods vom Cockpit entsiegelt, nur in den Arbeitsspeicher
- 02Das Cockpit stellt S/MIME-Zertifikate aus seiner CA aus und hinterlegt die privaten Schlüssel
- 03OX Guard verschlüsselt und entschlüsselt S/MIME in der Webmail
- 04Für jedes Postfach gibt das Cockpit den Schlüssel des Benutzers hybrid versiegelt frei
- 05Dovecot speichert jede Nachricht verschlüsselt
- 06Jede Freigabe und jede Ablehnung steht im Zugriffsjournal
Der OX-Guard-Hauptschlüssel liegt nicht mehr im Cluster.
Die Schlüsseldatei von OX Guard wird mit einem Schlüssel im DuoKey Cockpit versiegelt. Beim Start entsiegelt das Cockpit sie in den Arbeitsspeicher des Pods; ist der Schlüssel deaktiviert, startet Guard nicht.
- Im Cluster liegt nur Chiffrat.
- Jede Entsiegelung ist im Cockpit protokolliert.
S/MIME, ohne die Schlüssel aus der Hand zu geben.
Das Cockpit stellt die S/MIME-Zertifikate Ihrer Benutzer aus einer eigenen CA aus und hinterlegt die privaten Schlüssel unter einem KEK. OX Guard vertraut der CA und erhält die Schlüssel serverseitig.
- Wiederherstellung nur im Vier-Augen-Prinzip: wer anfragt, darf nicht freigeben.
- Öffentliche Zertifikate im Verzeichnis für alle Clients.
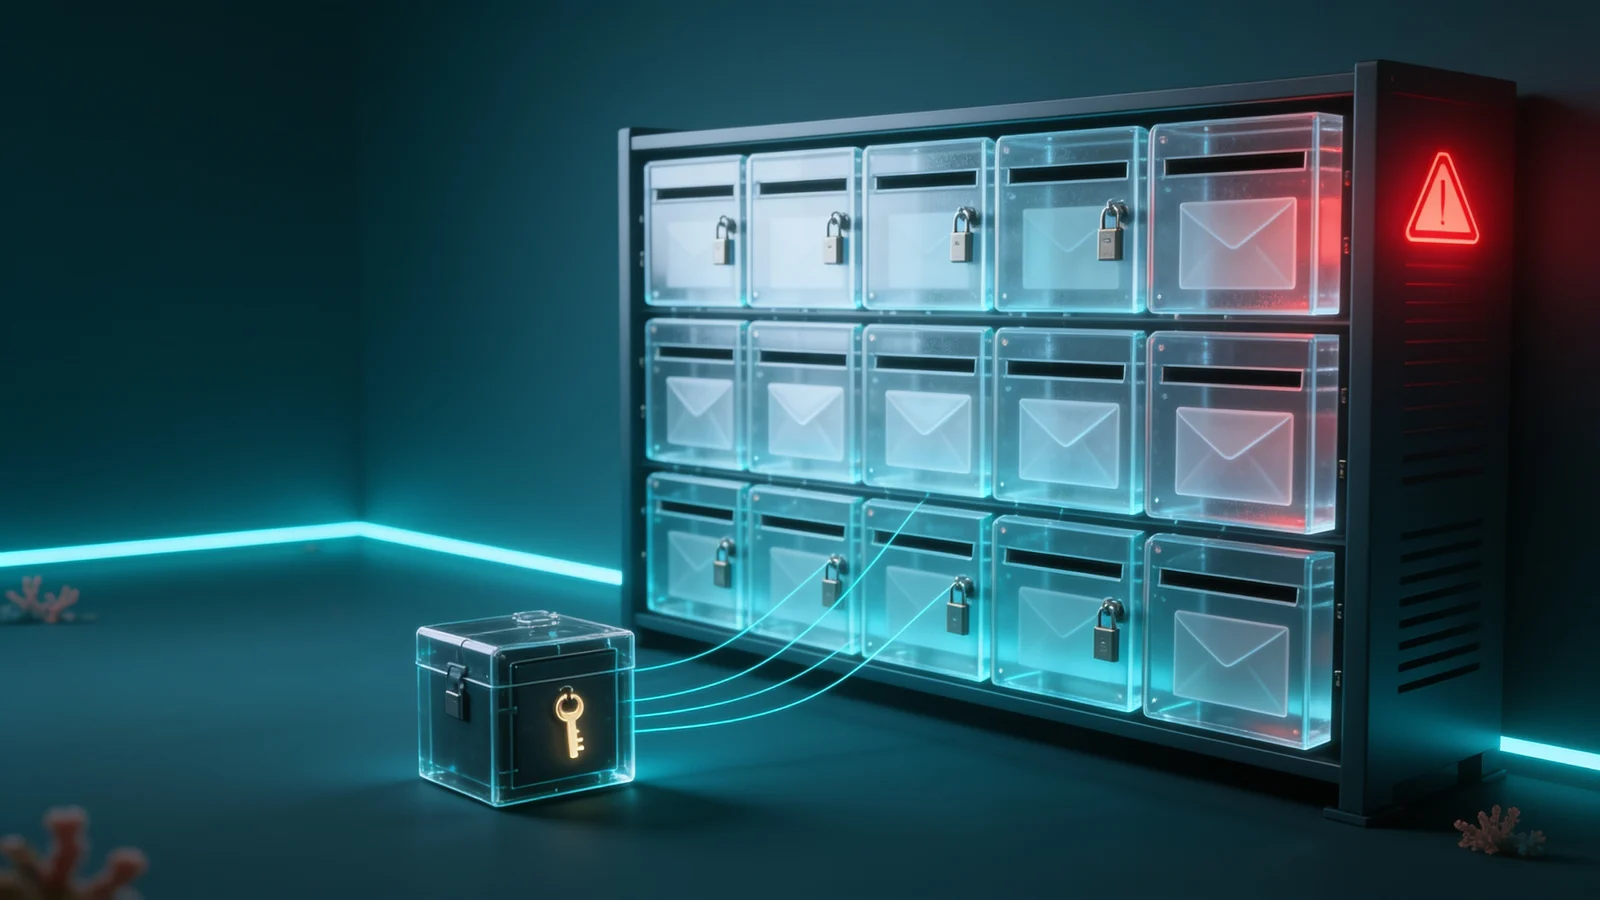
Ein Schlüssel je Postfach, im Cockpit entziehbar.
Dovecot verschlüsselt jede Nachricht beim Speichern. Den Schlüssel des Benutzers gibt das Cockpit hybrid versiegelt frei (P-256 + ML-KEM-768) und speichert ihn nirgends.
- Recht entziehen: das Postfach lässt sich nicht mehr öffnen, neue Mails warten in der Warteschlange.
- Recht wiederherstellen: das Postfach ist sofort wieder da.
Jede Freigabe und jede Ablehnung ist belegt.
Schlüsselfreigaben für Postfächer, Entsiegelungen und Ablehnungen landen im Zugriffsjournal des Cockpits und können an Ihr SIEM weitergeleitet werden.
- Ein Nachweis je Benutzer, Postfach und Dienst.
- Belege für Prüfungen nach IT-Grundschutz, NIS2 oder DSGVO.
Drei Schutzstufen
Von der Plattform bis zum einzelnen Postfach
Secure Open-Xchange schützt die E-Mail in drei Stufen, die sich einzeln einführen lassen. Alle drei wurden durchgängig mit openDesk 1.20 (OX App Suite 8.53, OX Guard, Dovecot) geprüft.
- Stufe 1: der Hauptschlüssel von OX Guard, versiegelt im DuoKey Cockpit
- Stufe 2: S/MIME mit Zertifikaten aus einer DuoKey-CA, Schlüsselwiederherstellung im Vier-Augen-Prinzip
- Stufe 3: ein Schlüssel je Postfach, im Cockpit jederzeit entziehbar
- Dasselbe Cockpit schützt auch Ihre Dokumente in Nextcloud, openDesk und OpenCloud
Passt zu Ihrer openDesk-E-Mail
Secure Open-Xchange ergänzt den Mail-Stack von openDesk, ohne die Webmail zu ersetzen: OX App Suite, OX Guard, Dovecot und Postfix bleiben, die Schlüssel kommen aus dem DuoKey Cockpit.
- OX App Suite und OX Guard (PGP und S/MIME) wie gewohnt
- Dovecot verschlüsselt die Postfächer mit Schlüsseln aus DuoKey
- Dieselben Schlüssel, dasselbe Cockpit wie für Ihre Dokumente in Nextcloud und OpenCloud
Testen
Testen Sie Secure Open-Xchange in Ihrer Umgebung
Sie betreiben openDesk oder OX App Suite? Wir richten Secure Open-Xchange mit Ihnen ein, Stufe für Stufe, mit Ihren Schlüsseln und Ihren Benutzern.
- 01Gespräch: Ihre Mail-Umgebung, Ihr HSM oder Tresor, Ihre Zertifikate
- 02Stufe 1: der OX-Guard-Hauptschlüssel im Cockpit
- 03Stufe 2 und 3: S/MIME und Postfachschlüssel für eine Testgruppe
- 04Nachweis: Entzug eines Postfachs und Zugriffsjournal im Cockpit
Bei Ihnen, hybrid oder als Dienst
Im On-Premises- und im Hybridbetrieb hält DuoKey Ihre Hauptschlüssel nicht.
Tiefenanalysen
Leitfäden für Ihr Programm
FAQ
Secure Open-Xchange, häufige Fragen
Secure Open-Xchange verwaltet die Schlüssel der E-Mail in OX App Suite, wie sie openDesk mitbringt: den Hauptschlüssel von OX Guard, die S/MIME-Schlüssel der Benutzer und einen Schlüssel je Postfach. Die Schlüssel liegen im DuoKey Cockpit mit Ihrem HSM oder Tresor, nicht im Mailsystem.
Nichts Sichtbares. Sie lesen und schreiben in der gewohnten Webmail von OX App Suite; S/MIME-Nachrichten verschlüsseln und entschlüsseln sie mit OX Guard.
Das Cockpit gibt den Postfachschlüssel nicht mehr frei: das Postfach lässt sich nicht mehr laden, neue Nachrichten warten in der Postfix-Warteschlange. Stellen Sie das Recht wieder her, ist das Postfach sofort wieder verfügbar. Beides steht im Zugriffsjournal.
Nur im Vier-Augen-Prinzip: eine Person fragt die Wiederherstellung an, eine andere gibt sie frei, und die Freigabe gilt einmal. Erst dann verlässt der Schlüssel das Cockpit und wird serverseitig in OX Guard importiert.
S/MIME ist Ende-zu-Ende zwischen Absender und Empfänger. Die Postfachverschlüsselung schützt die gespeicherten Nachrichten auf dem Server; beim Lesen entschlüsselt Dovecot mit dem freigegebenen Schlüssel des Benutzers.
Vereinbaren Sie einen Termin. Wir richten Secure Open-Xchange mit Ihnen in Ihrer Umgebung ein, beginnend mit dem OX-Guard-Hauptschlüssel, dann S/MIME und Postfachschlüssel für eine Testgruppe.
Ja. Dasselbe DuoKey Cockpit schützt mit SecureFolder auch Dokumente in Nextcloud, openDesk und OpenCloud, mit denselben Schlüsseln, Rechten und demselben Journal.
Ihre E-Mail in Open-Xchange. Ihre Schlüssel bei Ihnen.
Testen Sie Secure Open-Xchange mit uns in Ihrer eigenen Umgebung: Ihre Postfächer, Ihre Zertifikate, Ihr HSM.