openDesk bündelt quelloffene Software für den Arbeitsplatz der öffentlichen Verwaltung: Nextcloud für Dateien, Collabora Online für Office-Dokumente, dazu Mail, Kalender, Chat, Videokonferenz und Projektmanagement. Herausgeber ist das Zentrum für Digitale Souveränität der Öffentlichen Verwaltung (ZenDiS), im Auftrag des Bundesministeriums des Innern [1]. Eingesetzt wird openDesk unter anderem beim Robert Koch-Institut, beim Bundesamt für Seeschifffahrt und Hydrographie (BSH) und bei der FITKO; die BWI hat einen Rahmenvertrag zur Bereitstellung für die Bundeswehr unterzeichnet [2].
Damit ist die Software souverän: Quellcode offen, Betrieb in Deutschland oder bei der Verwaltung selbst, keine Abhängigkeit von einem einzelnen Hersteller. Die Frage nach den Schlüsseln ist damit noch nicht beantwortet. Dieser Leitfaden zeigt, wer in openDesk Dokumente entschlüsseln kann, was die Community- und die Enterprise-Edition unterscheidet, und wie eine Verwaltung die Hauptschlüssel ihrer Dateien in ihrem eigenen HSM behält, ohne openDesk zu verändern.
Inhaltsverzeichnis
- Souveräne Software, souveräne Daten: der Unterschied
- Was openDesk heute verschlüsselt
- Community oder Enterprise?
- Kundengehaltene Schlüssel für openDesk-Dateien
- Betriebsmodelle: bei Ihnen, hybrid oder als Dienst
- Rollentrennung: zwei Teams, zwei Prüfungen
- Regulatorischer Rahmen
- Quellen
Souveräne Software, souveräne Daten: der Unterschied
Datensouveränität hat drei Ebenen:
- Software: Der Code ist offen, prüfbar und von mehreren Anbietern betreibbar. openDesk erfüllt das.
- Betrieb: Die Plattform läuft bei der Verwaltung oder bei einem Hoster unter europäischem Recht. openDesk ermöglicht das, im Eigenbetrieb oder bei Partnern, die den BSI-C5-Katalog erfüllen [3].
- Schlüssel: Nur die Verwaltung kann die Dokumente entschlüsseln, auch dann, wenn die Plattform, ihr Administrator oder ihr Hoster kompromittiert wird oder eine Anordnung erhält.
Die dritte Ebene entscheidet, was eine Lücke in der Webplattform kostet. Der IT-Grundschutz-Baustein CON.1 des BSI verlangt, langlebige Schlüssel außerhalb der Systeme aufzubewahren, die sie nutzen [4]. In einer Standardinstallation von Nextcloud liegt der Schlüssel der serverseitigen Verschlüsselung jedoch auf dem Server, der die Dokumente anzeigt [5].
Was openDesk heute verschlüsselt
Die öffentliche openDesk-Dokumentation nennt eine Ende-zu-Ende-Verschlüsselung für den Chat und OpenPGP für E-Mails, aber keine Dateiverschlüsselung mit Schlüsseln, die von der Verwaltung gehalten werden [3]. Für Dateien gelten die Möglichkeiten der enthaltenen Nextcloud: die serverseitige Verschlüsselung, bei der der Server entschlüsseln kann, und die Ende-zu-Ende-Verschlüsselung, die eine Bearbeitung im Browser ausschließt. Den Vergleich dieser Modelle beschreibt der Artikel Nextcloud-Verschlüsselung im Vergleich.
openDesk gibt es als Community Edition und als Enterprise Edition. Beide enthalten dieselben Datei- und Office-Komponenten, Nextcloud 33 und Collabora Online 26.04 [1]. Der Unterschied liegt im Support und in den Sicherheitskorrekturen.
| openDesk Community | openDesk Enterprise | openDesk mit DuoKey SecureFolder |
|---|
| Herausgeber | ZenDiS, im Auftrag des BMI [1] | ZenDiS | ZenDiS und DuoKey |
| Datei- und Office-Komponenten | Nextcloud 33 und Collabora Online 26.04 [1] | Ebenso | Ebenso: die Versionen, auf denen das Gateway validiert ist |
| Support | Community, ohne Servicezusage [6] | Support mit SLA, Korrekturen, 2nd und 3rd Level [6] | DuoKey-Support für SecureFolder |
| Nextcloud-Sicherheitskorrekturen | Öffentlich | Einschließlich der Nextcloud Enterprise vorbehaltenen Korrekturen [6] | Abhängig von der openDesk-Edition |
| Von der Verwaltung gehaltene Schlüssel für Dateien | In der öffentlichen Dokumentation nicht erwähnt [3] | In der öffentlichen Dokumentation nicht erwähnt | Ja: KEK im HSM der Verwaltung |
| Gemeinsame Bearbeitung verschlüsselter Dokumente | Nicht dokumentiert | Nicht dokumentiert | Ja |
| SaaS-Hosting | Nicht zutreffend | Partner, die den BSI-C5-Katalog erfüllen [3] | Gateway bei der Verwaltung oder bei DuoKey (EU oder Schweiz) |
Die Enterprise Edition verkürzt das Zeitfenster, in dem eine bekannte Lücke offen bleibt. Sie ändert nicht, wer die Dateien entschlüsseln kann. Kundengehaltene Schlüssel sind deshalb kein Ersatz für Enterprise, sondern eine Ergänzung: Enterprise senkt die Wahrscheinlichkeit einer Kompromittierung, ein Schlüssel außerhalb der Plattform begrenzt ihre Folgen.
Kundengehaltene Schlüssel für openDesk-Dateien
DuoKey SecureFolder wurde auf openDesk Community Edition v1.20.0 validiert (Nubus, Nextcloud 33.0.9, Collabora Online 26.04.4), über die offiziellen Anpassungsmöglichkeiten und ohne Änderung an openDesk. Die Anmeldung läuft per OpenID Connect über den Keycloak von openDesk; das Gateway greift mit dem Token des Benutzers auf Nextcloud zu.
Das Prinzip:
- Die Dateien eines geschützten Ordners liegen in Nextcloud nur als Chiffrat im Format DKSF.
- Der Hauptschlüssel (KEK) bleibt im HSM oder Tresor der Verwaltung: generisches PKCS#11, Securosys, Utimaco, Crypto4A, HashiCorp Vault, OpenBao oder ein Cloud-KMS. Ein im eigenen Land zugelassenes HSM kann über PKCS#11 eingesetzt werden.
- Zum Bearbeiten öffnet der Benutzer die Datei mit „Mit DuoKey öffnen“. Ein Gateway entschlüsselt im Arbeitsspeicher, Collabora Online bearbeitet, jede Speicherung wird neu verschlüsselt.
- Jedes Öffnen, Speichern und jede Ablehnung wird im Zugriffsjournal des DuoKey Cockpits protokolliert und kann an das SIEM weitergeleitet werden.
Für die Benutzer ändert sich wenig: ein neuer Menüeintrag, dieselbe Oberfläche, dieselbe gemeinsame Bearbeitung.
Betriebsmodelle: bei Ihnen, hybrid oder als Dienst
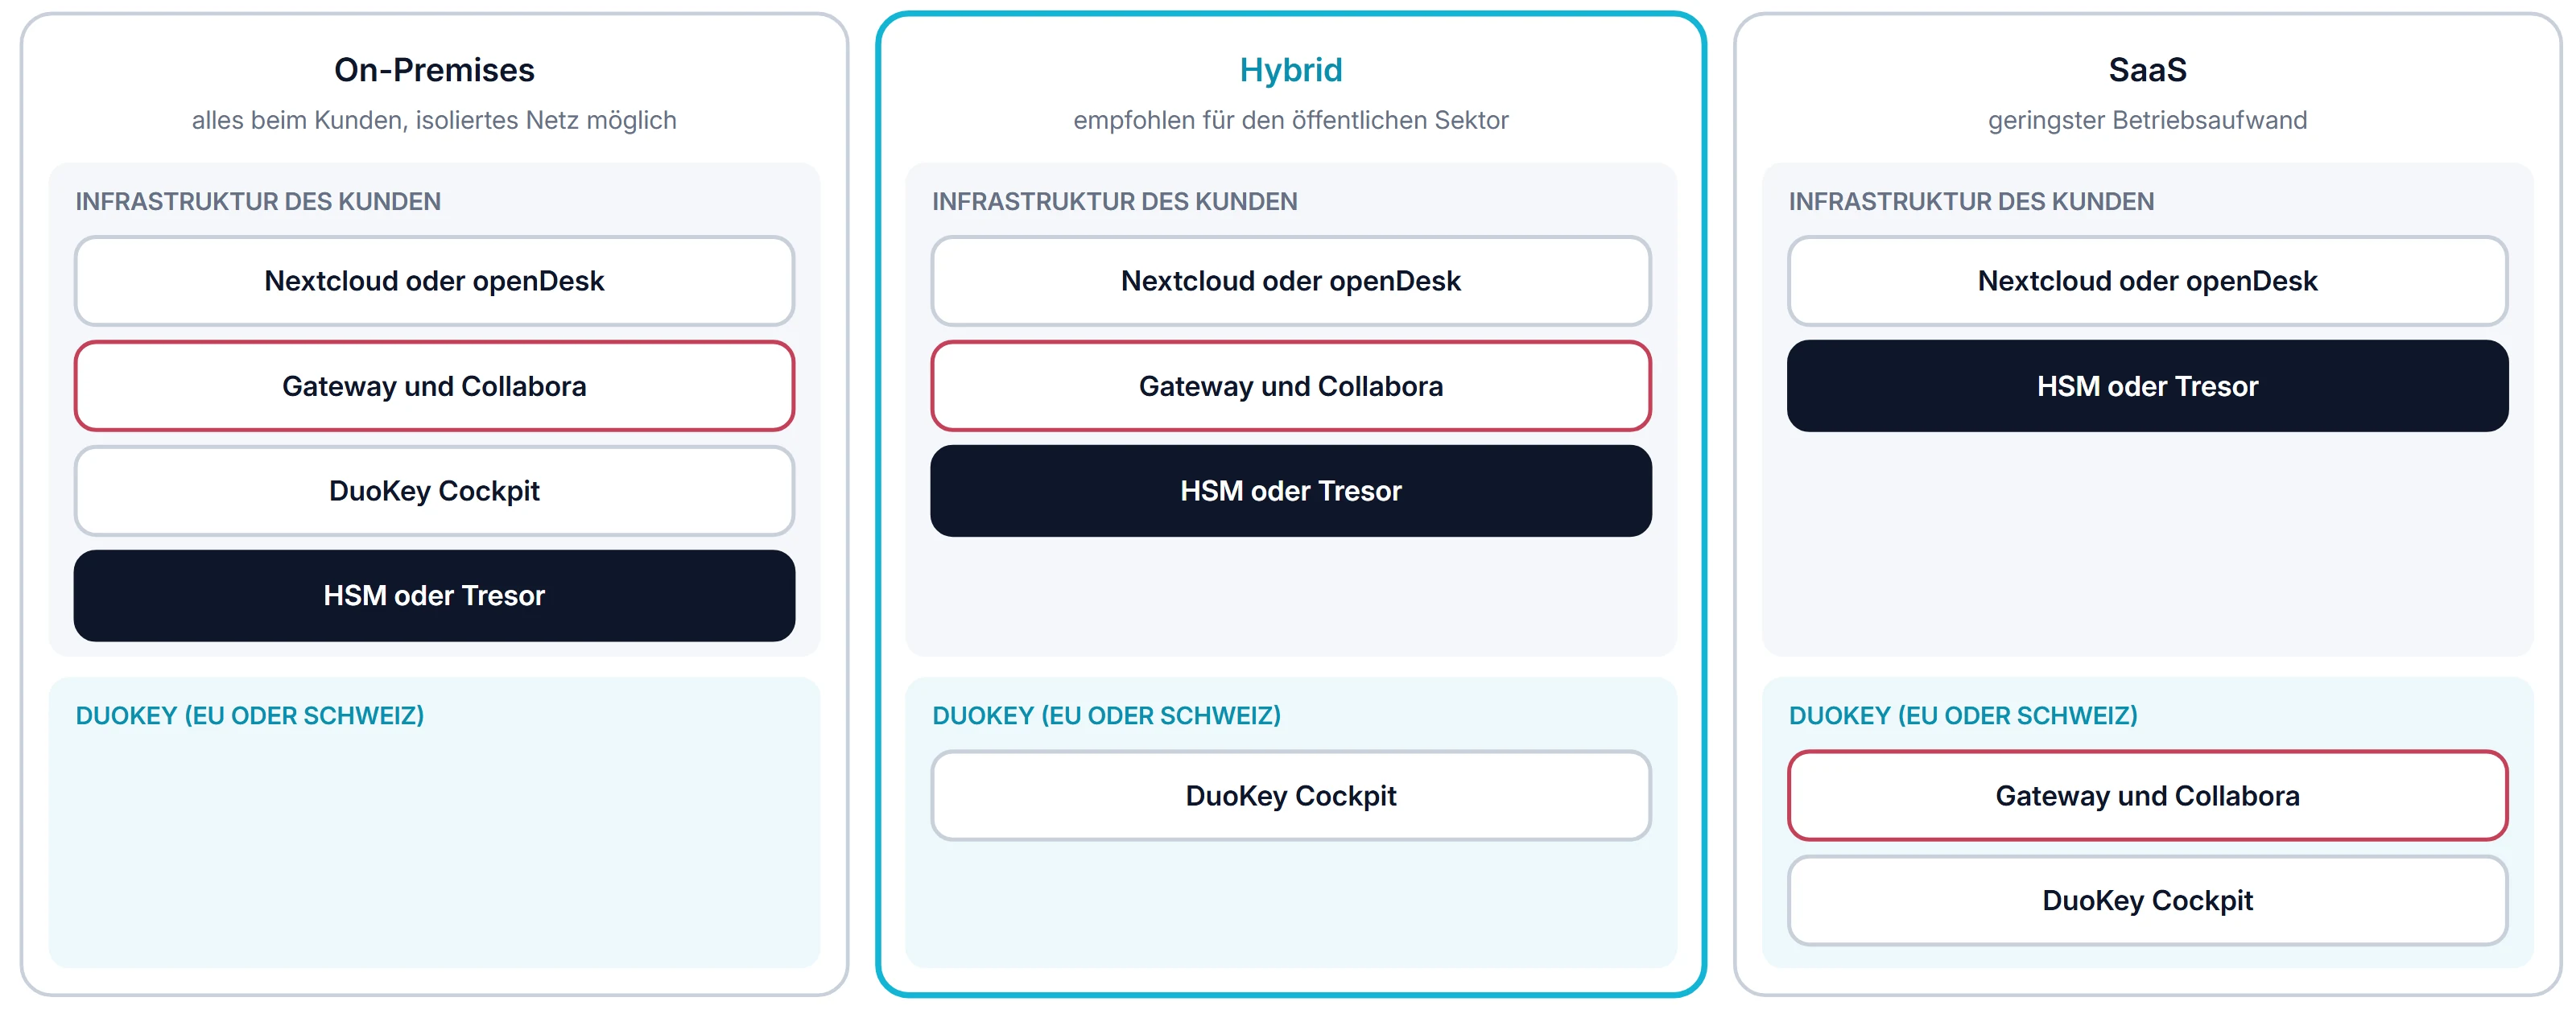
Abbildung 1. Betriebsmodelle. In Rot: die Bearbeitungszone, die einzige, die Klartext sieht.
- On-Premises: Verwaltung betreibt openDesk, Gateway, Collabora und Cockpit selbst. DuoKey hält keinen Schlüssel.
- Hybrid, empfohlen für den öffentlichen Sektor: Bearbeitungszone (Gateway und Collabora) und HSM bleiben bei der Verwaltung, das Cockpit betreibt DuoKey in der EU oder der Schweiz. Klartext und KEK verlassen die Verwaltung nie, und DuoKey hält die Hauptschlüssel nicht.
- SaaS (geplant): Jede Verwaltung erhält eine eigene Bearbeitungszone in einer Hardware-Enklave (AMD SEV-SNP); das Cockpit gibt einen Schlüssel nur an ein Gateway frei, dessen Attestierung es geprüft hat.
Im SaaS-Modell ist die Architektur definiert und eine Demo-Umgebung in Arbeit. Hosting in der Schweiz ist ebenfalls geplant. Wer heute startet, beginnt mit dem On-Premises- oder Hybridbetrieb.
Rollentrennung: zwei Teams, zwei Prüfungen
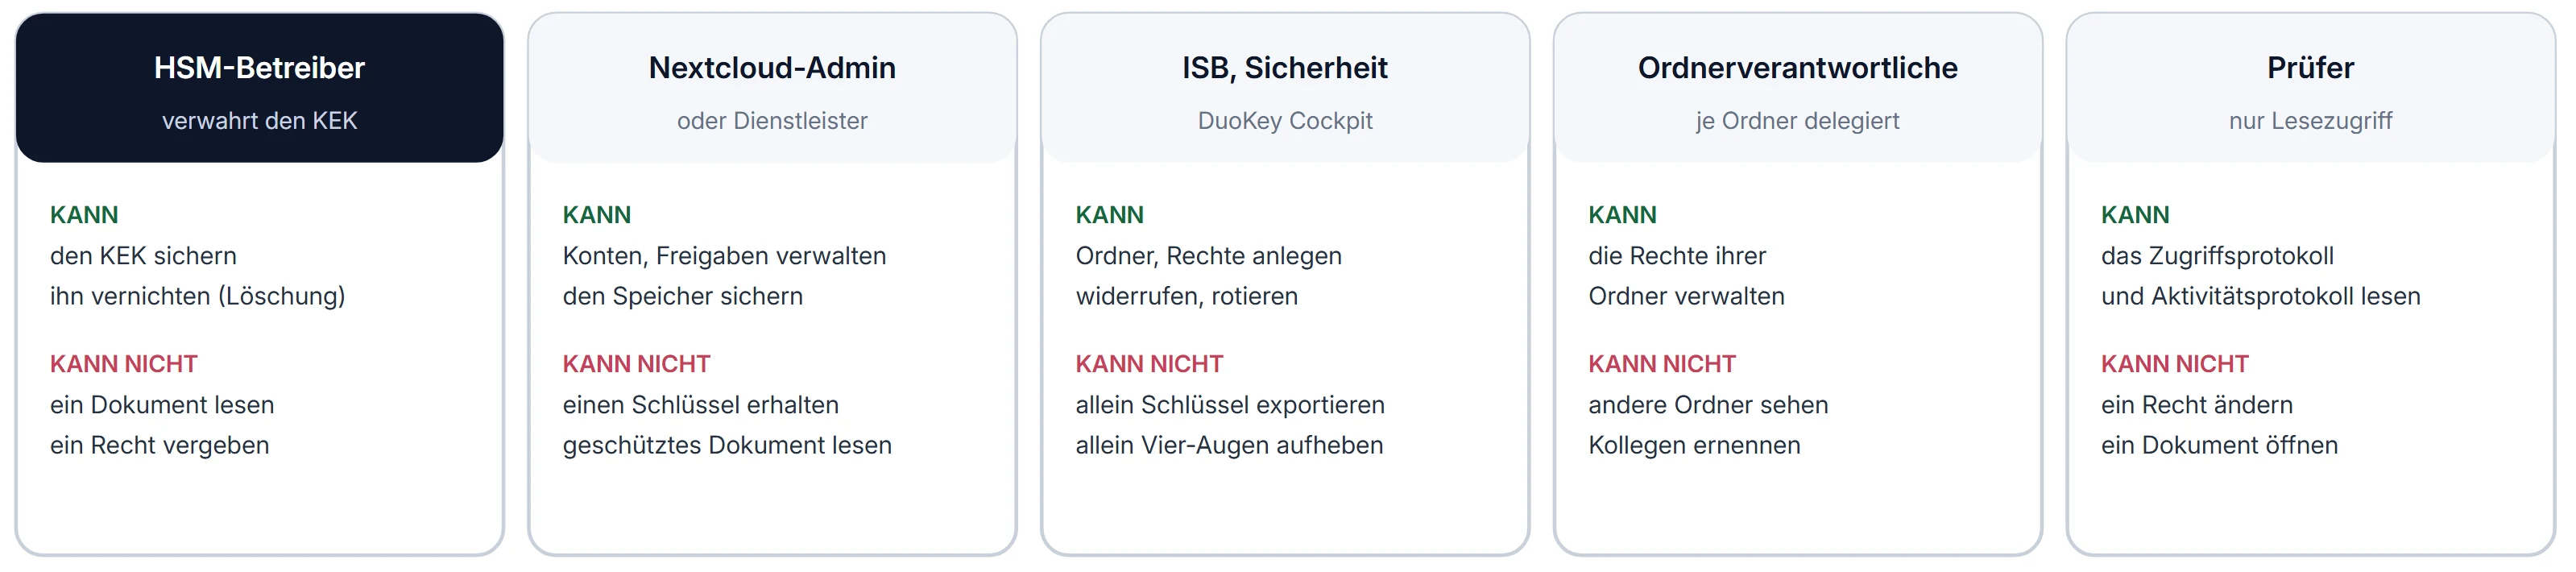
Abbildung 2. Rollentrennung.
Ein Dokument öffnet sich nur, wenn zwei Prüfungen bestehen: Die Nextcloud-Freigabe muss vorhanden sein, und das Cockpit muss das Recht auf den Ordnerschlüssel bestätigen. Wenn der Nextcloud-Administrator nicht zugleich das Cockpit verwaltet, kann kein einzelnes Team allein auf vertrauliche Ordner zugreifen. Auf Wunsch gilt für Rechte das Vier-Augen-Prinzip.
Regulatorischer Rahmen
- BSI IT-Grundschutz, CON.1 Kryptokonzept: Langlebige Schlüssel gehören außerhalb der Systeme, die sie nutzen [4]. Ein KEK im HSM erfüllt diese Anforderung.
- BSI TR-02102-1 (2026-01): Für den langfristigen Schutz der Vertraulichkeit empfiehlt das BSI einen hybriden Schlüsselaustausch mit ML-KEM [7]. Die Schlüsselübergabe von SecureFolder ist hybrid, mit P-256 und ML-KEM-768; Details im Artikel Post-Quanten-Schlüsselverwaltung für Dokumente.
- DSGVO und NIS2: Verschlüsselung ist eine der ausdrücklich genannten Maßnahmen zum Schutz personenbezogener Daten und zur Sicherheit von Netz- und Informationssystemen [8][9].
- Zugriff aus Drittstaaten: Liegt der Schlüssel nicht beim Hoster, kann eine Anordnung an den Hoster nur Chiffrat herausgeben; sie muss sich an den Schlüsselinhaber richten [10].
Quellen
- openDesk, Betriebsdokumentation: Komponenten. docs.opendesk.eu
- Europäische Kommission, OSOR: BWI und Bundeswehr setzen auf openDesk (April 2025). interoperable-europe.ec.europa.eu
- openDesk, häufige Fragen. opendesk.eu/en/faq
- BSI, IT-Grundschutz, Baustein CON.1 Kryptokonzept, Edition 2023. bsi.bund.de
- Nextcloud, Administrationshandbuch: serverseitige Verschlüsselung. docs.nextcloud.com
- openDesk, Enterprise Edition. docs.opendesk.eu
- BSI, TR-02102-1, Version 2026-01. bsi.bund.de
- Verordnung (EU) 2016/679 (DSGVO). eur-lex.europa.eu
- Richtlinie (EU) 2022/2555 (NIS2). eur-lex.europa.eu
- EDSA und EDSB, gemeinsame Stellungnahme zum CLOUD Act (Juli 2019). edps.europa.eu
Quellen geprüft am 8. bis 10. November 2026.