Das BSI, die ANSSI und das Schweizer Bundesamt für Cybersicherheit (BACS) nennen alle dasselbe Szenario: „harvest now, decrypt later“. Heute abgefangene verschlüsselte Daten könnten später von einem Quantencomputer entschlüsselt werden. Für Dokumente, deren Vertraulichkeit zehn Jahre oder länger gewahrt bleiben muss, besteht das Risiko bereits heute [1][2][3].
Bei Dokumenten in Nextcloud oder openDesk betrifft das weniger den Dateiinhalt als die Schlüssel: Wer einen Ordnerschlüssel abfängt, während er an ein Gerät oder einen Server übergeben wird, und diesen Austausch später brechen kann, liest den ganzen Ordner. Dieser Artikel zeigt, wie eine Schlüsselhierarchie für Dokumente aufgebaut ist, wo klassische Kryptografie angreifbar wird und wie DuoKey SecureFolder die Übergabe der Ordnerschlüssel hybrid versiegelt.
Inhaltsverzeichnis
- Was die Behörden empfehlen
- Wo ein Quantencomputer angreift, und wo nicht
- Eine Schlüsselhierarchie in drei Ebenen
- Hybride Versiegelung eines Ordnerschlüssels
- Schutz gegen Herabstufung
- Algorithmen im Überblick
- Was bleibt zu tun?
- Quellen
Was die Behörden empfehlen
- BSI: Seit der Version 2026-01 der Technischen Richtlinie TR-02102-1 empfiehlt das BSI für den langfristigen Schutz der Vertraulichkeit einen Schlüsselaustausch im hybriden Modus, also klassisch kombiniert mit ML-KEM-768 oder ML-KEM-1024, und empfiehlt einen rein klassischen Schlüsselaustausch nur noch bis Ende 2031 [1].
- ANSSI: Die Hybridisierung ist überall dort notwendig, wo ein Post-Quanten-Schutz relevant ist; bevorzugt wird Sicherheitsstufe 5 (ML-KEM-1024), ersatzweise Stufe 3 (ML-KEM-768) [2].
- BACS: Post-Quanten-Kryptografie soll zu klassischen Verfahren hinzukommen, statt sie zu ersetzen [3].
Der gemeinsame Nenner: nicht umsteigen, sondern kombinieren. Ein hybrides Verfahren bleibt sicher, solange eines der beiden Verfahren hält.
Wo ein Quantencomputer angreift, und wo nicht
- Symmetrische Verschlüsselung (AES-256) ist von bekannten Quantenalgorithmen in der Praxis nicht bedroht. Der Dateiinhalt in AES-256-GCM bleibt geschützt.
- Asymmetrischer Schlüsselaustausch (ECDH, RSA) wird von einem ausreichend großen Quantencomputer gebrochen. Genau dieser Teil schützt die Übergabe von Schlüsseln an Geräte und Server.
Die Schwachstelle einer Dokumentenverschlüsselung liegt also dort, wo Schlüssel verteilt werden. Dort muss die Post-Quanten-Migration ansetzen.
Eine Schlüsselhierarchie in drei Ebenen
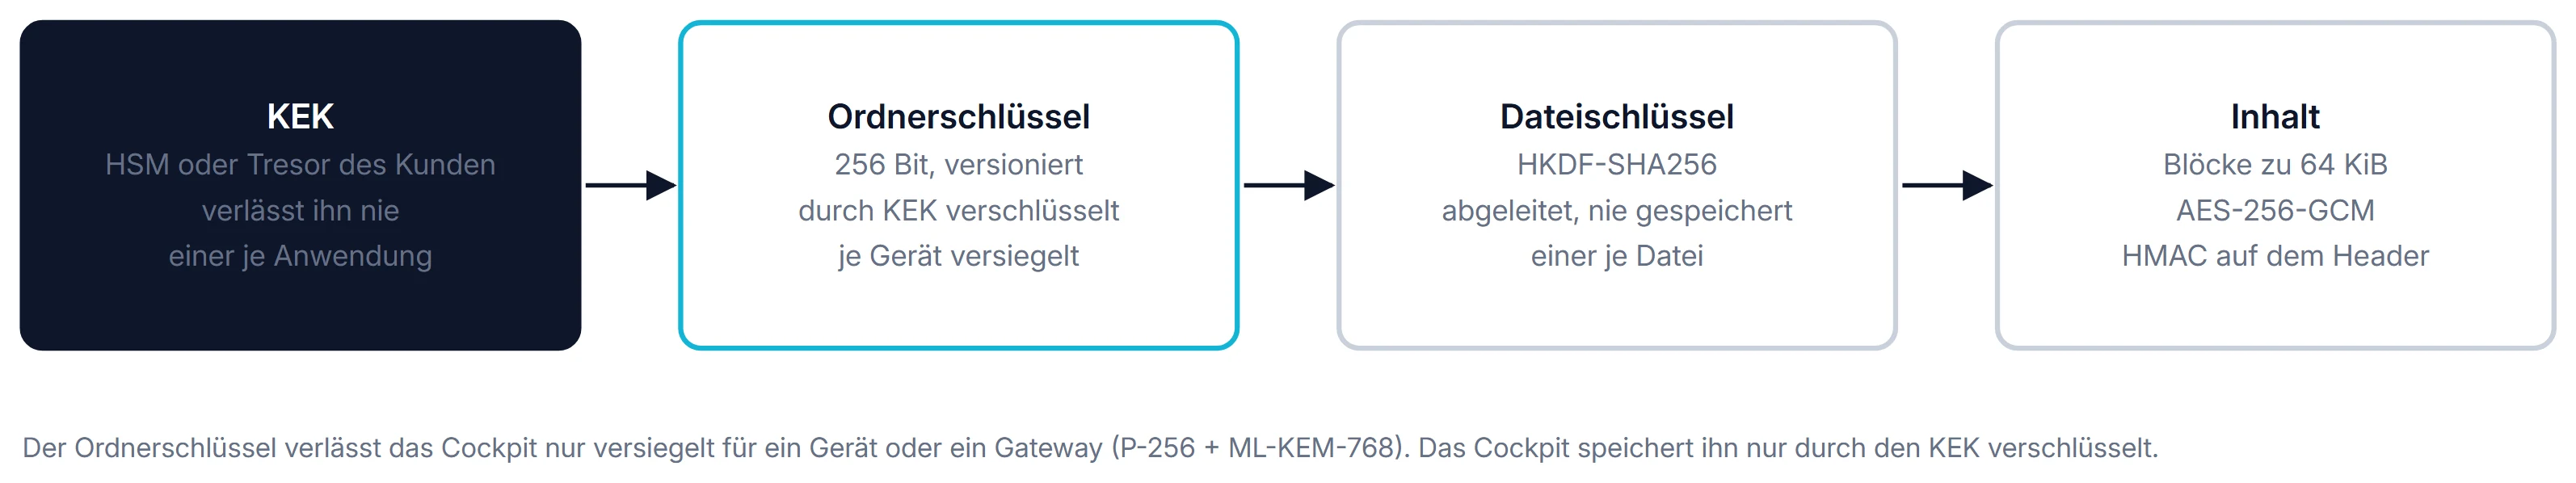
Abbildung 1. Schlüsselhierarchie.
- KEK (Key Encryption Key): bleibt in dem HSM oder Tresor, den die Organisation gewählt hat, und verlässt ihn nie. Das Cockpit fordert ihn nur zum Ver- und Entschlüsseln an. Das erfüllt die Forderung des IT-Grundschutz-Bausteins CON.1, langlebige Schlüssel außerhalb der nutzenden Systeme aufzubewahren [4].
- Ordnerschlüssel: 256 Bit, zufällig, versioniert, im Cockpit nur durch den KEK verschlüsselt gespeichert. Er verlässt das Cockpit nur versiegelt für ein bestimmtes Gerät oder Gateway.
- Dateischlüssel: per HKDF-SHA256 aus dem Ordnerschlüssel und einer zufälligen Dateikennung abgeleitet, nie gespeichert. Der Inhalt wird in Blöcken zu 64 KiB mit AES-256-GCM verschlüsselt, der Header mit HMAC-SHA256 authentifiziert.
Eine Rotation erzeugt eine neue Version des Ordnerschlüssels: Neue Schreibvorgänge nutzen sie, ältere Dateien bleiben lesbar.
Hybride Versiegelung eines Ordnerschlüssels
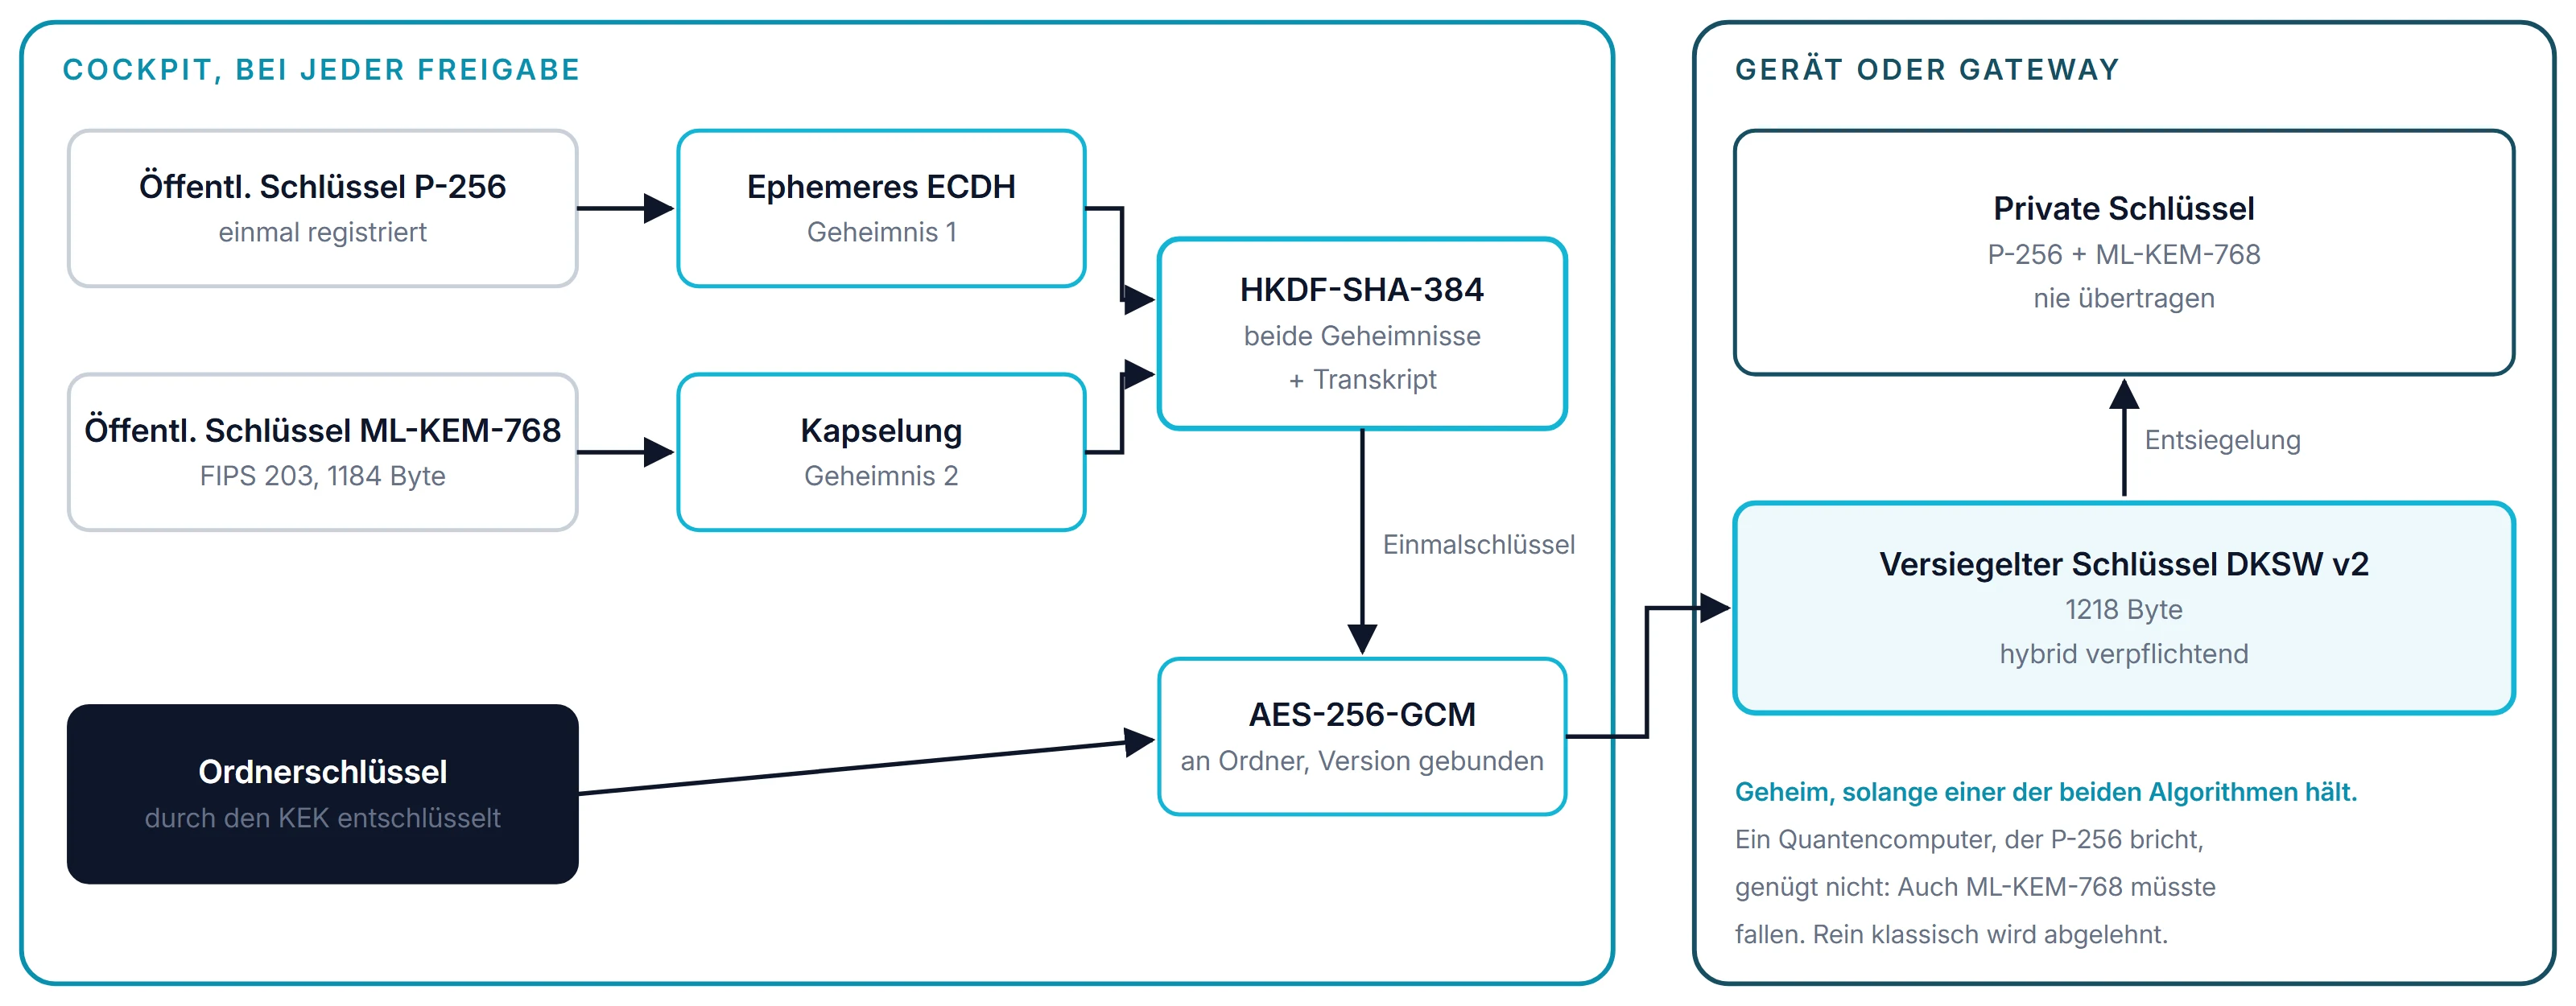
Abbildung 2. Hybride Versiegelung eines Ordnerschlüssels für ein Gerät oder ein Gateway.
Jedes Gerät und jedes Gateway registriert zwei öffentliche Schlüssel: einen P-256-Schlüssel und einen ML-KEM-768-Kapselungsschlüssel (FIPS 203, 1184 Byte). Die privaten Schlüssel verlassen das Gerät nie. Bei jeder Freigabe:
- erzeugt das Cockpit ein frisches P-256-Schlüsselpaar und berechnet ein ECDH-Geheimnis mit dem Gerät;
- kapselt es mit ML-KEM-768 ein zweites Geheimnis für das Gerät;
- leitet es aus beiden Geheimnissen per HKDF-SHA-384 einen Schlüssel ab, gebunden an ein Transkript aller öffentlichen Werte, an den Ordner und an die Schlüsselversion;
- verschlüsselt es damit den Ordnerschlüssel mit AES-256-GCM.
Das Ergebnis ist ein versiegelter Block von 1218 Byte. Der abgeleitete Schlüssel bleibt geheim, solange P-256 oder ML-KEM-768 hält. Ein Quantencomputer, der P-256 bricht, scheitert an ML-KEM-768; eine unerwartete Schwäche in ML-KEM wird durch P-256 aufgefangen. Ein abgefangener Block ist heute und künftig unbrauchbar.
Damit wendet SecureFolder den Grundsatz von BSI, ANSSI und BACS auf die Übergabe der Ordnerschlüssel an, mit ML-KEM-768 (Sicherheitsstufe 3).
Schutz gegen Herabstufung
Ein hybrides Verfahren nützt wenig, wenn ein Angreifer die Gegenseite dazu bringen kann, auf das klassische Verfahren zurückzufallen. Deshalb gilt:
- Das Gateway lehnt jeden Schlüssel ab, der nicht hybrid versiegelt ist, unabhängig davon, was die Antwort des Cockpits angibt. Ein Versuch der Herabstufung auf P-256 allein wird erkannt und abgelehnt.
- Das Cockpit registriert ein Gateway nur mit seinen beiden öffentlichen Schlüsseln und ersetzt diese nie.
- Ein einmal registrierter ML-KEM-768-Schlüssel eines Geräts wird nie ersetzt oder entfernt.
- Version, Ordner und Schlüsselversion sind als zusätzliche authentifizierte Daten in jede Versiegelung eingebunden.
Algorithmen im Überblick
| Verwendung | Algorithmus | Hinweis |
|---|
| Dateiinhalt | AES-256-GCM, Blöcke zu 64 KiB, zufällige 96-Bit-Nonce | Geänderte Blöcke werden mit neuen Nonces verschlüsselt |
| Ableitung des Dateischlüssels | HKDF-SHA256 (Salt: Dateikennung) | Getrennte Schlüssel für Inhalt und Header |
| Integrität des Headers | HMAC-SHA256 | Jede Änderung des Headers wird abgewiesen |
| Übergabe des Ordnerschlüssels | P-256 ECDH + ML-KEM-768 (FIPS 203), HKDF-SHA-384, AES-256-GCM | Hybrid verpflichtend für das Gateway |
| Bearbeitungstoken (WOPI) | AES-256-GCM, Schlüssel per HKDF abgeleitet | Verrät weder Benutzer noch Dateipfad |
| Signaturen des Editors | RSA PKCS#1 v1.5 SHA-256 (WOPI-Proofs) | Bei jedem Aufruf geprüft, mit Schlüsselrotation |
Was bleibt zu tun?
Eine hybride Schlüsselübergabe ist ein wichtiger Teil, aber nicht die ganze Migration:
- Transport: Auch die TLS-Verbindungen zwischen Browser, Nextcloud, Gateway und Cockpit sollten auf einen hybriden Schlüsselaustausch umgestellt werden, wie überall in der Infrastruktur.
- Inventar: Wer wissen will, wo noch rein klassische Verfahren im Einsatz sind, braucht ein kryptografisches Inventar; der Leitfaden zum ML-KEM-Schlüsselmanagement zeigt, wie man dabei vorgeht.
- Lebensdauer der Daten: Ordner mit Dokumenten, die länger als zehn Jahre vertraulich bleiben müssen, haben Vorrang.
Quellen
- BSI, TR-02102-1, Version 2026-01. bsi.bund.de
- ANSSI, Positionspapier zur Migration auf Post-Quanten-Kryptografie (2022) und Folgepapier (2023). cyber.gouv.fr
- BACS, Technologiebetrachtung Quantencomputer und Post-Quanten-Kryptografie, Dezember 2025. ncsc.admin.ch
- BSI, IT-Grundschutz, Baustein CON.1 Kryptokonzept, Edition 2023. bsi.bund.de
- NIST, FIPS 203, Module-Lattice-Based Key-Encapsulation Mechanism Standard. csrc.nist.gov
Quellen geprüft am 8. bis 10. November 2026.