Produktdemo
SecureFolder in 57 Sekunden
Echte Aufnahmen aus dem Labor: openDesk CE 1.20, Nextcloud 33, Collabora Online 26.04.
Unter Ihrer Kontrolle: jeder Ordnerschlüssel
SecureFolder nimmt die Verschlüsselung aus Nextcloud heraus, ohne Ihren Teams die Arbeit im Browser zu nehmen.
Kein Klartext auf dem Server
Nextcloud speichert in geschützten Ordnern nur Chiffrat und hält keinen Schlüssel.
Zwei unabhängige Prüfungen
Die Freigabe in Nextcloud und das Schlüsselrecht im Cockpit, verwaltet von zwei Teams.
Gemeinsam bearbeiten
Collabora Online bleibt der Editor: mehrere Personen, gleichzeitig, im Browser.
DuoKey SecureFolder · Plattform
Von „Mit DuoKey öffnen“ bis zum verschlüsselten Speichern
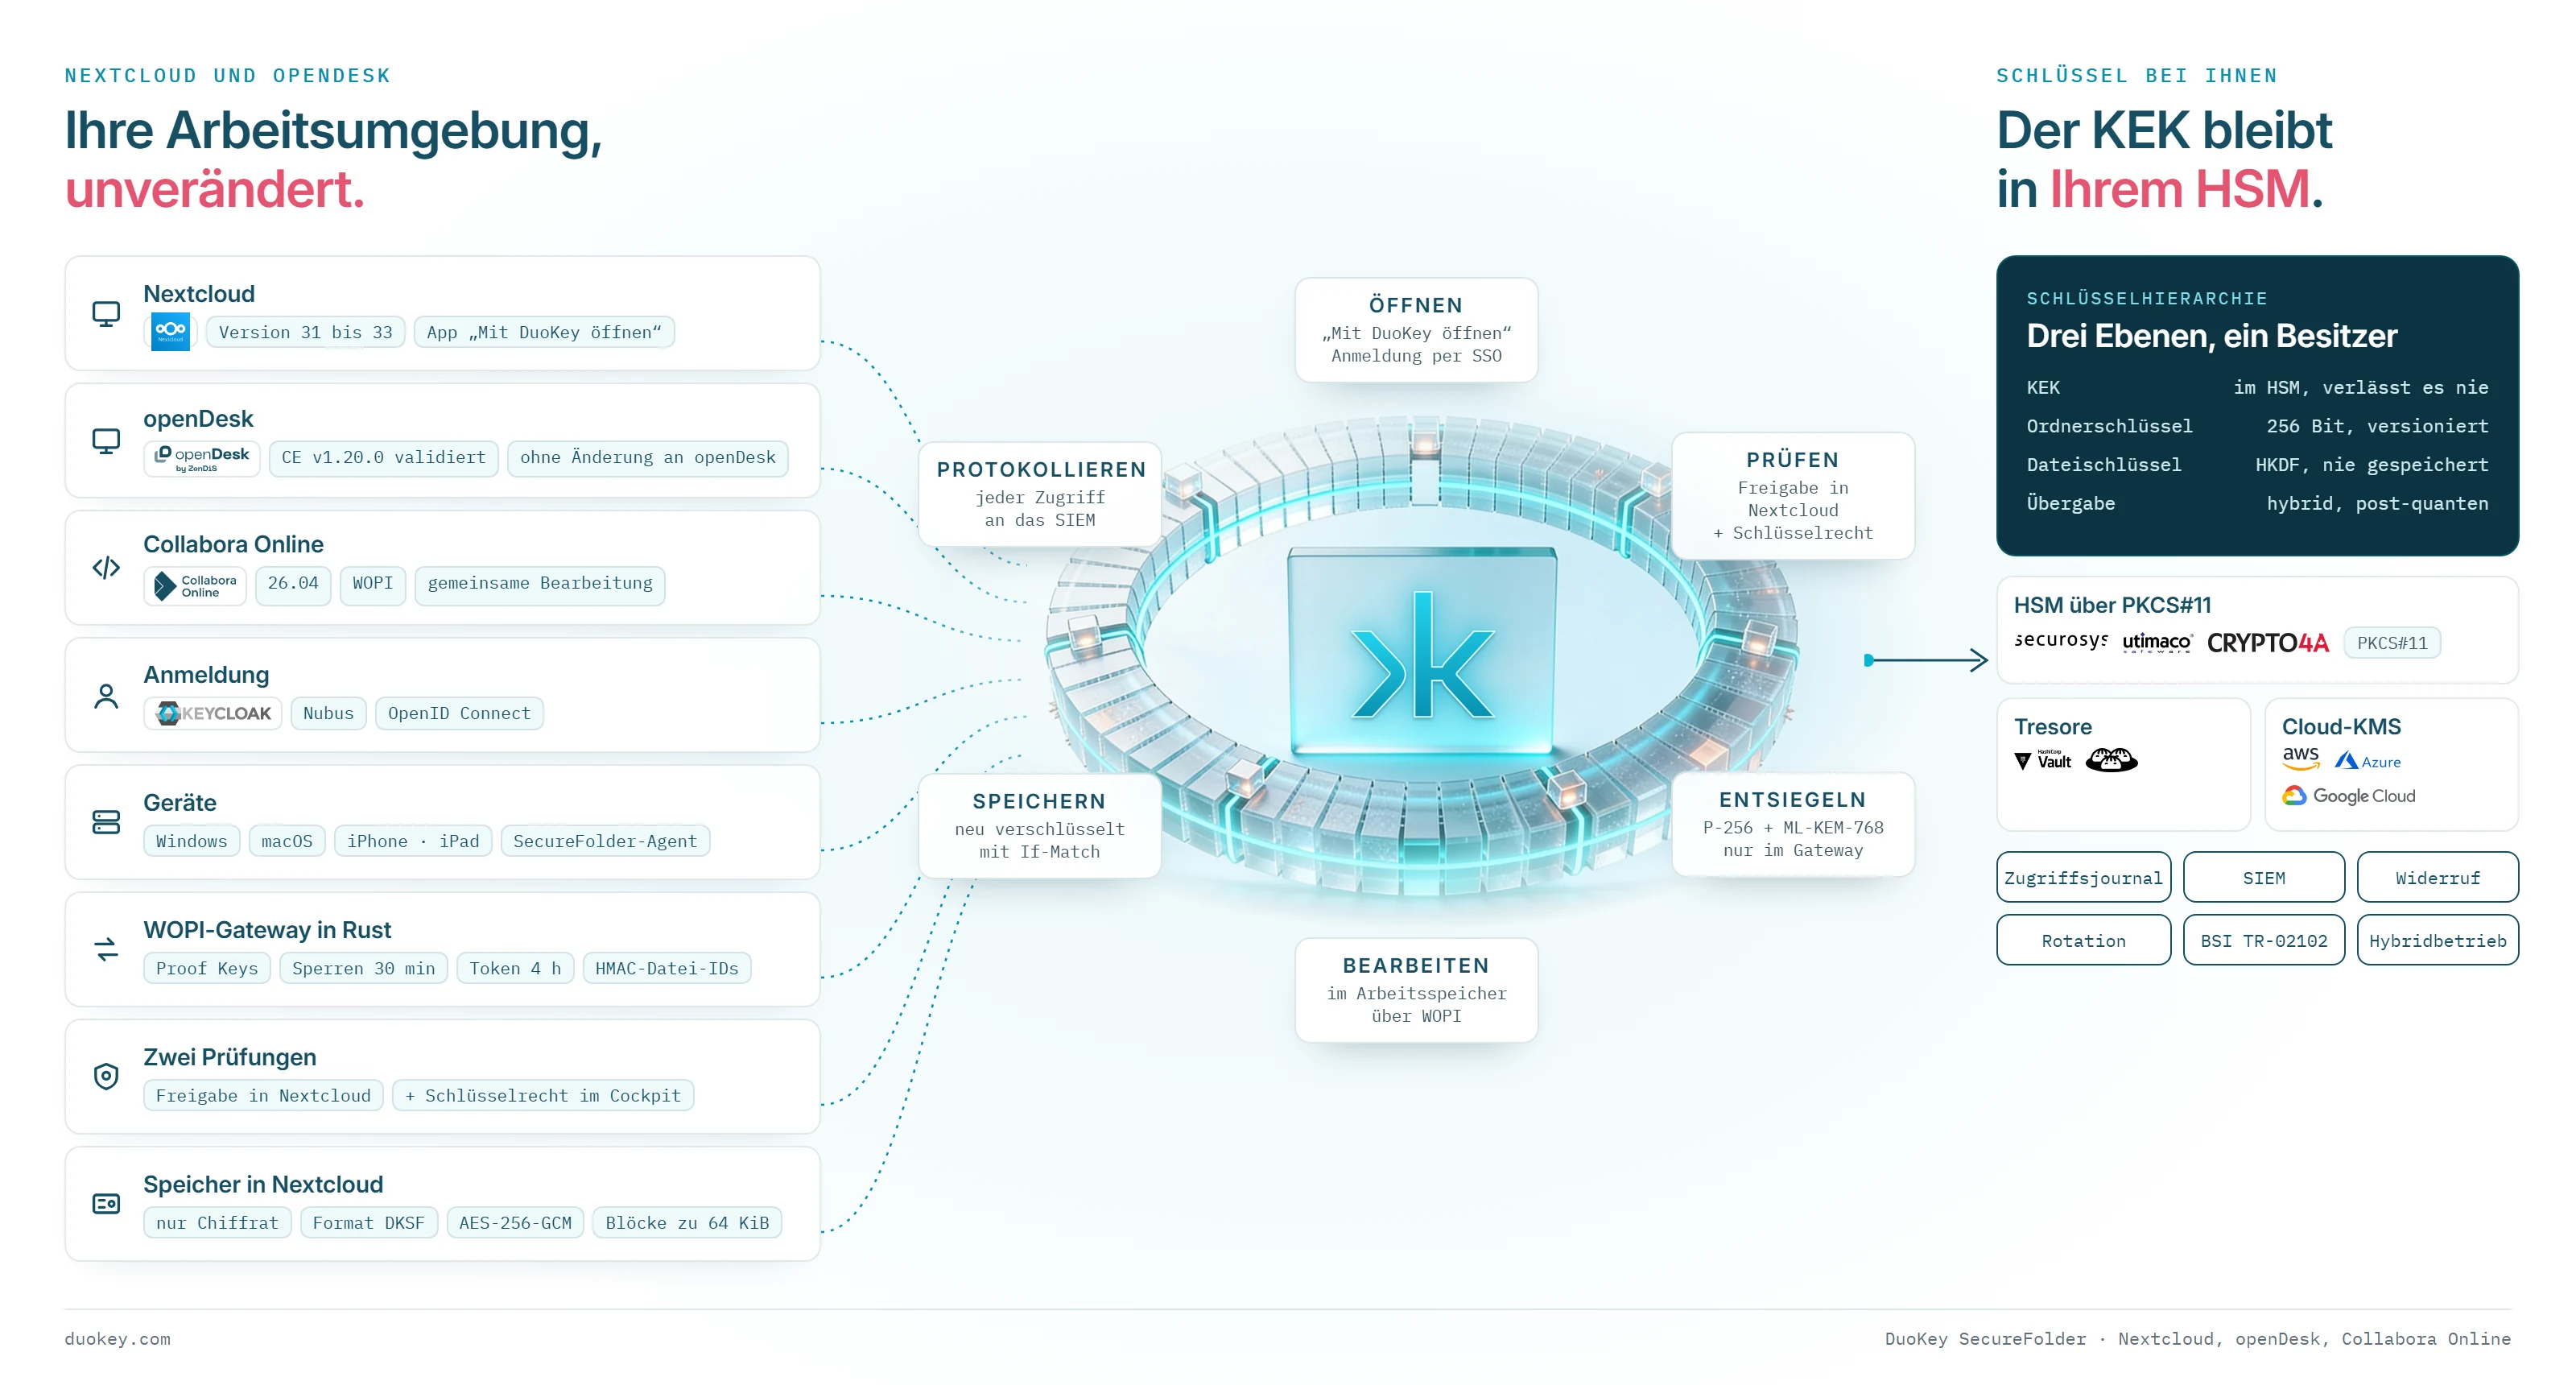
Nextcloud, openDesk und Collabora Online bleiben, wie sie sind. Das DuoKey-Gateway öffnet, prüft, entsiegelt, übergibt das Dokument zur Bearbeitung und verschlüsselt jede Speicherung neu; der Hauptschlüssel bleibt in Ihrem HSM.
Nextcloud sieht nur Chiffrat.
Dokumente in geschützten Ordnern werden im Format DKSF mit AES-256-GCM in Blöcken zu 64 KiB verschlüsselt. Ein kompromittierter Server oder ein neugieriger Administrator findet keinen lesbaren Inhalt und keinen Schlüssel.
- Die DuoKey-App in Nextcloud hält selbst keinen Schlüssel.
- Namen, Größen und Freigaben bleiben sichtbar; die Verschlüsselung der Dateinamen ist geplant.
Zwei Prüfungen, bevor sich ein Dokument öffnet.
Nextcloud prüft die Freigabe, das DuoKey Cockpit prüft das Recht auf den Ordnerschlüssel. Fehlt eines davon, bleibt das Dokument zu, auch für einen Administrator von Nextcloud.
- Zwei Teams, zwei Konsolen: Rollentrennung nach Bauart.
- Ohne Schlüsselrecht im Cockpit öffnet sich kein Dokument.
Der Hauptschlüssel verlässt Ihr HSM nie.
Der KEK liegt im HSM oder Tresor Ihrer Organisation. Jeder Ordner hat seinen eigenen, versionierten Schlüssel, vom KEK umhüllt; Dateischlüssel werden abgeleitet und nie gespeichert.
- Generisches PKCS#11, Securosys, Utimaco, Crypto4A, Vault, OpenBao und Cloud-KMS.
- Übergabe an Geräte und Gateway hybrid versiegelt: P-256 + ML-KEM-768.
Jeder Zugriff ist belegt.
Öffnen, Speichern, Schlüsselfreigaben und Ablehnungen landen im Zugriffsjournal des Cockpits und können an Ihr SIEM weitergeleitet werden.
- Ein Nachweis je Benutzer, Ordner und Schlüsselversion.
- Belege für Prüfungen nach IT-Grundschutz, NIS2 oder DSGVO.
So funktioniert es
Die Verschlüsselung verlässt Nextcloud, die Zusammenarbeit bleibt
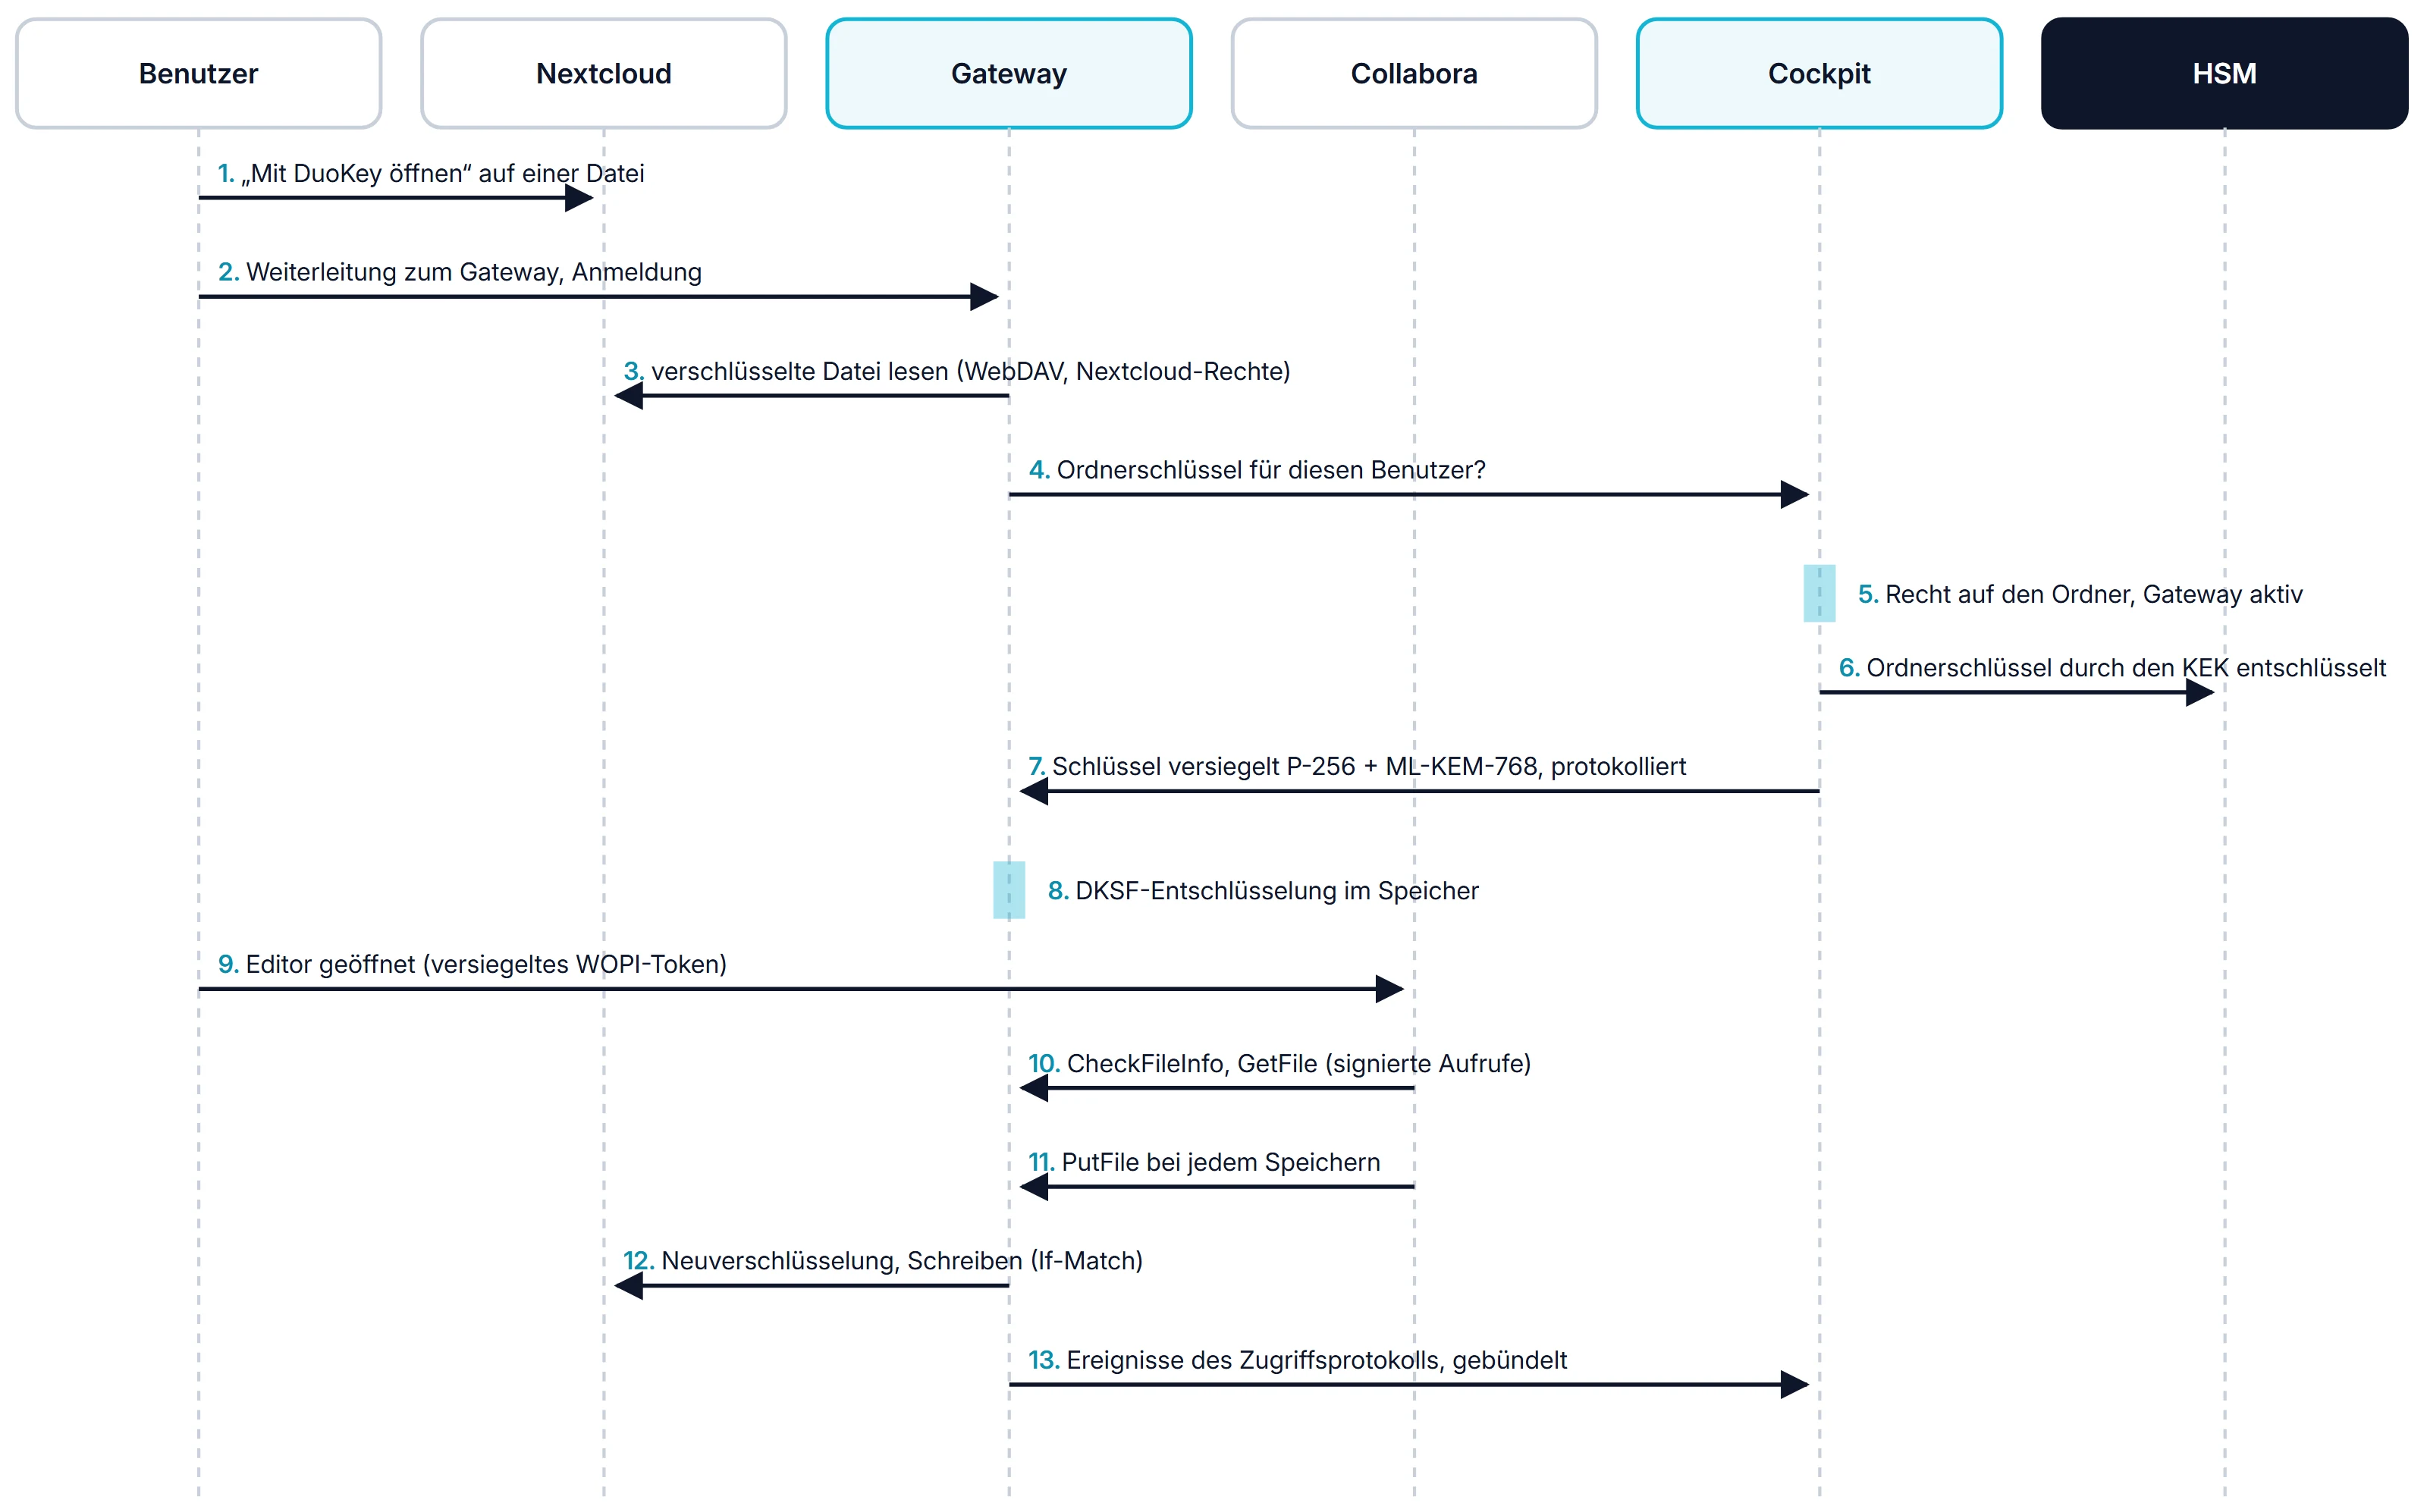
Ein in Rust geschriebenes DuoKey-Gateway steht als WOPI-Host zwischen Nextcloud und Collabora Online. Es holt den Ordnerschlüssel beim Cockpit für einen berechtigten Benutzer, entschlüsselt im Arbeitsspeicher und verschlüsselt bei jeder Speicherung neu. Auf den Geräten übernimmt der SecureFolder-Agent dasselbe für lokale Anwendungen.
- 01Mit DuoKey öffnen: ein neuer Menüeintrag in Nextcloud oder openDesk
- 02Anmeldung per SSO über OpenID Connect, etwa mit dem Keycloak von openDesk
- 03Zwei Prüfungen: Freigabe in Nextcloud und Schlüsselrecht im Cockpit
- 04Das Gateway entsiegelt den Ordnerschlüssel und entschlüsselt nur im Arbeitsspeicher
- 05Collabora Online bearbeitet über WOPI, mehrere Personen gleichzeitig
- 06Jede Speicherung wird neu verschlüsselt und in Nextcloud als Chiffrat abgelegt
Schlüssel und Post-Quanten
Hybrid versiegelt, nach BSI TR-02102-1
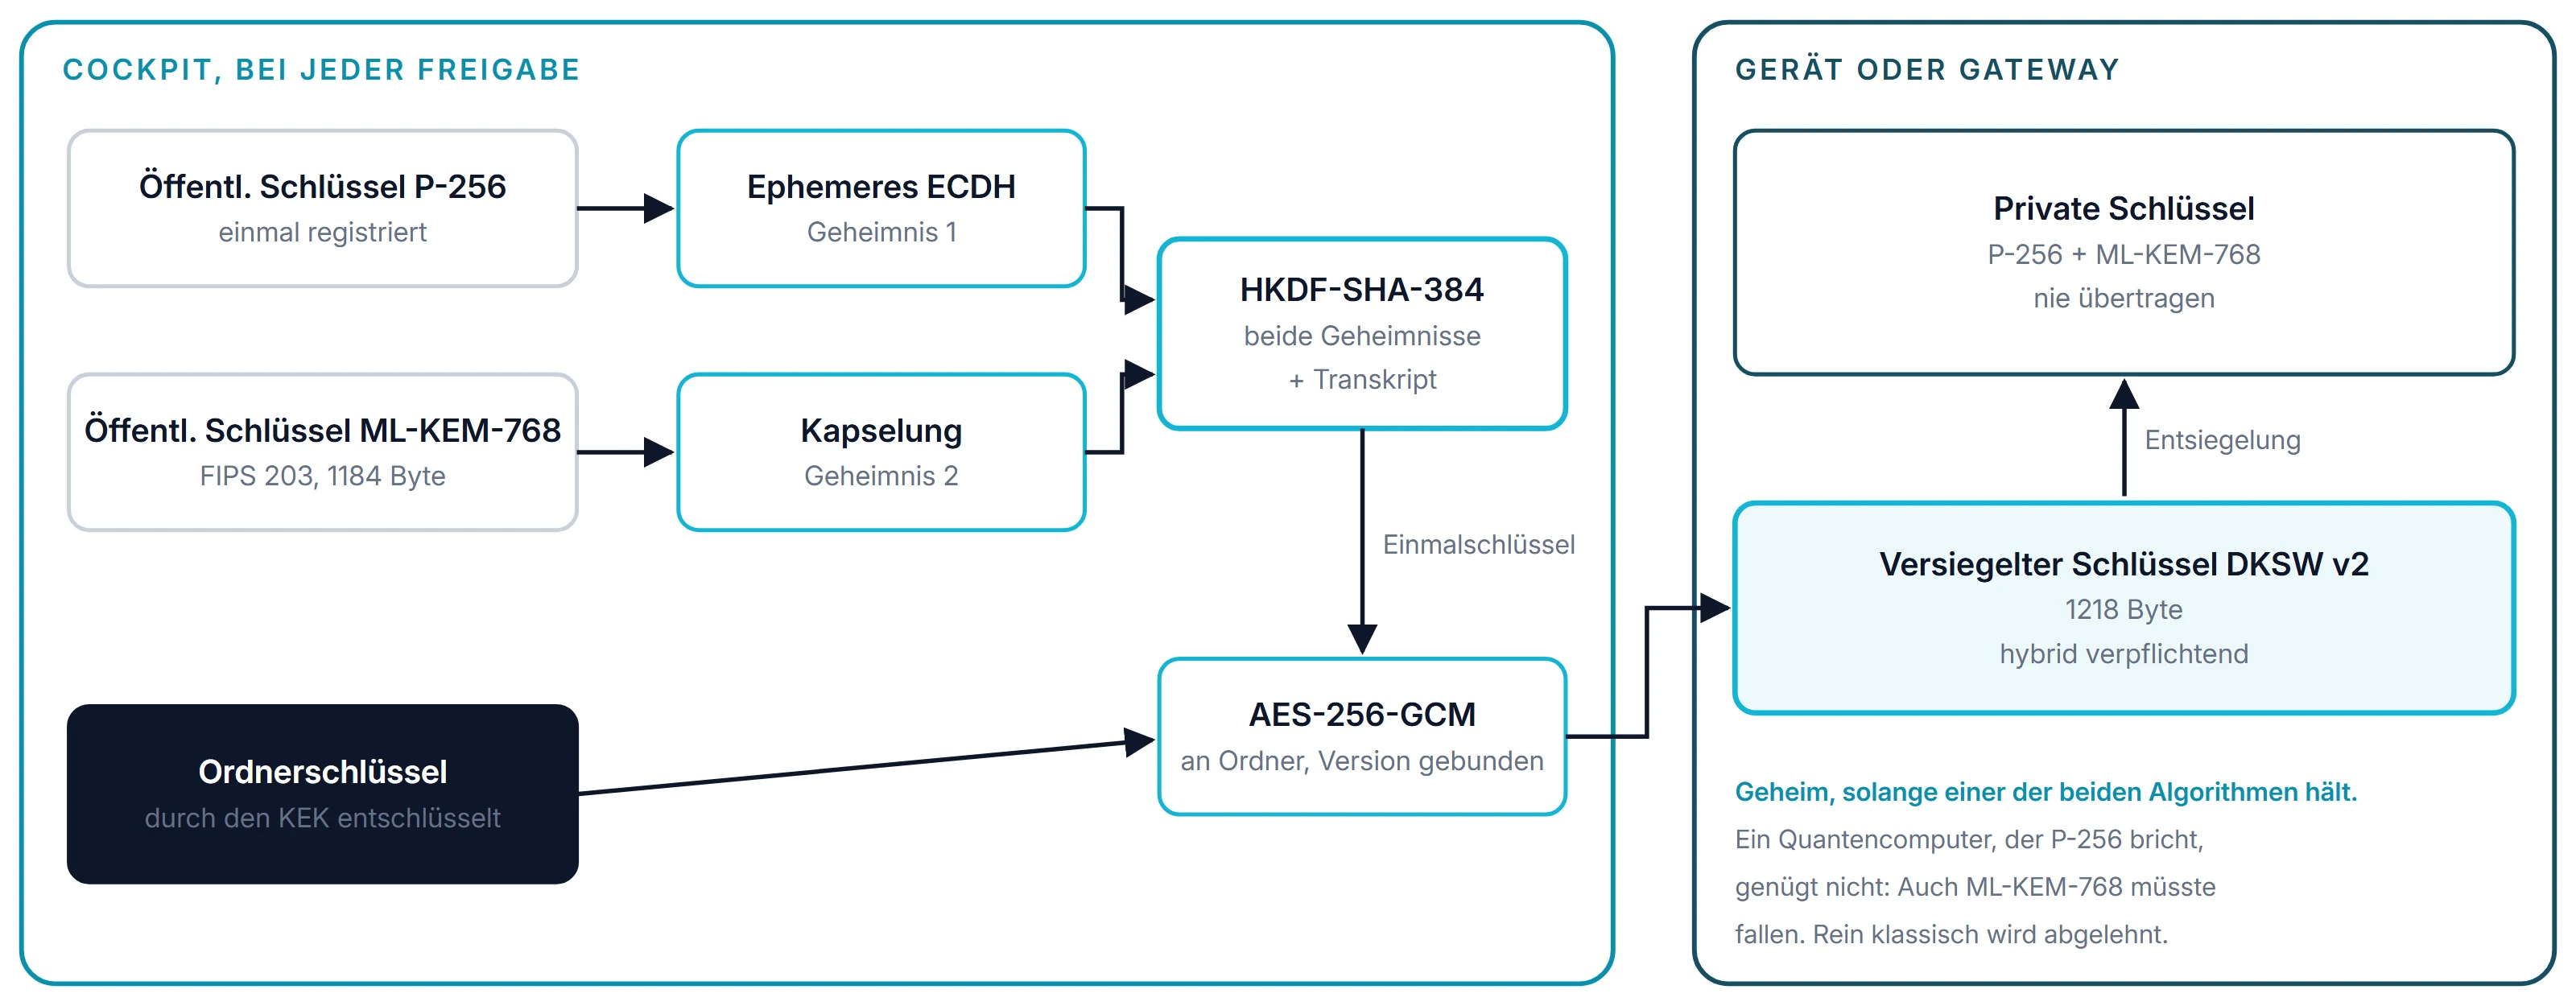
Jede Übergabe eines Ordnerschlüssels an ein Gerät oder an das Gateway wird mit P-256 und ML-KEM-768 versiegelt. Der abgeleitete Schlüssel bleibt geheim, solange eines der beiden Verfahren hält, so wie es das BSI seit der Version 2026-01 der TR-02102-1 für den langfristigen Schutz der Vertraulichkeit empfiehlt.
- KEK im HSM oder Tresor, er verlässt ihn nie
- Ordnerschlüssel: 256 Bit, versioniert, vom KEK umhüllt
- Dateischlüssel per HKDF-SHA256 abgeleitet, nie gespeichert
- Das Gateway lehnt jede nicht hybride Versiegelung ab: kein Rückfall auf P-256 allein
Passt in Ihre openDesk-Umgebung
SecureFolder wurde auf openDesk Community Edition v1.20.0 validiert, über die offiziellen Anpassungsmöglichkeiten und ohne Änderung an openDesk.
- Anmeldung über den Keycloak von openDesk (OpenID Connect)
- WOPI-Host für Collabora Online 26.04; OnlyOffice teilweise
- Zugriffsjournal mit Weiterleitung an das SIEM
Vergleich
Community, Enterprise und SecureFolder
SecureFolder ersetzt weder Nextcloud Enterprise noch openDesk Enterprise, es ergänzt sie. Das Enterprise-Abonnement senkt die Wahrscheinlichkeit einer Kompromittierung; SecureFolder begrenzt ihre Folgen.
Nextcloud-Editionen
| Community, serverseitig | Enterprise, serverseitig | Nextcloud Ende-zu-Ende | Mit SecureFolder | |
|---|---|---|---|---|
| Wo der Schlüssel liegt | Auf dem Server, geschützt durch ein Instanzgeheimnis (standardmäßig Master-Key-Modus) | Ebenso | Auf den Geräten der Benutzer | KEK im HSM Ihrer Organisation |
| Der Serveradministrator kann entschlüsseln | Ja, im Master-Key-Modus [1] | Ja | Nein | Nein |
| Kompromittierter Server | Dokumente offengelegt [1] | Dokumente offengelegt | Nur Chiffrat | Nur Chiffrat |
| Gemeinsame Bearbeitung im Browser | Ja | Ja | Nein: im Browser seit Hub 10 nur Durchsuchen und Herunterladen [2] | Ja, über das Gateway |
| Dateinamen, Vorschauen, Suchindex | Nicht verschlüsselt [3] | Nicht verschlüsselt | Namen verschlüsselt | Namen im Klartext (Verschlüsselung geplant); keine Vorschauen, kein Index |
| Sicherheitskorrekturen | Hauptversion ein Jahr lang gepflegt [4] | Vorzeitige Korrekturen, 5 bis 10 Jahre Support [5] | Abhängig von der Edition | Unabhängig von Nextcloud |
| Protokoll jeder Schlüsselfreigabe und jedes Öffnens | Nein | Nein | Nein | Ja, mit Weiterleitung an das SIEM |
openDesk-Editionen
| openDesk Community | openDesk Enterprise | openDesk mit SecureFolder | |
|---|---|---|---|
| Herausgeber | ZenDiS, im Auftrag des Bundesministeriums des Innern [6] | ZenDiS | ZenDiS und DuoKey |
| Datei- und Office-Komponenten | Nextcloud 33 und Collabora Online 26.04 [6] | Ebenso | Ebenso: die Versionen, auf denen das Gateway validiert ist |
| Support | Community, ohne Servicezusage [7] | Support mit SLA, 2nd und 3rd Level [7] | DuoKey-Support für SecureFolder |
| Von der Organisation gehaltene Schlüssel für Dateien | In der öffentlichen Dokumentation nicht erwähnt [8] | In der öffentlichen Dokumentation nicht erwähnt | Ja: KEK im HSM der Organisation |
| Gemeinsame Bearbeitung verschlüsselter Dokumente | Nicht dokumentiert | Nicht dokumentiert | Ja |
- [1] Nextcloud, Administrationshandbuch: serverseitige Verschlüsselung: docs.nextcloud.com/server/latest/admin_manual/configuration_files/encryption_configuration.html
- [2] Nextcloud Hub 10, Ankündigung (Ende-zu-Ende-Verschlüsselung im Browser): help.nextcloud.com/t/nextcloud-hub-10-your-unified-modular-digital-workspace/218337
- [3] Nextcloud, Details der serverseitigen Verschlüsselung: docs.nextcloud.com/server/latest/admin_manual/configuration_files/encryption_details.html
- [4] Nextcloud, Release-Zeitplan: docs.nextcloud.com/server/stable/admin_manual/release_schedule.html
- [5] Nextcloud Enterprise: nextcloud.com/enterprise/
- [6] openDesk, Betriebsdokumentation: Komponenten: docs.opendesk.eu/operations/introduction
- [7] openDesk, Enterprise Edition: docs.opendesk.eu/operations/enterprise/
- [8] openDesk, häufige Fragen: www.opendesk.eu/en/faq
Quellen geprüft am 8. bis 10. November 2026.
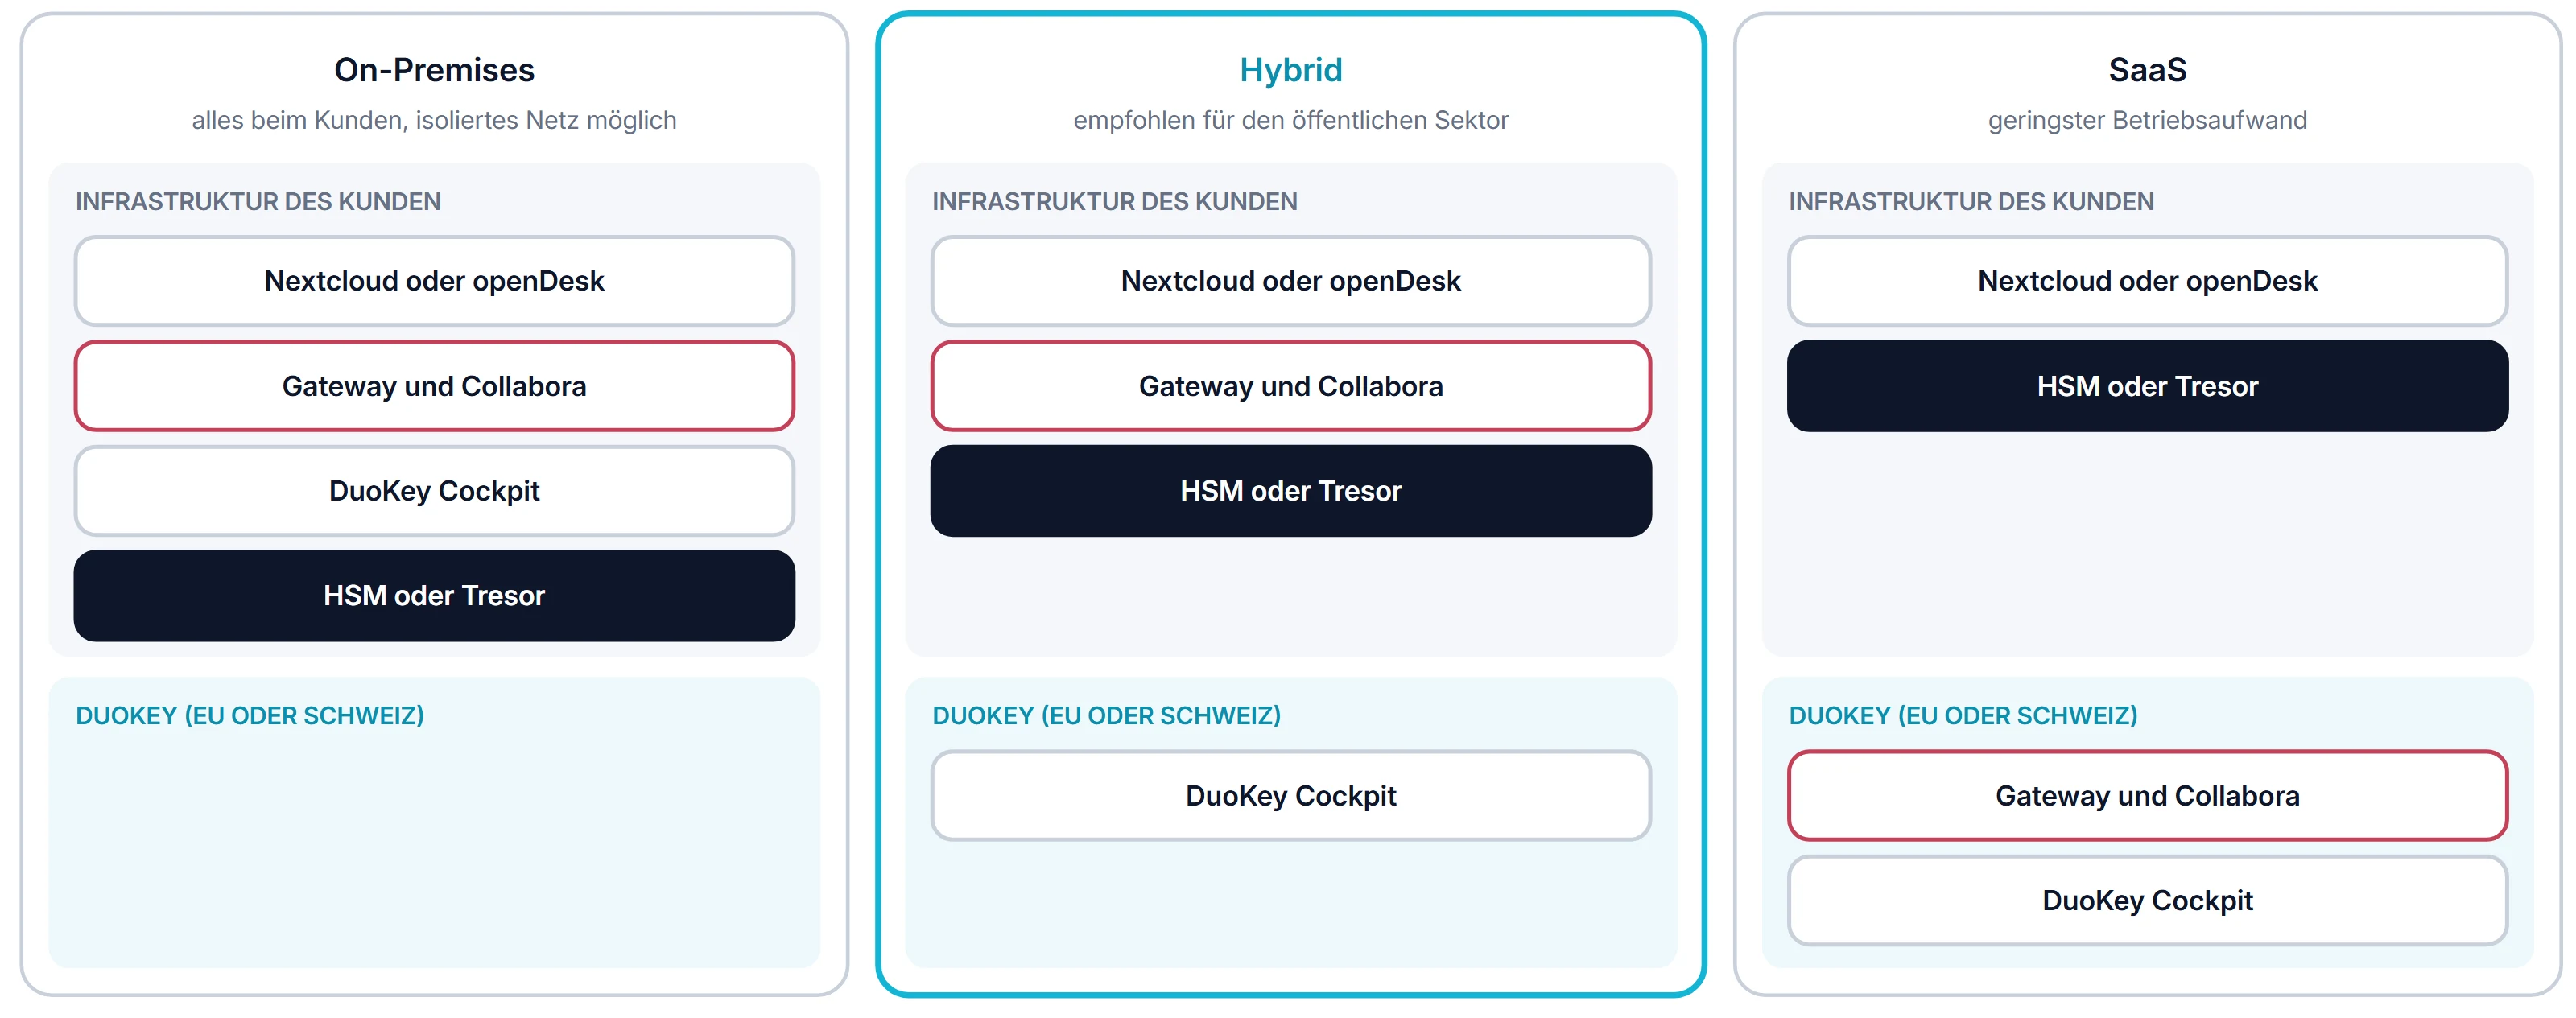
Bei Ihnen, hybrid oder als Dienst
Im On-Premises- und im Hybridbetrieb hält DuoKey Ihre Hauptschlüssel nicht. Für jede Funktion nennen wir den Stand.
| Funktion | Stand | Anmerkung |
|---|---|---|
| Dateiformat DKSF, Schlüsselhierarchie, hybride Versiegelung P-256 + ML-KEM-768 | Implementiert | Rust-Bibliothek, gemeinsam für Agent und Gateway |
| WOPI-Gateway mit Collabora Online: Öffnen, gemeinsames Bearbeiten, verschlüsseltes Speichern | Implementiert | Validiert auf Nextcloud 33 und Collabora Online 26.04 |
| Nextcloud-App „Mit DuoKey öffnen“ | Implementiert | Nextcloud 31 bis 33 |
| openDesk | Validiert | openDesk CE v1.20.0, ohne Änderung an openDesk |
| Zugriffsjournal im Cockpit, Weiterleitung an das SIEM | Implementiert | |
| SecureFolder-Agent für Windows und macOS, App für iPhone und iPad | Implementiert | |
| OnlyOffice Docs | Teilweise | Kompatibles Protokoll, vollständige Validierung steht aus |
| SaaS-Bearbeitungszone je Kunde in einer Hardware-Enklave | Geplant | Demo-Umgebung in Arbeit |
| Hosting in der Schweiz | Geplant | Bei einem Schweizer Anbieter oder im Hybridmodus |
Stand: November 2026, nach dem SecureFolder-Sicherheits-Whitepaper v1.2.
Tiefenanalysen
Leitfäden für Ihr Programm
FAQ
SecureFolder, häufige Fragen
SecureFolder hält die Dokumente eines Ordners in Nextcloud oder openDesk verschlüsselt. Die Hauptschlüssel bleiben im HSM oder Tresor Ihrer Organisation, und Ihre Teams bearbeiten Dokumente weiterhin gemeinsam im Browser mit Collabora Online.
Nein. Nextcloud speichert in geschützten Ordnern nur Chiffrat im Format DKSF und hält keinen Schlüssel. Der Ordnerschlüssel wird vom DuoKey Cockpit nur an einen Benutzer freigegeben, der das Recht darauf hat; die Nextcloud-Freigabe allein reicht nicht.
Ja. Das DuoKey-Gateway ist ein WOPI-Host: Collabora Online öffnet und speichert das Dokument über das Gateway, das im Arbeitsspeicher entschlüsselt und bei jeder Speicherung neu verschlüsselt. Mehrere Personen bearbeiten dasselbe Dokument gleichzeitig.
Nein. SecureFolder wurde auf openDesk Community Edition v1.20.0 (Nextcloud 33, Collabora Online 26.04, Nubus) validiert, über die offiziellen Anpassungsmöglichkeiten und ohne Änderung an openDesk. Die Anmeldung läuft über den Keycloak von openDesk.
Die Übergabe der Ordnerschlüssel an Geräte und an das Gateway wird hybrid versiegelt, mit P-256 und ML-KEM-768, entsprechend der Empfehlung von BSI TR-02102-1 (Version 2026-01). Der Dateiinhalt wird mit AES-256-GCM verschlüsselt.
Das Cockpit nutzt seine bestehenden Konnektoren: generisches PKCS#11, Securosys, Utimaco, Crypto4A, DuoKey HSM, HashiCorp Vault, OpenBao, Azure Key Vault, AWS KMS und Google Cloud KMS. Ein in Ihrem Land zugelassenes HSM kann über PKCS#11 eingesetzt werden.
Namen, Größen, Daten und Freigaben der Dateien, nicht aber den Inhalt. Die Verschlüsselung der Dateinamen ist geplant. In geschützten Ordnern gibt es keine Vorschauen und keinen Suchindex.
Ihre Dokumente in openDesk. Ihre Schlüssel bei Ihnen.
Wir zeigen Ihnen SecureFolder mit Nextcloud, openDesk und Collabora Online, auf Wunsch in Ihrer eigenen Testumgebung.