Das Postfach ist das Archiv einer Organisation: Verträge, Personaldaten, Entwürfe, Zugangslinks. Wer die E-Mail aus einer US-Cloud zurückholt, etwa mit openDesk und OX App Suite, holt auch die Verantwortung für den Mailserver zurück. Die letzten Wochen haben gezeigt, wie viele Bausteine dieser Server hat, und wie viele davon angreifbar sein können.
Dieser Artikel fragt nicht nur, wie man patcht, sondern was ein Angreifer auf einem kompromittierten Mailserver lesen kann.
Inhaltsverzeichnis
- Der Mailserver hat viele Bausteine
- Was auf einem kompromittierten Mailserver lesbar ist
- Drei Schlüssel, die nicht in den Mailserver gehören
- Entziehen statt hoffen
- Checkliste
- Quellen
Der Mailserver hat viele Bausteine
Ein openDesk-Mailsystem besteht aus OX App Suite (Webmail und Middleware, in Java), OX Guard (PGP und S/MIME), Dovecot (IMAP und Ablage der Postfächer), Postfix (Versand und Empfang) und dem Identitätsanbieter Keycloak. Jeder dieser Bausteine hatte in den letzten Monaten Sicherheitsmeldungen:
- Java4Shell (CVE-2026-114938), am 17. November 2026 gepatcht, betrifft die Java-Laufzeit OpenJDK 17, 21, 25 und 27 auf x86-64-Prozessoren mit AVX-512 VBMI. Die Forscher zeigten Ausführung vor der Anmeldung unter anderem in der Standardkonfiguration von Keycloak [1]. Ob ein Java-Dienst wie die OX-Middleware betroffen ist, hängt von Java-Version und Prozessor ab; geprüft werden muss es.
- Dovecot Security Advisory 3/2026 vom 26. August 2026 listet 25 CVE für Dovecot Pro und Community Edition [2]. Darunter CVE-2026-42007 (CVSS 9.1), ein Use-after-free im Sieve-Befehl editheader mit möglicher Codeausführung im Zustellprozess, zwei Umgehungen der OAuth2-Prüfung (CVE-2026-40205, CVE-2026-73208) und CVE-2026-40204, bei dem die automatische Anlage von Postfächern eine ACL umgeht, ohne Korrektur im Advisory. Korrigiert ist unter anderem in Dovecot CE 2.4.5 und Pro 2.3.22.2, 3.0.7 und 3.1.6.
Keine dieser Meldungen ist ein Grund, auf souveräne E-Mail zu verzichten. Sie sind ein Grund, sich zu fragen, was im schlimmsten Fall auf dem Server liegt.
Was auf einem kompromittierten Mailserver lesbar ist
Wir haben openDesk 1.20.0 mit OX App Suite 8.53, OX Guard und Dovecot 2.3.21 vollständig aufgebaut und nachgesehen, wo die Schlüssel liegen. In der ausgelieferten Konfiguration:
- Die Postfächer liegen unverschlüsselt. Dovecot bringt die Erweiterung mail_crypt mit, sie ist aber nicht eingerichtet. Wer das Dateisystem oder das Volume liest, liest die Nachrichten.
- Der Hauptschlüssel von OX Guard liegt im Cluster. Haupt- und Wiederherstellungsschlüssel stehen in einer Datei im Middleware-Pod, abgeleitet vom zentralen Master-Passwort der Installation. Wer den Pod oder die Geheimnisse des Clusters liest, hält den Schlüssel, der die Guard-Schlüssel der Benutzer schützt.
- S/MIME-Schlüssel verwalten die Benutzer in OX Guard selbst; eine organisationsweite Ausstellung, Hinterlegung und Wiederherstellung gibt es nicht von Haus aus.
Das ist kein Vorwurf an openDesk: Ein Mailserver muss Nachrichten lesen können, um sie zuzustellen und anzuzeigen. Die Frage ist, ob er die Schlüssel dazu dauerhaft selbst hält.
Drei Schlüssel, die nicht in den Mailserver gehören
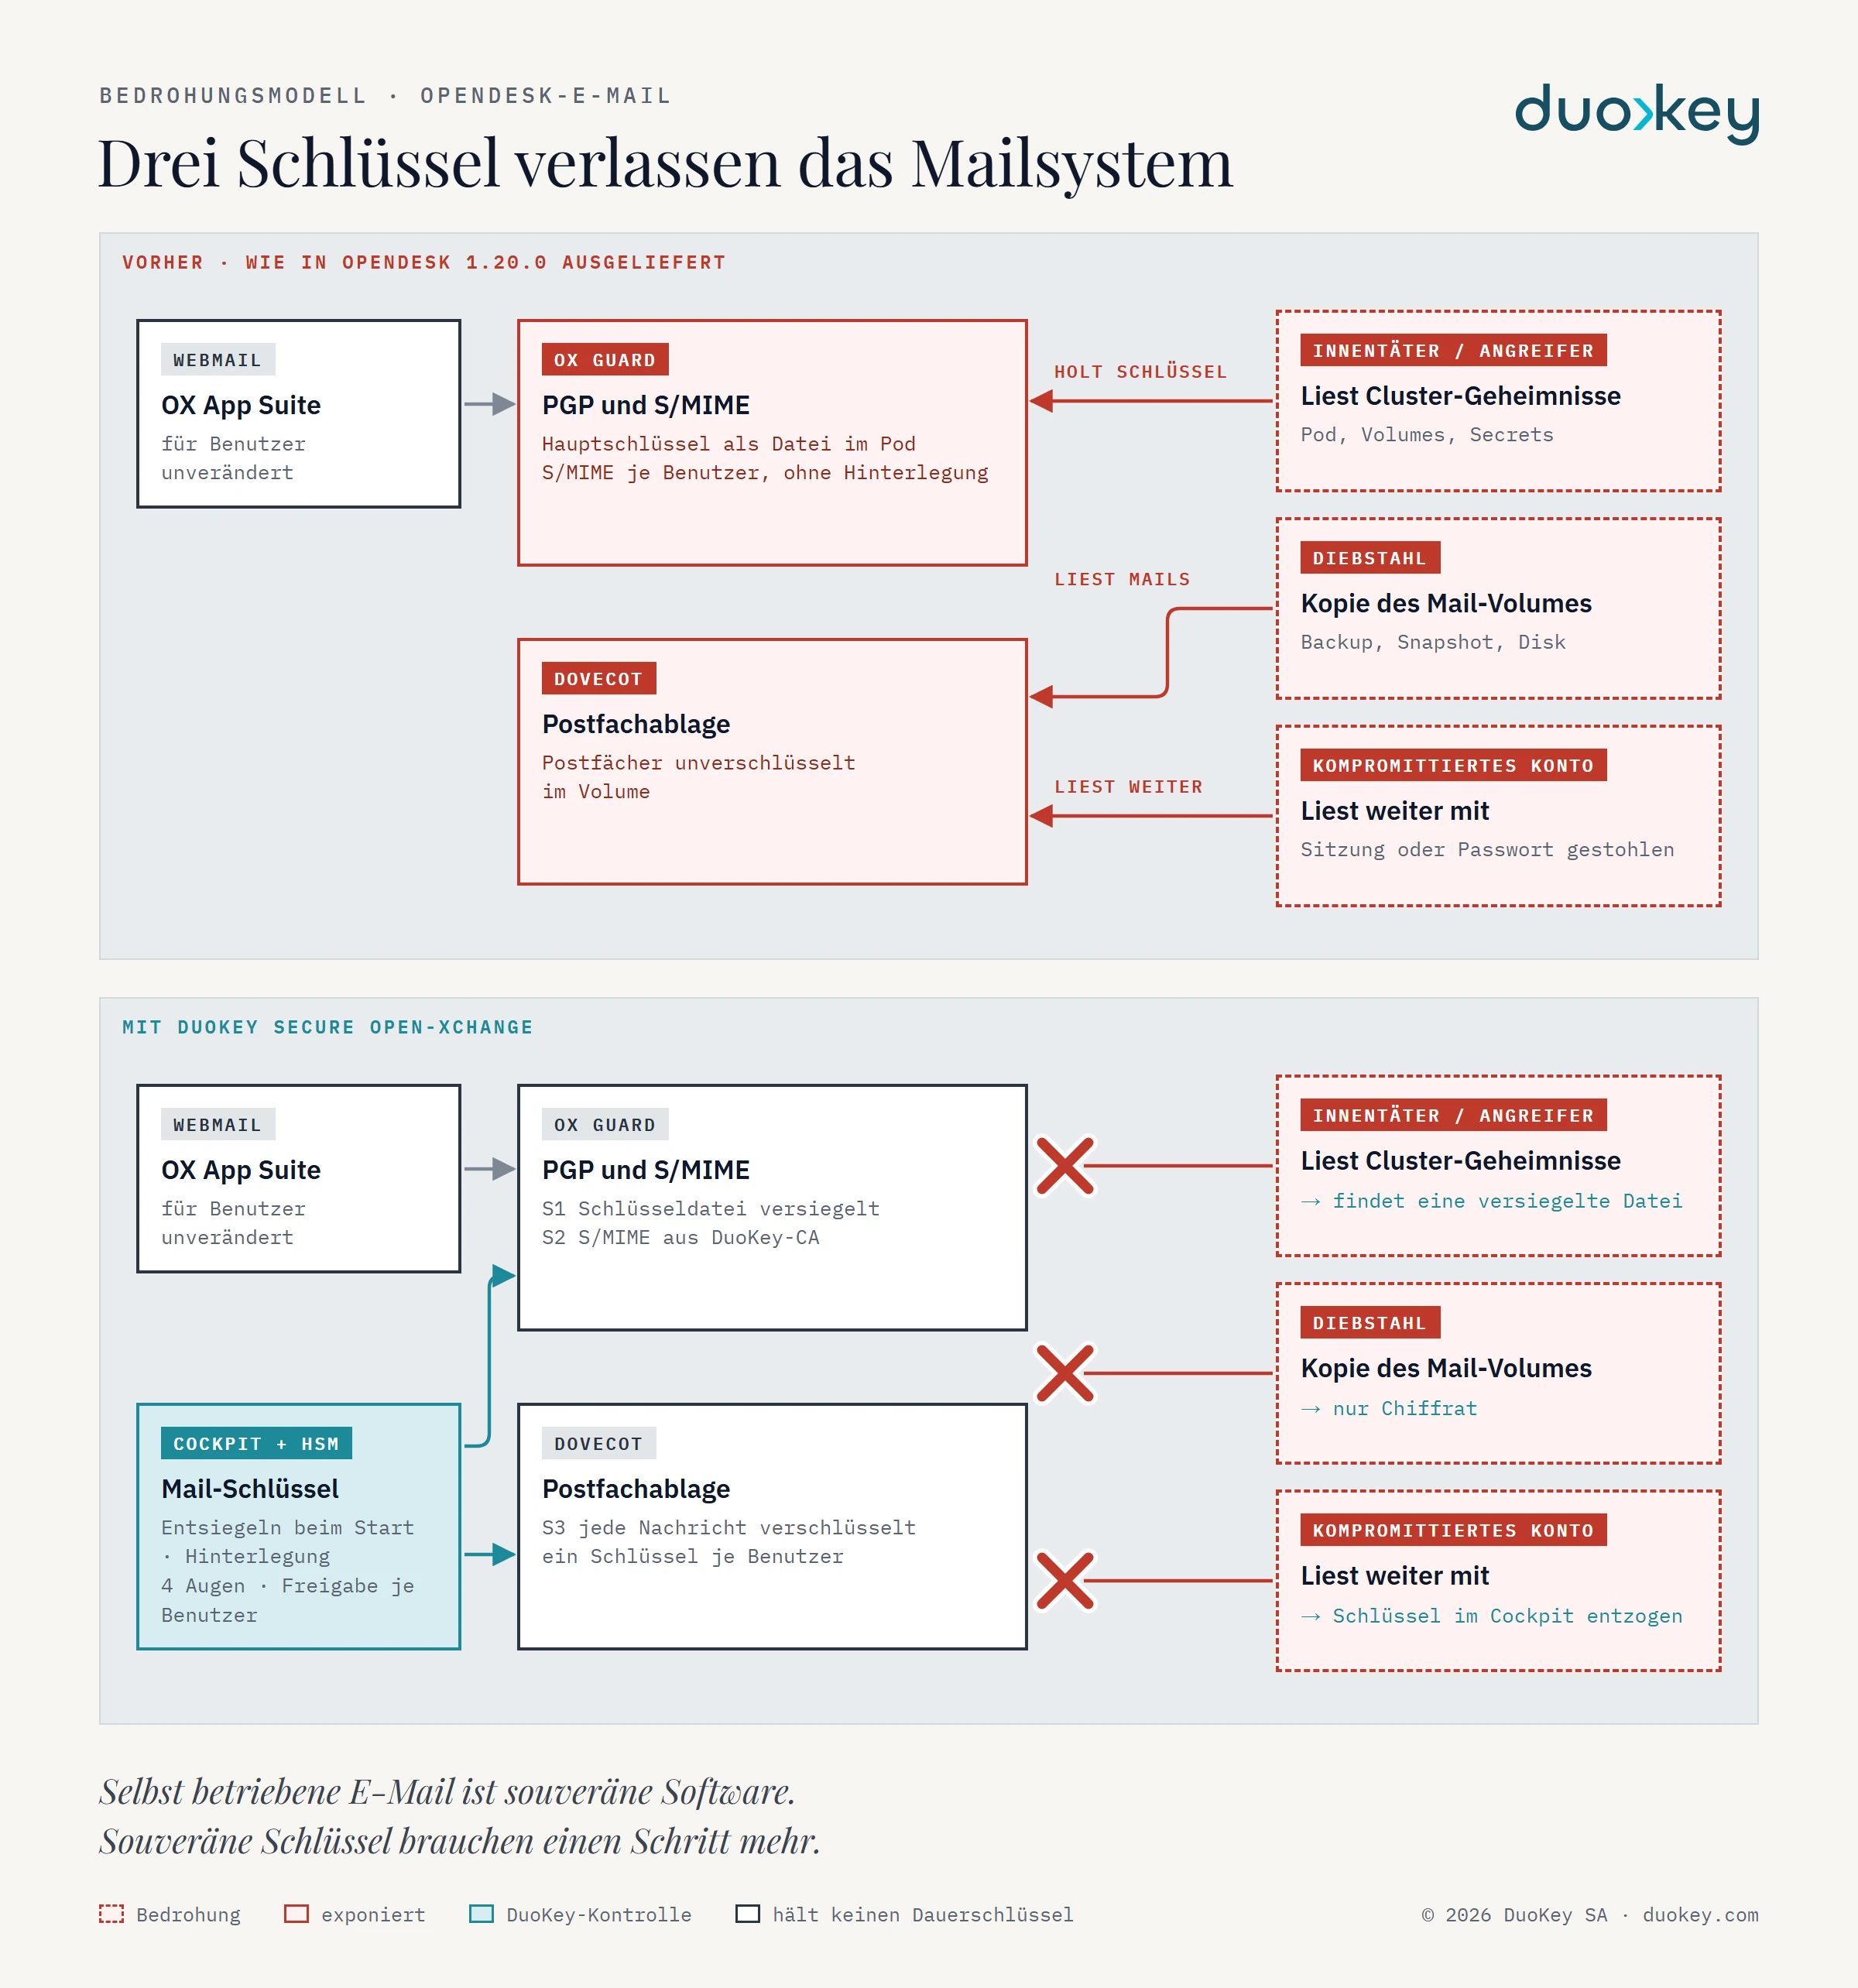
DuoKey Secure Open-Xchange nimmt die Schlüssel aus dem Mailsystem heraus, in drei Stufen. Alle drei haben wir durchgängig mit openDesk 1.20.0 geprüft.
- Der OX-Guard-Hauptschlüssel wird mit einem Schlüssel im DuoKey Cockpit versiegelt. Im Cluster liegt nur Chiffrat; beim Start entsiegelt das Cockpit die Datei in den Arbeitsspeicher des Pods. Ist der Schlüssel im Cockpit deaktiviert, startet Guard nicht, geschlossen statt offen.
- S/MIME aus Ihrer PKI. Das Cockpit stellt die Zertifikate aus einer eigenen CA aus und hinterlegt die privaten Schlüssel unter einem KEK. Wiederherstellung nur im Vier-Augen-Prinzip: Wer anfragt, darf nicht freigeben, und die Freigabe gilt einmal.
- Ein Schlüssel je Postfach. Dovecot verschlüsselt jede Nachricht beim Speichern. Den Schlüssel des Benutzers gibt das Cockpit hybrid versiegelt frei (P-256 und ML-KEM-768) und speichert ihn nirgends; jede Freigabe und jede Ablehnung steht im Zugriffsjournal.
Ein Angreifer, der das Volume der Postfächer kopiert, erhält Chiffrat. Wer die Geheimnisse des Clusters liest, findet den Guard-Schlüssel nur versiegelt.
Entziehen statt hoffen
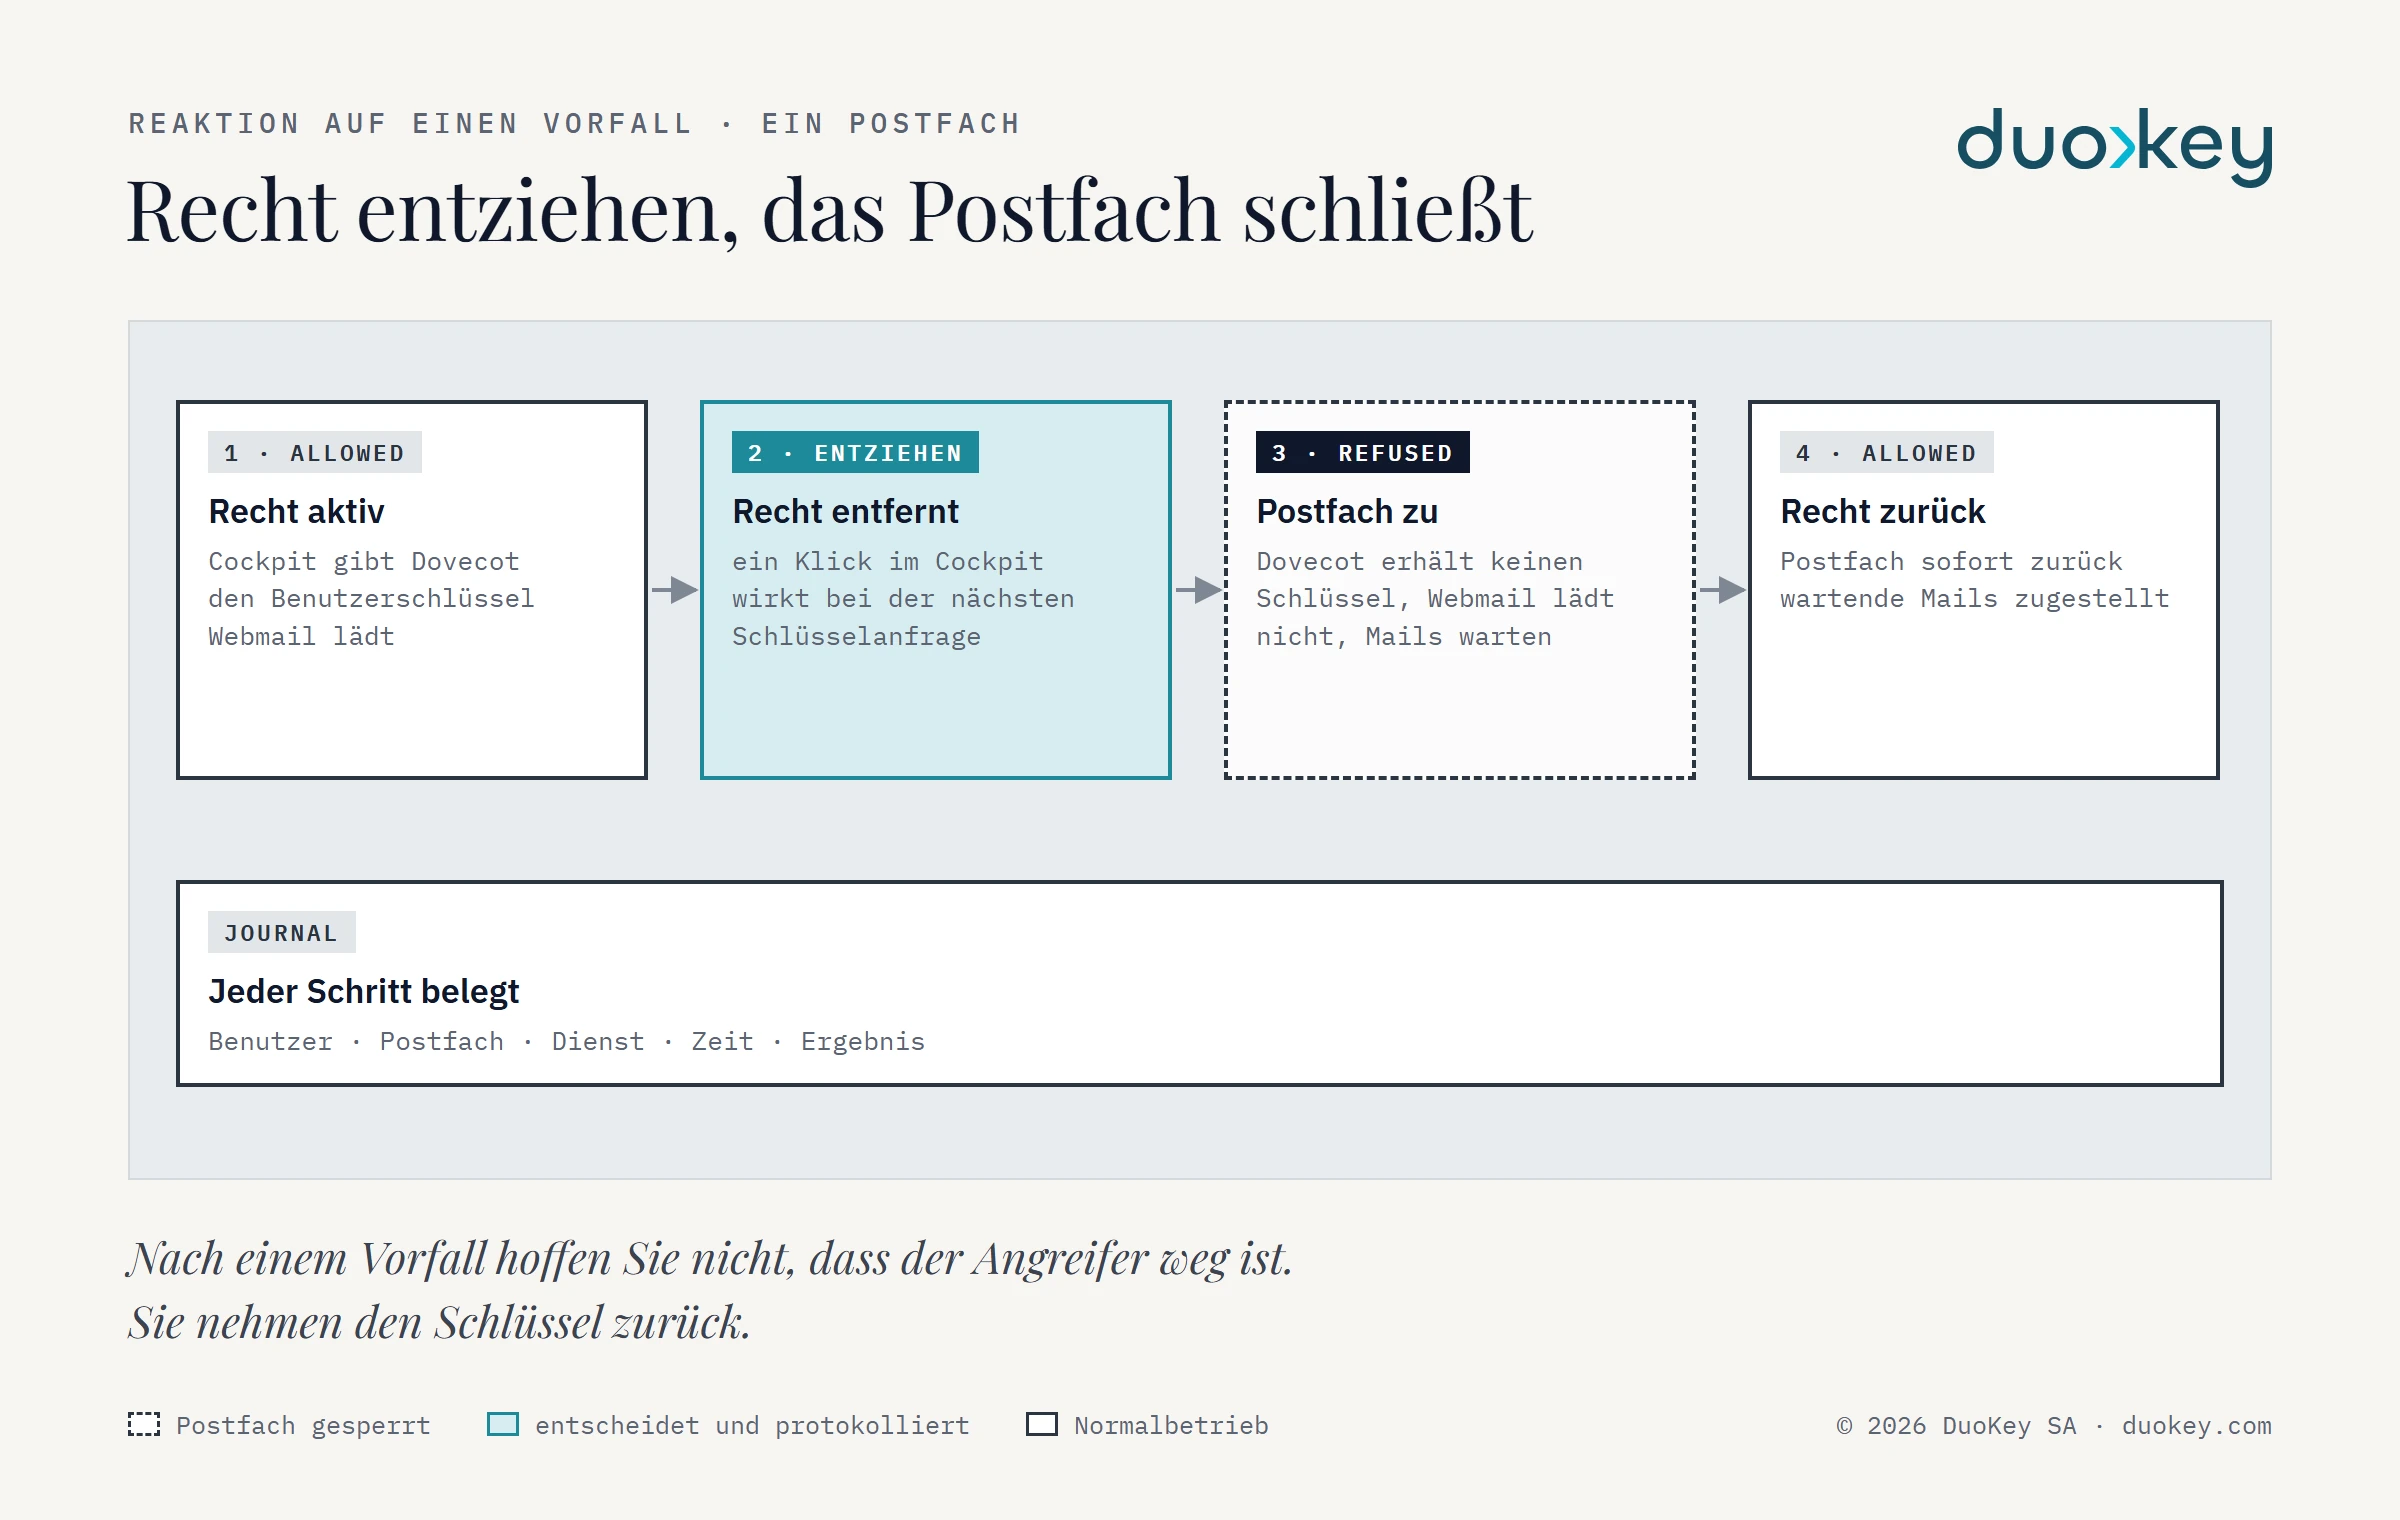
Der wichtigste Unterschied zeigt sich nach einem Vorfall. Wird ein Konto oder ein Dienst verdächtig, entziehen Sie im Cockpit das Recht auf den Postfachschlüssel. In unserer Prüfung lässt sich das Postfach danach nicht mehr laden, neue Nachrichten warten in der Postfix-Warteschlange, und das Journal zeigt die Ablehnung. Stellen Sie das Recht wieder her, ist das Postfach sofort wieder da.
Damit wird aus der Frage „Was wurde gelesen?“ eine Frage, die Sie beantworten können: Das Journal zeigt jede Freigabe je Benutzer, Postfach und Dienst.
Checkliste
- Java-Laufzeiten von Keycloak, OX App Suite und weiteren Java-Diensten auf die Fassungen vom 17. November prüfen und aktualisieren.
- Dovecot-Version mit dem Advisory 3/2026 abgleichen und mit Ihrem Anbieter klären, welche Korrekturen Ihre Fassung enthält.
- Prüfen, ob die Postfächer im Ruhezustand verschlüsselt sind, und wo der Schlüssel dafür liegt.
- Klären, wo der Hauptschlüssel von OX Guard liegt und wer die Geheimnisse des Clusters lesen kann.
- Festlegen, wie S/MIME-Schlüssel ausgestellt, hinterlegt und wiederhergestellt werden, und von wem.
Wenn Sie openDesk oder OX App Suite betreiben, können Sie Secure Open-Xchange mit uns in Ihrer eigenen Umgebung testen, Stufe für Stufe.
Quellen
- Tenable, Java4Shell (CVE-2026-114938): OpenJDK RCE Vulnerability FAQ, 17. November 2026, aktualisiert 18. November. tenable.com
- Open-Xchange, Dovecot Security Advisory 3/2026, 26. August 2026 (Full Disclosure, 28. August 2026). seclists.org
- openDesk, Dokumentation und Quellcode. opencode.de