PHP2Shell en octobre, Java4Shell en novembre : deux fois en quelques semaines, des failles ont été rendues publiques qui permettent à un attaquant d'exécuter du code sur un serveur sans se connecter. Elles ne touchent pas des systèmes exotiques, mais les environnements d'exécution sur lesquels tournent les plateformes auto-hébergées de fichiers et de collaboration.
Corriger est obligatoire. Cet article pose une seconde question : qu'est-ce qu'un attaquant aurait pu lire sur votre serveur de fichiers avant le correctif ?
Sommaire
- Deux failles en deux mois
- Ce que signifie une exécution de code sur le serveur
- Corriger est nécessaire, mais arrive trop tard
- Des documents que le serveur ne peut pas lire
- Ce que cela veut dire pour Nextcloud, openDesk et OpenCloud
- Liste de contrôle pour les prochains jours
- Sources
Deux failles en deux mois
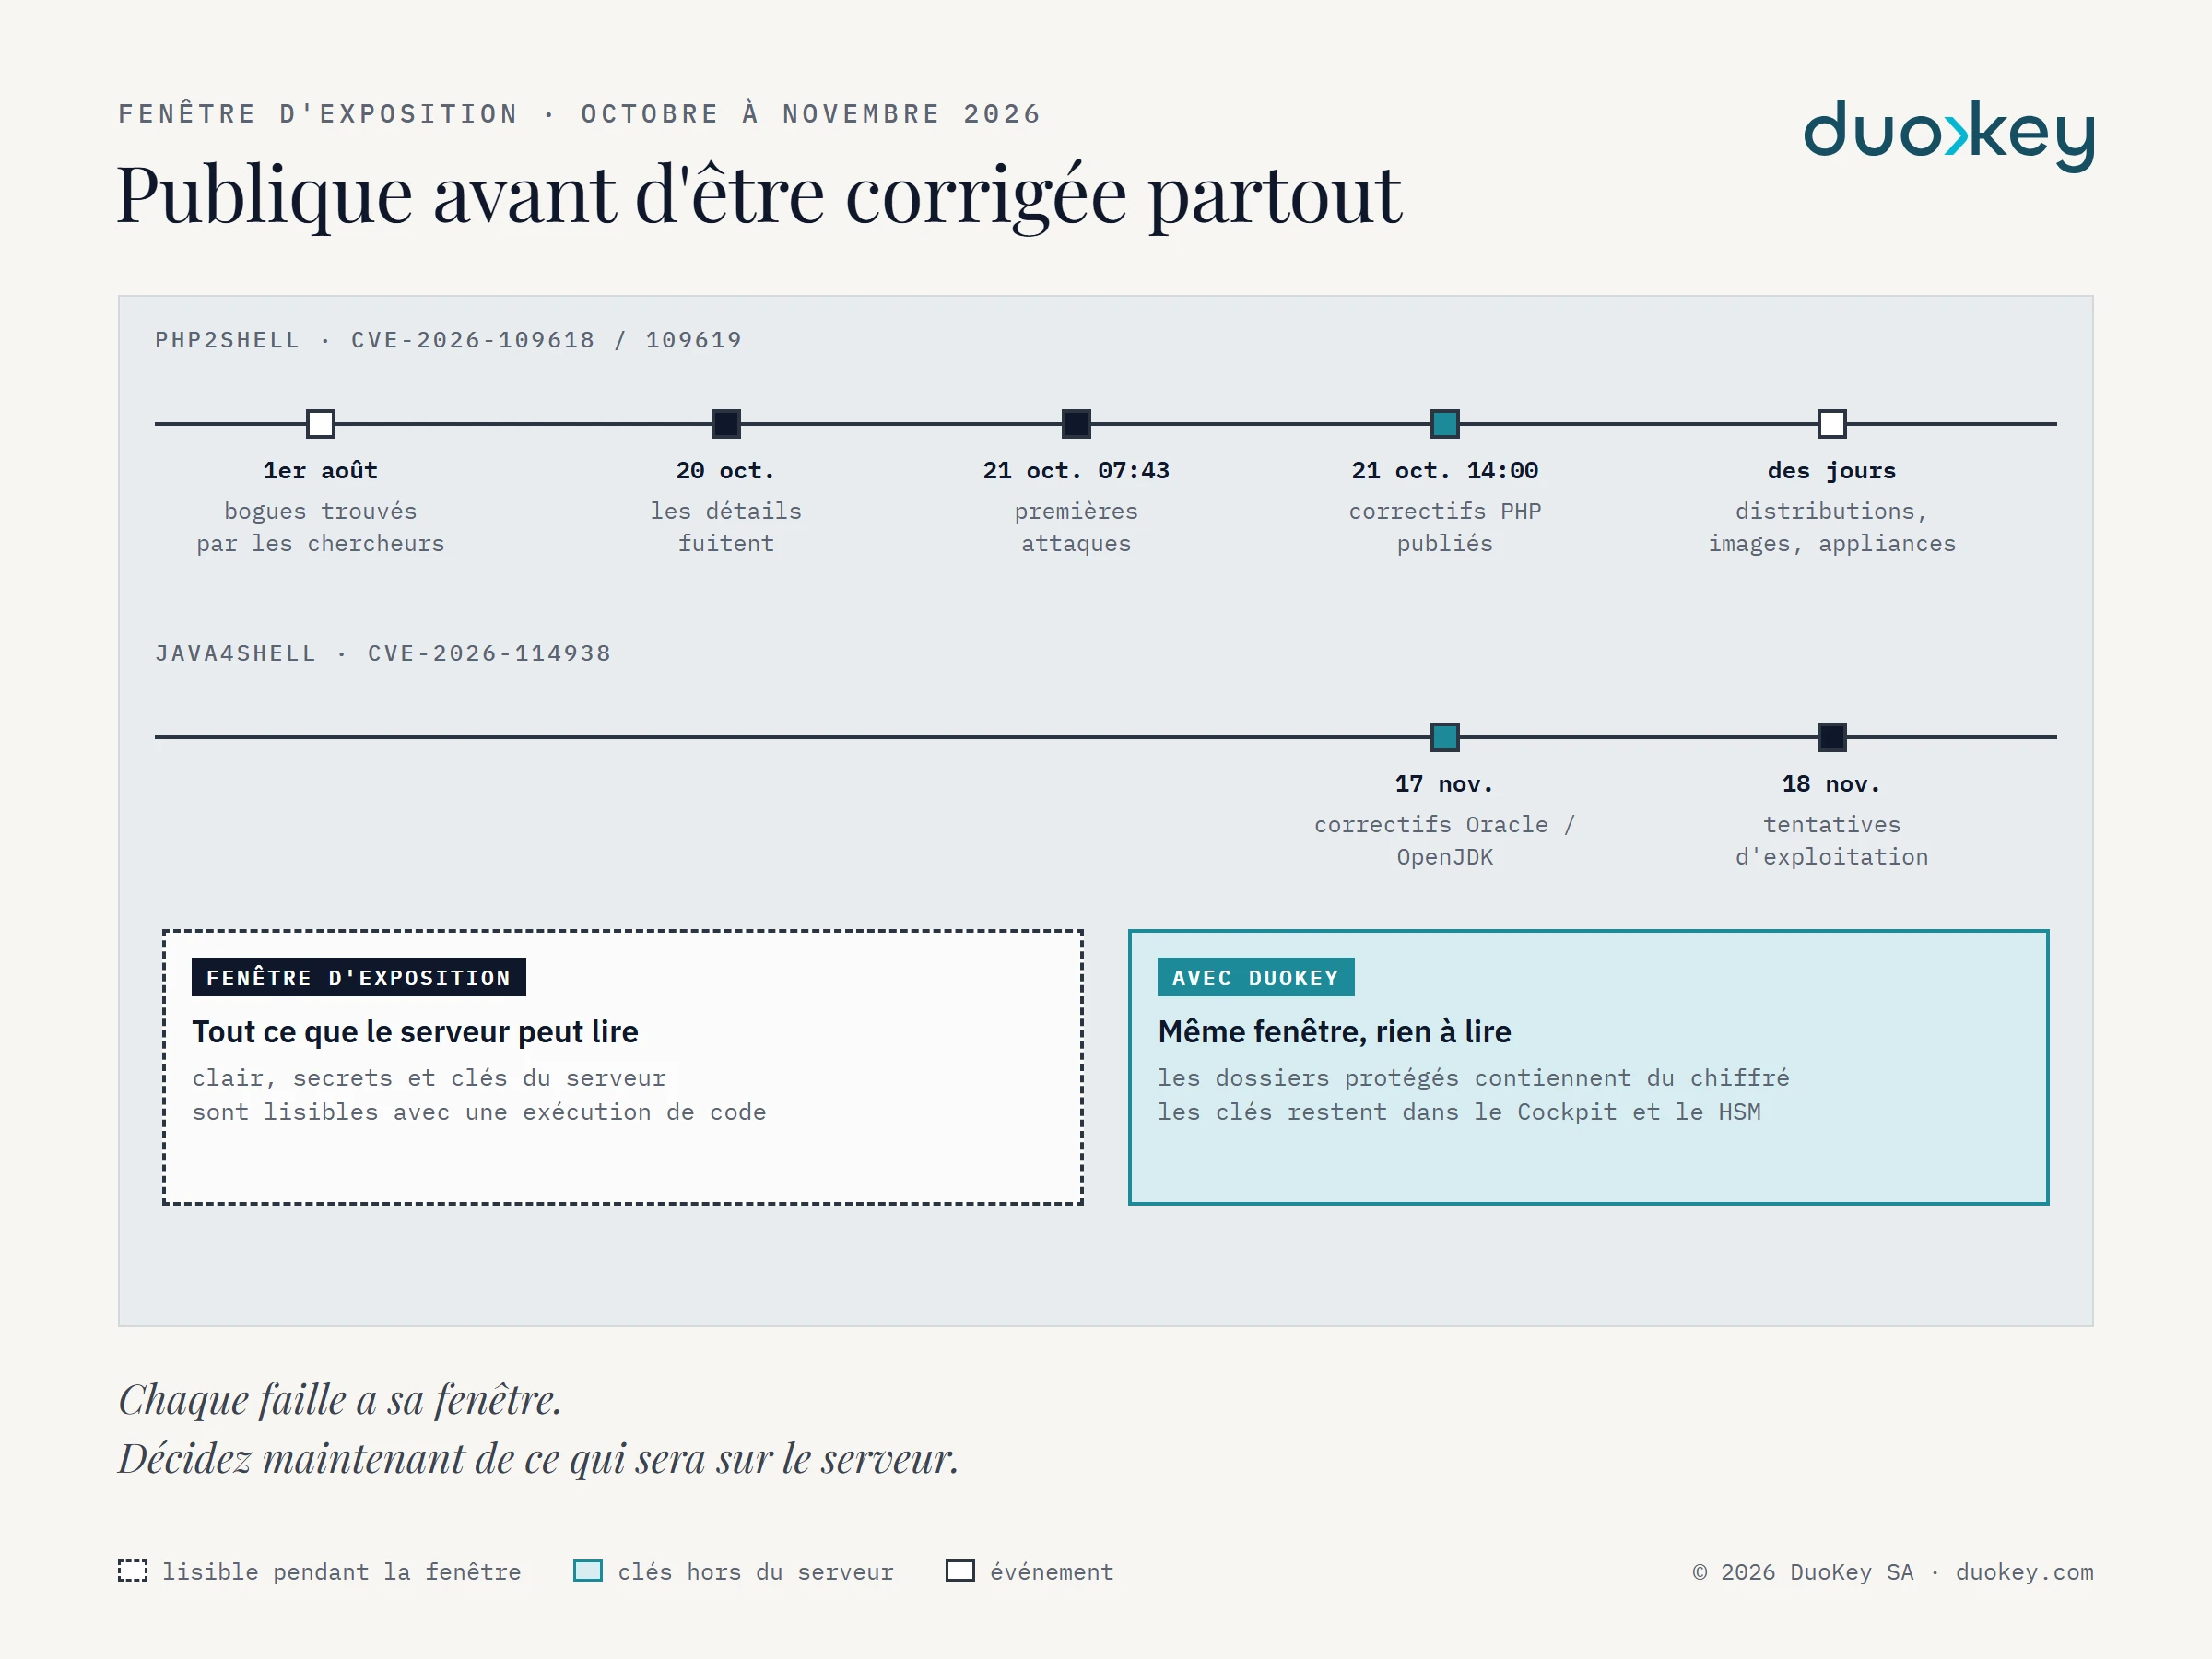
PHP2Shell réunit deux bogues du cœur de PHP, CVE-2026-109618 et CVE-2026-109619, tous deux notés 9.2 en CVSS 4.0. Ce sont des erreurs de type use-after-free présentes depuis PHP 5.4 ; Apache avec mod_php et PHP-FPM sont concernés. PHP a publié les versions 8.2.35, 8.3.36, 8.4.27 et 8.5.12 le 21 octobre 2026. Les détails avaient fuité la veille, et Cloudflare a signalé les premières attaques le matin du 21 octobre, avant les correctifs. Les chercheurs à l'origine de l'outil font état d'une exécution de code sans authentification, notamment contre Nextcloud 35.0.1 [1]. Une attaque suppose des conditions particulières sur la cible, mais le code fautif est présent dans la configuration par défaut [1][2].
Java4Shell (CVE-2026-114938) est une erreur mémoire dans le décodeur Base64 de l'environnement Java OpenJDK, sur les lignes 17, 21, 25 et 27. Sont concernés les serveurs à processeurs x86-64 qui prennent en charge AVX-512 VBMI. Les chercheurs ont montré une exécution avant authentification dans les configurations par défaut de Keycloak, Jira, Confluence, Artifactory, Jenkins et PingFederate. Oracle et OpenJDK ont publié des correctifs le 17 novembre 2026 ; des tentatives d'exploitation ont été observées, aucune exploitation réussie n'était confirmée au 18 novembre [3].
Keycloak est le fournisseur d'identité de nombreux postes de travail souverains, dont openDesk. Nextcloud tourne sur PHP. Les deux failles touchent donc précisément les briques sur lesquelles s'appuient les organisations qui quittent Microsoft 365 ou Google Workspace.
Ce que signifie une exécution de code sur le serveur
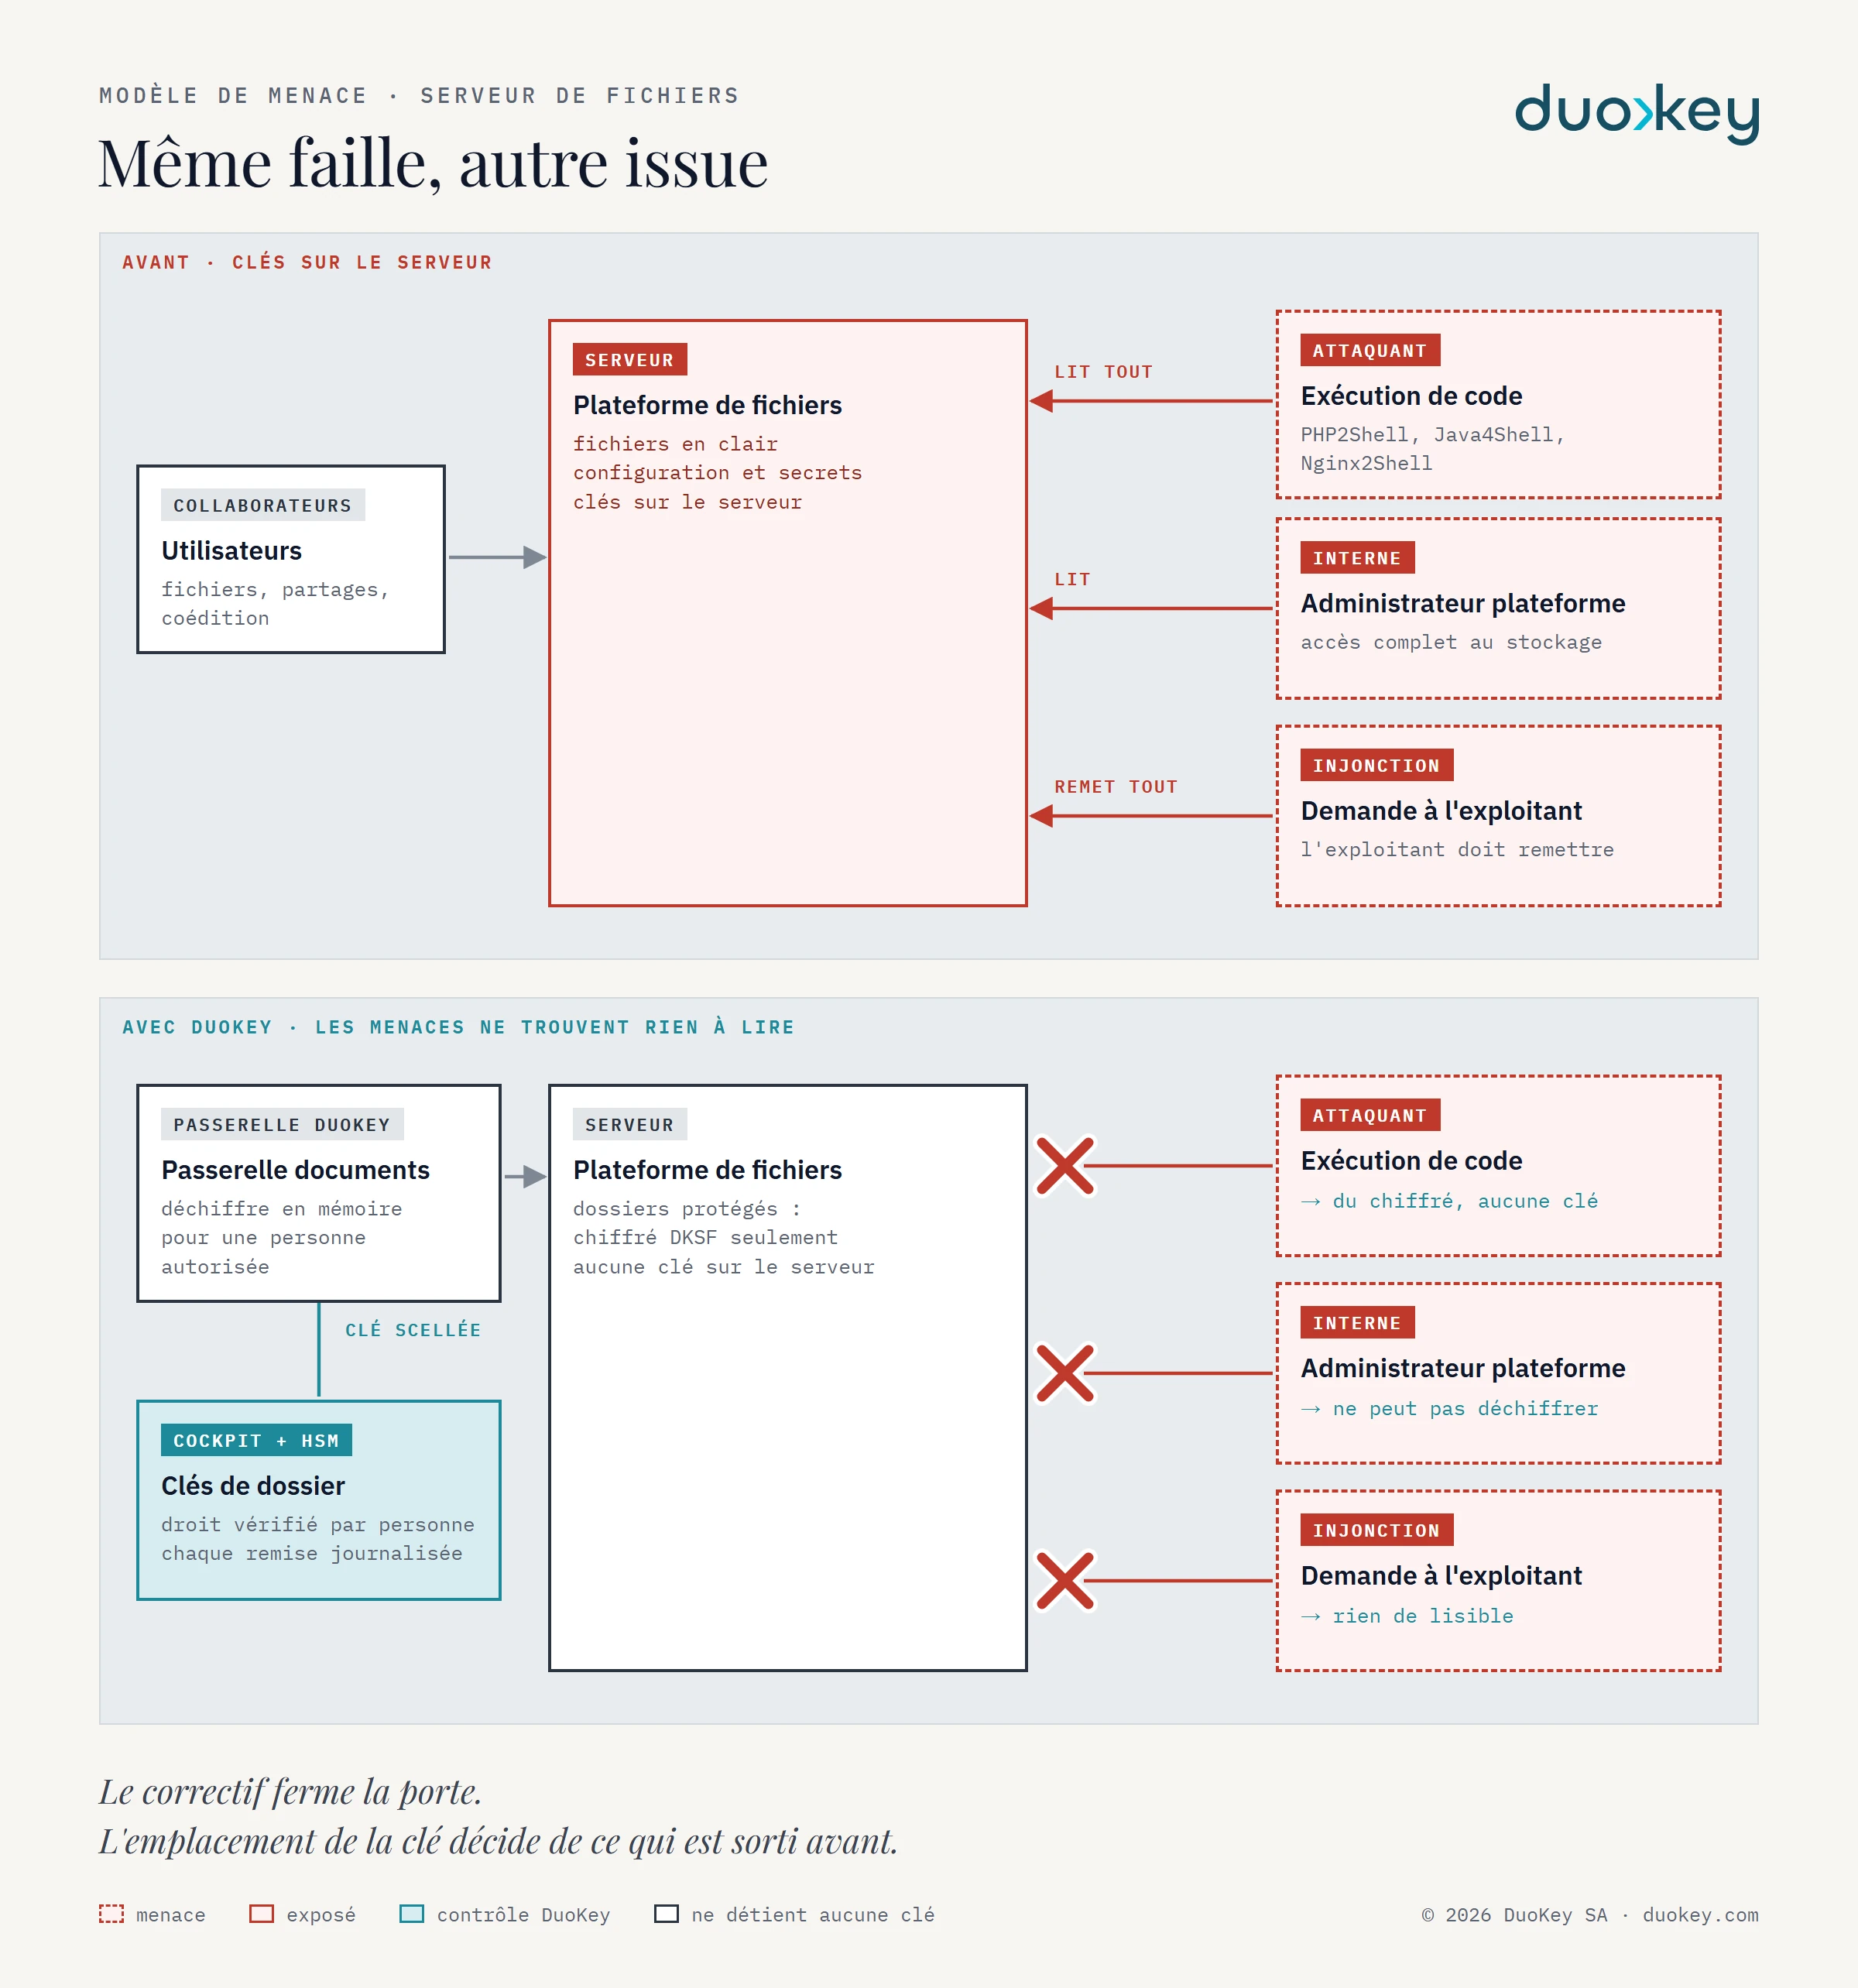
Qui exécute du code sur le serveur d'une plateforme de fichiers agit avec les droits de ce service. Il voit ce que le service voit :
- le répertoire de données avec tous les fichiers de tous les utilisateurs,
- la configuration avec les accès à la base de données et les secrets,
- avec un chiffrement côté serveur, les clés aussi, puisqu'elles sont sur le même serveur pour qu'il puisse déchiffrer.
Un contrôle d'accès dans l'application ne sert plus à rien : l'attaquant ne passe pas par l'application, il lit les fichiers directement. À ce moment, auto-hébergé veut seulement dire que la fuite part de votre propre centre de données.
Corriger est nécessaire, mais arrive trop tard
Avec PHP2Shell, quelques heures, pas des semaines, ont séparé la fuite des détails des premières attaques signalées. Avec Java4Shell, les environnements Java sont intégrés à de nombreux produits ; il faut des jours pour que chaque distribution, chaque image de conteneur et chaque appliance soit mise à jour. S'y ajoute la période avant la publication, où une faille n'est connue que de quelques-uns.
Corriger ferme la porte. Cela ne dit pas ce qui a été lu entre-temps, et cela n'empêche pas la faille suivante. Toute analyse de risque doit donc poser une seconde question : qu'est-ce qui est lisible sur le serveur une fois qu'il est compromis ?
Des documents que le serveur ne peut pas lire
La réponse de DuoKey SecureFolder consiste à sortir la clé du serveur :
- Les documents des dossiers protégés ne sont stockés sur la plateforme que sous forme chiffrée, au format DKSF.
- La clé maîtresse (KEK) se trouve dans le HSM ou le coffre de votre organisation, gérée dans le DuoKey Cockpit, pas sur le serveur de fichiers.
- Une clé de dossier n'est remise qu'à une personne autorisée, scellée en hybride P-256 et ML-KEM-768, et uniquement à la passerelle DuoKey, qui déchiffre le document en mémoire pour l'édition.
- Chaque remise et chaque refus figurent dans le journal d'accès.
Un attaquant qui prend le contrôle du serveur de fichiers ne trouve dans les dossiers protégés que du chiffré, sans clé. Il peut supprimer ou chiffrer des fichiers, les sauvegardes restent donc nécessaires. Il ne peut pas les lire. Et comme chaque remise de clé est journalisée, vous savez qui a reçu quelle clé de dossier, et quand.
La passerelle elle-même est un composant restreint écrit en Rust, sans PHP ni Java, exploité séparément de la plateforme. Elle ne garde pas de clés en réserve ; le clair n'existe qu'en mémoire, le temps d'une édition.
Ce que cela veut dire pour Nextcloud, openDesk et OpenCloud
- Nextcloud et openDesk : le stockage de fichiers tourne sur PHP et était concerné par PHP2Shell. Avec SecureFolder, les dossiers protégés sont stockés chiffrés dans Nextcloud, les clés restent dans le Cockpit, et les équipes continuent de coéditer dans Collabora Online.
- OpenCloud : OpenCloud est écrit en Go et n'est pas concerné par PHP2Shell. La leçon vaut pourtant pour toute plateforme et toute faille à venir. Avec Secure OpenCloud, OpenCloud ne stocke que du chiffré dans les espaces projet.
- Le fournisseur d'identité : Keycloak était concerné par Java4Shell. Qui prend le contrôle du fournisseur d'identité peut se connecter sous n'importe quelle identité. C'est pourquoi le DuoKey Cockpit vérifie le droit sur la clé indépendamment de la plateforme, et une clé de dossier peut être retirée immédiatement dans le Cockpit.
Liste de contrôle pour les prochains jours
- Mettre PHP à jour en 8.2.35, 8.3.36, 8.4.27 ou 8.5.12 (ou le rétroportage de votre distribution) et redémarrer tous les processus PHP.
- Mettre à jour les environnements Java vers les versions du 17 novembre, y compris ceux intégrés à Keycloak, aux images de conteneur et aux appliances.
- Examiner les journaux de la plateforme de fichiers depuis le 20 octobre : téléversements inhabituels, nouvelles applications, connexions sortantes.
- Renouveler les secrets présents sur un serveur potentiellement touché : mots de passe de base de données, jetons d'application, clés du chiffrement côté serveur.
- Identifier les documents lisibles en clair sur vos serveurs aujourd'hui, et sortir du serveur les clés des documents confidentiels.
Pour ce dernier point, vous pouvez tester Secure OpenCloud ou SecureFolder avec nous dans votre environnement.
Sources
- Sansec, PHP2Shell: PHP RCE (CVE-2026-109618, CVE-2026-109619), 21 octobre 2026. sansec.io
- Help Net Security, New PHP2Shell scanner checks your hosts for CVE-2026-109618 and CVE-2026-109619, 22 octobre 2026. helpnetsecurity.com
- Tenable, Java4Shell (CVE-2026-114938): OpenJDK RCE Vulnerability FAQ, 17 novembre 2026, mis à jour le 18 novembre. tenable.com