Si vous exploitez Nextcloud vous-même ou le faites héberger par un prestataire européen, vous avez répondu à la question de l'hébergement. Une deuxième question reste ouverte : qui peut déchiffrer les documents ? Dans une installation standard, la réponse est : le serveur qui les affiche. Une faille dans la plateforme web, un administrateur curieux ou une injonction adressée à l'hébergeur suffisent alors à exposer chaque document.
Nextcloud propose deux types de chiffrement intégrés. Ce guide montre, pour chacun, où se trouve la clé, ce que voit un serveur compromis, si la coédition dans le navigateur est préservée, et quelle est la troisième possibilité : sortir le chiffrement de Nextcloud et conserver la clé maîtresse dans le HSM de votre organisation.
Table des matières
- Les trois questions qui décident de la confidentialité
- Chiffrement côté serveur
- Chiffrement de bout en bout
- Nextcloud Enterprise change-t-il quelque chose ?
- La troisième possibilité : les clés dans votre propre HSM
- Tableau comparatif
- Qu'est-ce qui reste visible ?
- Quelle option pour quel dossier ?
- Sources
Les trois questions qui décident de la confidentialité
Chaque modèle de chiffrement se positionne à l'aide de trois questions :
- Où se trouve la clé maîtresse ? Sur le serveur, sur les appareils des utilisateurs ou dans un HSM séparé.
- Où existe le texte en clair ? Uniquement sur l'appareil, également sur le serveur, ou dans une zone dédiée et cloisonnée.
- Que perd-on ? Le plus souvent la coédition dans le navigateur, que l'on échange contre davantage de confidentialité.
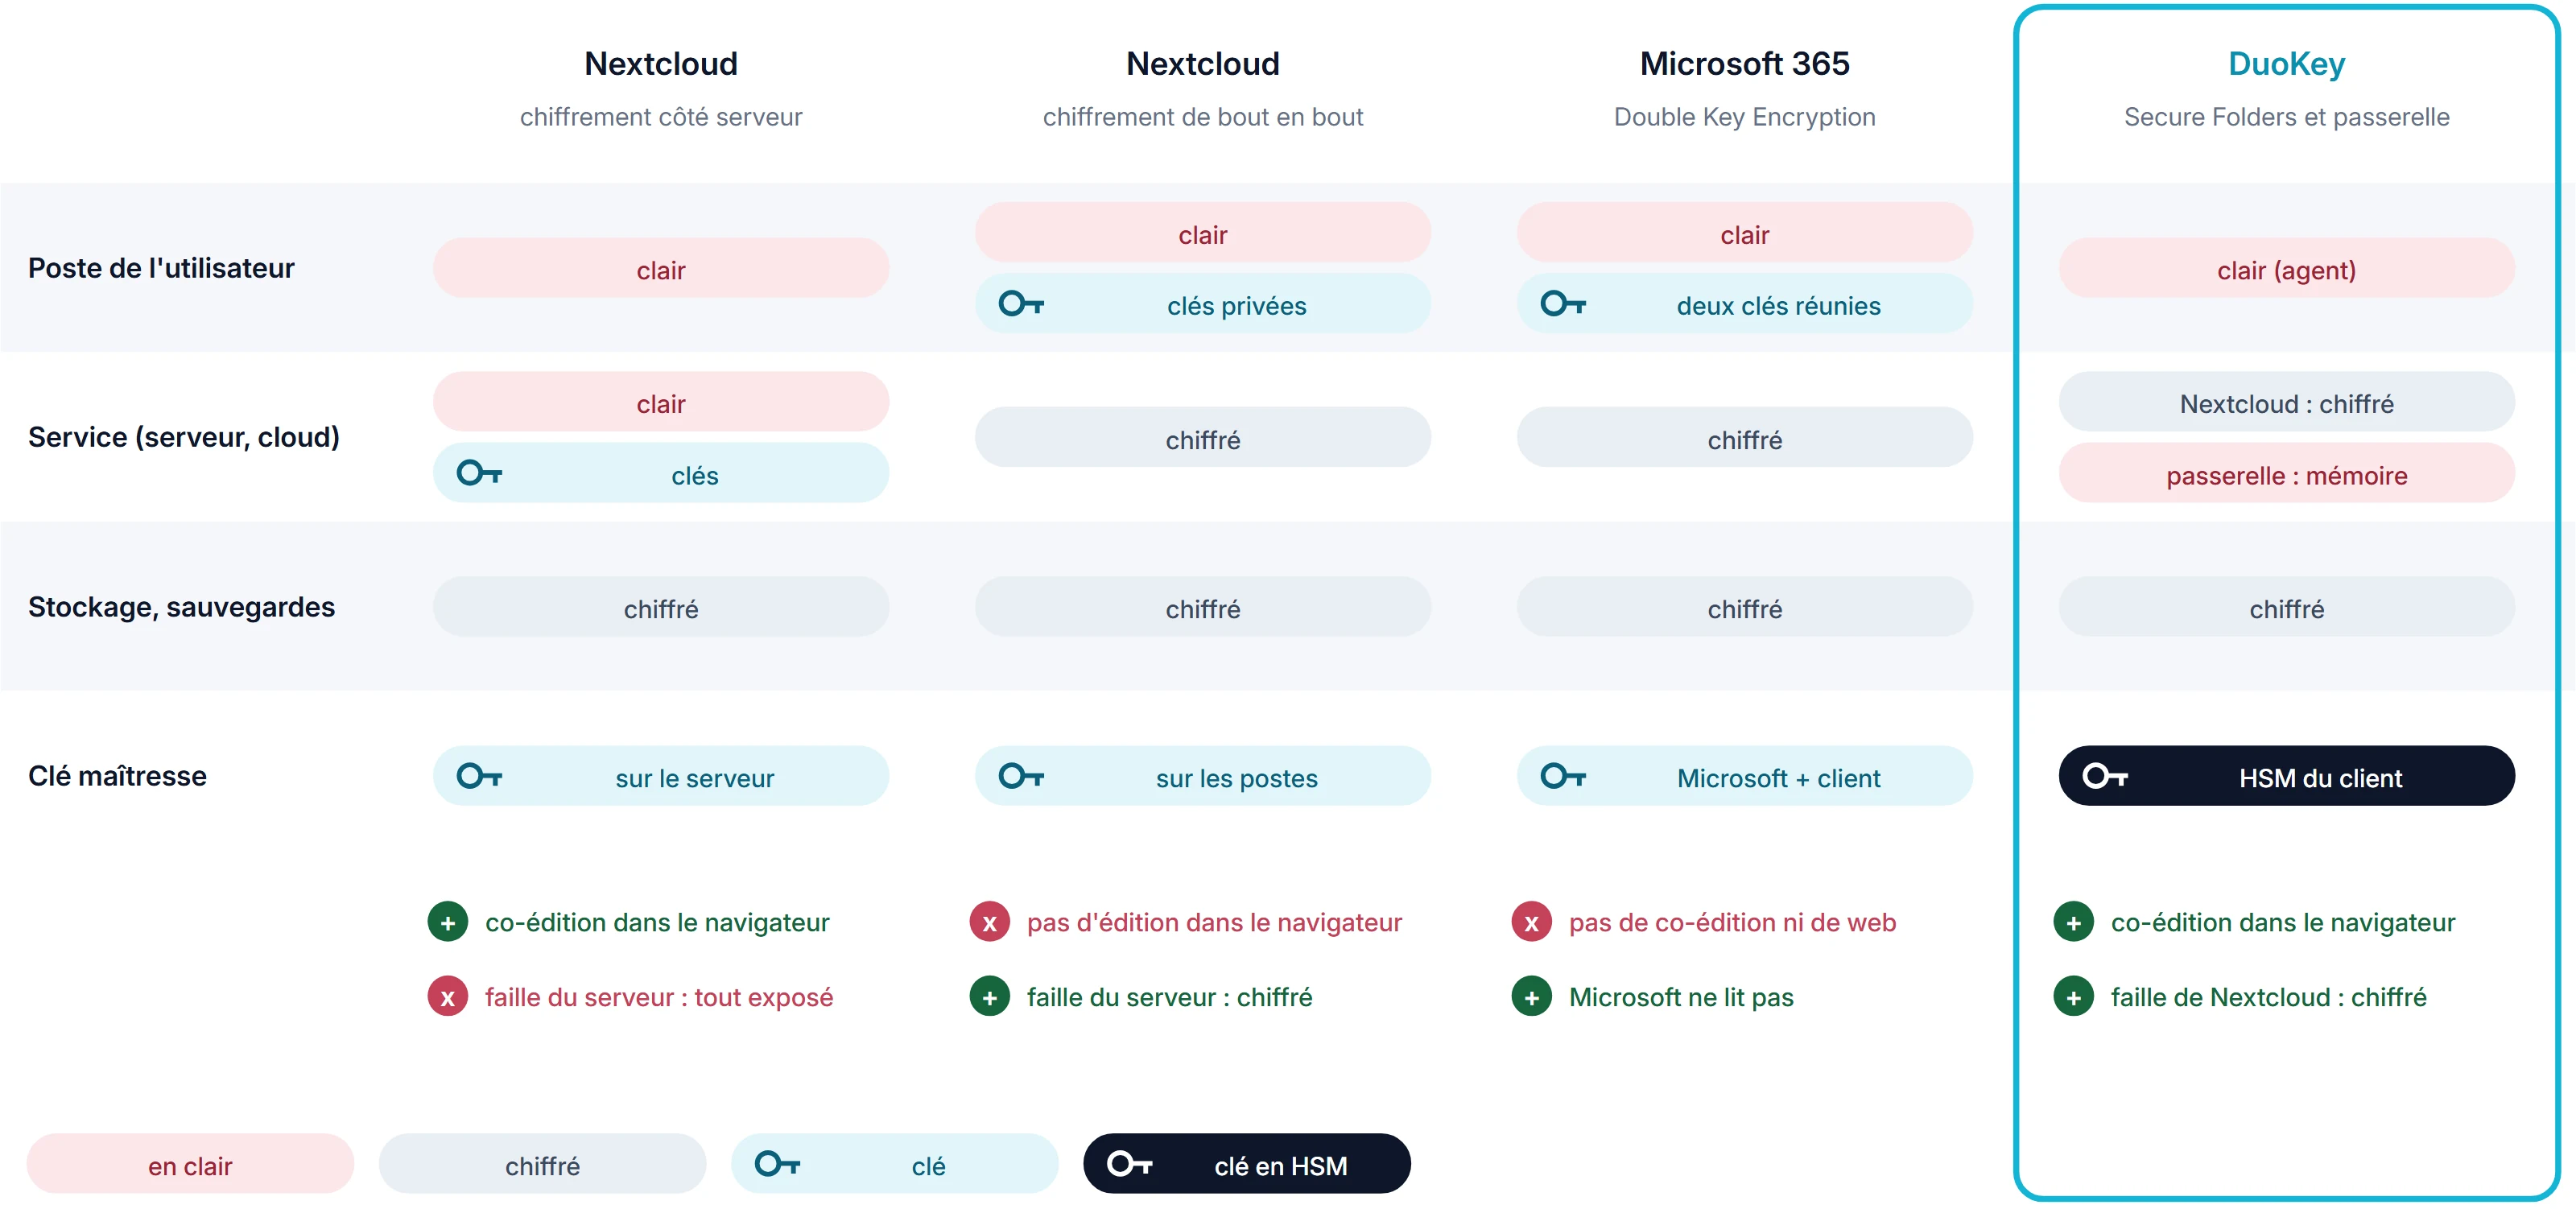
Schéma 1. Où se trouvent les clés et le texte en clair, selon le modèle de chiffrement.
Le schéma résume le dilemme. Le chiffrement côté serveur préserve la coédition, mais laisse les clés au serveur. Le chiffrement de bout en bout retire les clés au serveur, mais aussi l'édition dans le navigateur. Microsoft 365 Double Key Encryption présente la même limite dans l'environnement Microsoft.
Chiffrement côté serveur
Le chiffrement côté serveur de Nextcloud chiffre les fichiers avant leur écriture sur le stockage. Dans le mode par défaut (mode clé maîtresse), la clé se trouve sur le serveur, protégée par un secret d'instance. La documentation de Nextcloud est claire : le chiffrement côté serveur ne protège pas les données contre un serveur Nextcloud compromis ou un administrateur malveillant [1]. Son objectif principal est de protéger un stockage externe, par exemple un stockage objet chez un tiers.
Ce qu'il fait bien :
- Il est transparent : l'aperçu, la recherche et Nextcloud Office continuent de fonctionner.
- Un support de données volé ou une sauvegarde sans le serveur est protégé, tant que les clés ne se trouvent pas sur le même système.
Ce qu'il ne fait pas :
- Quiconque prend le contrôle du serveur, par exemple via une faille PHP ou une application vulnérable, lit tous les documents.
- L'administrateur et l'hébergeur peuvent déchiffrer.
- Les noms de fichiers, les aperçus et l'index de recherche ne sont pas chiffrés [3].
La menace est réelle. Le 20 octobre 2026, PHP a publié des correctifs de sécurité critiques ; le CERT-EU a recommandé de mettre hors ligne les serveurs hébergeant des applications PHP jusqu'à leur mise à jour, et Nextcloud a publié une version de son installation All-in-One intégrant les dépendances corrigées.
Chiffrement de bout en bout
Avec le chiffrement de bout en bout (E2EE), ce sont les clients des utilisateurs qui chiffrent. Les clés privées se trouvent sur les appareils, le serveur ne voit que du chiffré. Face à un serveur compromis et à un administrateur curieux, c'est la plus robuste des options intégrées. Les noms de fichiers sont également chiffrés, et la conception prévoit un HSM pour l'émission des clés [5].
Le prix à payer est la collaboration. Depuis Nextcloud Hub 10, les dossiers chiffrés de bout en bout peuvent être parcourus et téléchargés dans le navigateur, mais pas édités dans Nextcloud Office [2]. Pour les équipes qui travaillent chaque jour ensemble sur des documents, c'est généralement le critère éliminatoire.
Nextcloud Enterprise change-t-il quelque chose ?
Nextcloud Enterprise offre des correctifs de sécurité anticipés et 5 à 10 ans de support [6], alors qu'une version majeure de l'édition Community est maintenue pendant environ un an [4]. Cela réduit la fenêtre pendant laquelle une faille connue peut être exploitée. Cela ne change rien au modèle de clés : même avec Enterprise et le chiffrement côté serveur, le serveur peut déchiffrer.
En résumé : Enterprise réduit la probabilité d'une compromission. Une clé hors du serveur en limite les conséquences. Les deux se complètent.
La troisième possibilité : les clés dans votre propre HSM
La troisième possibilité sort le chiffrement de Nextcloud, sans renoncer à l'édition dans le navigateur. C'est ainsi que fonctionne DuoKey SecureFolder :
- Les fichiers d'un dossier protégé sont stockés dans Nextcloud au format chiffré DKSF (AES-256-GCM). Nextcloud ne détient aucune clé.
- La clé maîtresse (KEK) reste dans le HSM ou le coffre de l'organisation. Chaque dossier possède sa propre clé versionnée, stockée uniquement sous forme enveloppée par la KEK.
- Pour l'édition dans le navigateur, une passerelle DuoKey s'interpose entre Nextcloud et Collabora Online. Elle récupère la clé de dossier pour un utilisateur autorisé, déchiffre en mémoire vive et rechiffre à chaque enregistrement.
- Sous Windows et macOS, un agent monte le dossier de sorte que les applications locales voient le texte en clair, tandis que le client de synchronisation ne transfère que du chiffré.
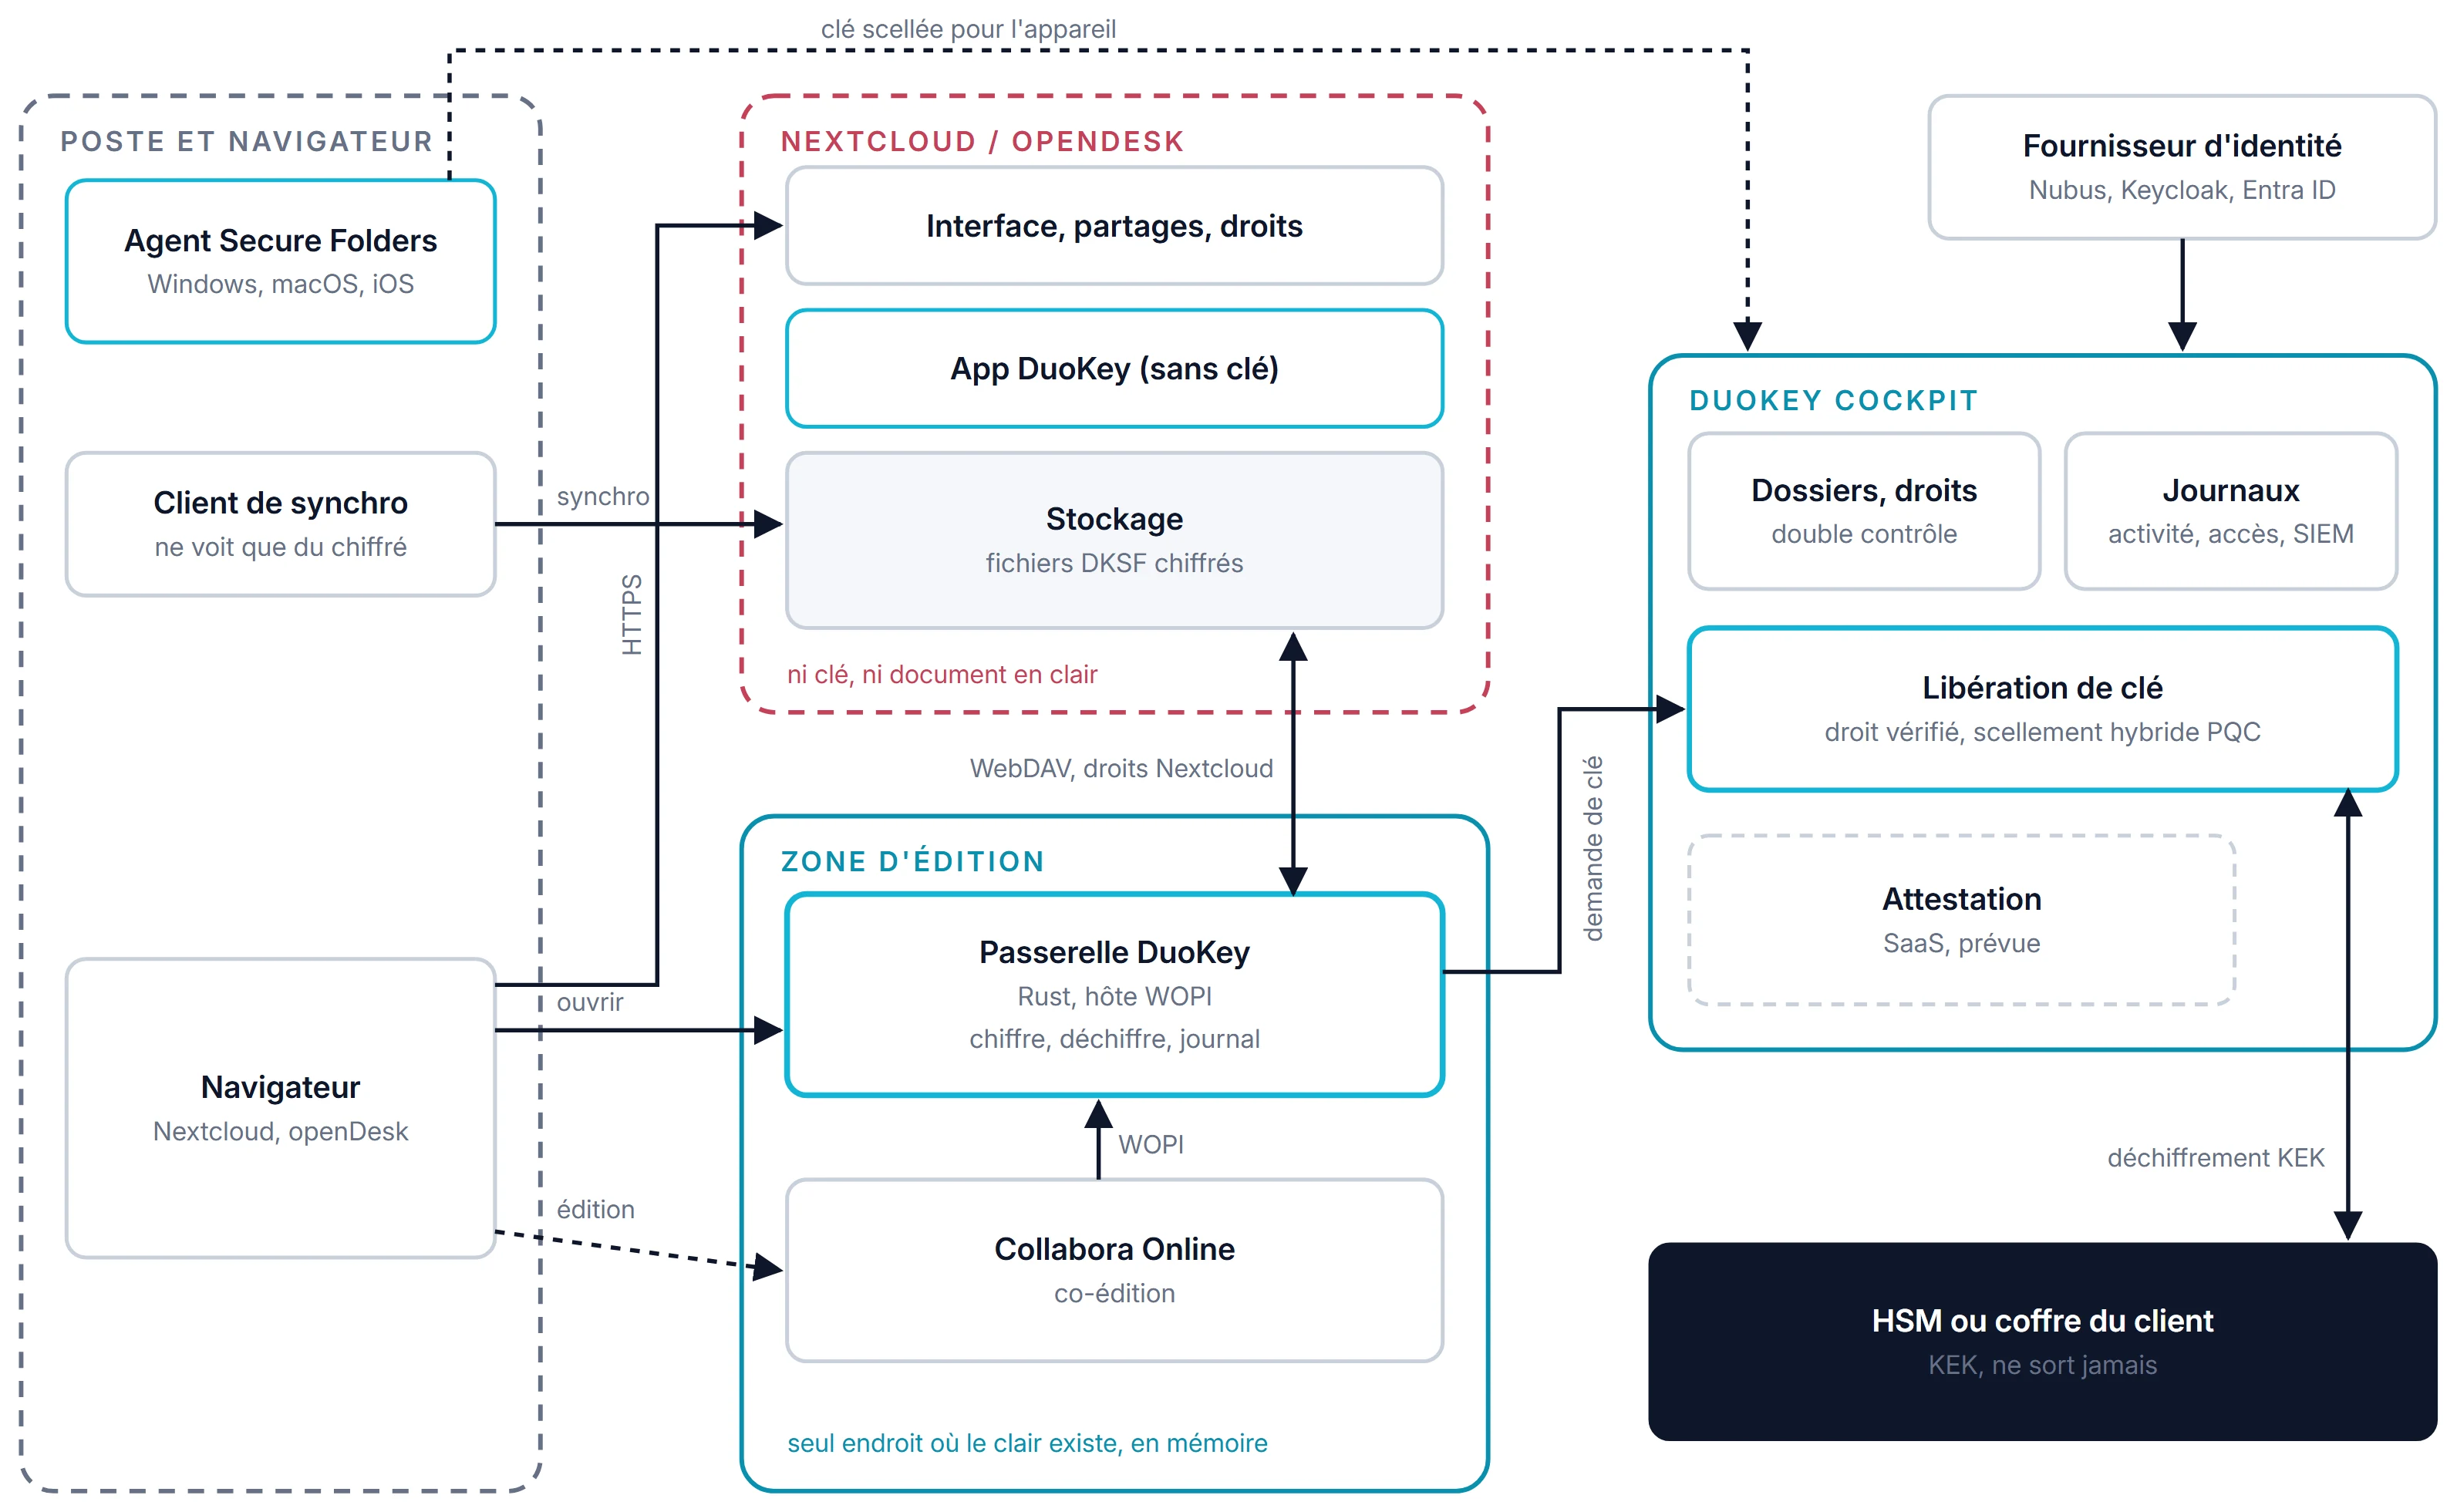
Schéma 2. Composants et zones de confiance. Nextcloud ne voit que du chiffré ; le texte en clair n'existe que dans la zone d'édition, en mémoire, et sur l'appareil.
Avant chaque ouverture, deux contrôles indépendants ont lieu : Nextcloud vérifie le partage, le DuoKey Cockpit vérifie le droit sur la clé. Si l'un des deux manque, le document reste fermé. Le fonctionnement technique de la passerelle est décrit dans l'article Coédition chiffrée avec Collabora Online.
Tableau comparatif
| Community, côté serveur | Enterprise, côté serveur | Nextcloud de bout en bout | Avec SecureFolder |
|---|
| Où se trouve la clé | Sur le serveur, protégée par un secret d'instance | Idem | Sur les appareils des utilisateurs | KEK dans le HSM de l'organisation |
| L'administrateur du serveur peut déchiffrer | Oui, en mode clé maîtresse [1] | Oui | Non | Non |
| Serveur compromis | Documents exposés [1] | Documents exposés | Uniquement du chiffré | Uniquement du chiffré |
| Coédition dans le navigateur | Oui | Oui | Non : uniquement parcourir et télécharger [2] | Oui, via la passerelle |
| Noms de fichiers, aperçus, index de recherche | Non chiffrés [3] | Non chiffrés | Noms chiffrés | Noms en clair (chiffrement prévu) ; pas d'aperçus, pas d'index |
| HSM | Non documenté pour le chiffrement côté serveur | Non documenté | Prévu dans la conception [5] | Oui, pour la KEK |
| Correctifs de sécurité | Version majeure maintenue un an [4] | Correctifs anticipés, 5 à 10 ans de support [6] | Selon l'édition | Indépendant de Nextcloud |
| Journal de chaque libération de clé et de chaque ouverture | Non | Non | Non | Oui, avec transfert vers le SIEM |
Qu'est-ce qui reste visible ?
Aucune de ces options ne chiffre tout. Avec SecureFolder, Nextcloud voit toujours les noms, tailles, dates et partages des fichiers, mais pas leur contenu ; le chiffrement des noms de fichiers est prévu. Dans les dossiers protégés, il n'y a ni aperçus ni index de recherche, car l'un comme l'autre supposerait du texte en clair sur le serveur.
La zone d'édition est elle aussi un lieu où existe du texte en clair, en mémoire vive et pour la durée d'une requête. En exploitation sur site ou hybride, l'organisation exploite elle-même cette zone. Une compromission de la passerelle ou de Collabora touche les documents ouverts pendant la compromission, pas les autres.
Quelle option pour quel dossier ?
| Dossier | Recommandation |
|---|
| Stockage général, modèles, documents publics | Le chiffrement côté serveur suffit, l'aperçu et la recherche sont préservés |
| Fichiers confidentiels personnels, rarement partagés | Chiffrement de bout en bout |
| Documents confidentiels sur lesquels des équipes travaillent ensemble (RH, juridique, marchés publics, direction) | Clés dans votre propre HSM, avec édition via la passerelle |
La décision se prend par dossier, pas par instance. Une organisation peut utiliser les trois modèles en parallèle.
Sources
- Nextcloud, manuel d'administration : chiffrement côté serveur. docs.nextcloud.com
- Nextcloud Hub 10, annonce (chiffrement de bout en bout dans le navigateur). help.nextcloud.com
- Nextcloud, détails du chiffrement côté serveur. docs.nextcloud.com
- Nextcloud, calendrier des versions. docs.nextcloud.com
- Nextcloud, chiffrement de bout en bout. nextcloud.com/endtoend
- Nextcloud Enterprise. nextcloud.com/enterprise
Sources vérifiées du 8 au 10 novembre 2026.