openDesk réunit des logiciels libres pour le poste de travail de l'administration publique : Nextcloud pour les fichiers, Collabora Online pour les documents bureautiques, ainsi que la messagerie, le calendrier, le chat, la visioconférence et la gestion de projet. Il est publié par le Centre pour la souveraineté numérique de l'administration publique (ZenDiS), pour le compte du ministère fédéral allemand de l'Intérieur (BMI) [1]. openDesk est notamment utilisé à l'Institut Robert Koch, à l'Office fédéral de la navigation maritime et de l'hydrographie (BSH) et à la FITKO ; la BWI a signé un contrat-cadre pour sa mise à disposition auprès de la Bundeswehr [2].
Le logiciel est donc souverain : code source ouvert, exploitation en Allemagne ou par l'administration elle-même, aucune dépendance à un éditeur unique. La question des clés n'est pas encore réglée pour autant. Ce guide montre qui peut déchiffrer les documents dans openDesk, ce qui distingue l'édition Community de l'édition Enterprise, et comment une administration conserve les clés maîtresses de ses fichiers dans son propre HSM, sans modifier openDesk.
Table des matières
- Logiciel souverain, données souveraines : la différence
- Ce qu'openDesk chiffre aujourd'hui
- Community ou Enterprise ?
- Des clés détenues par le client pour les fichiers openDesk
- Modes d'exploitation : chez vous, hybride ou en service
- Séparation des rôles : deux équipes, deux contrôles
- Cadre réglementaire
- Sources
Logiciel souverain, données souveraines : la différence
La souveraineté des données comporte trois niveaux :
- Logiciel : le code est ouvert, vérifiable et exploitable par plusieurs prestataires. openDesk remplit cette condition.
- Exploitation : la plateforme tourne chez l'administration ou chez un hébergeur soumis au droit européen. openDesk le permet, en exploitation propre ou chez des partenaires conformes au catalogue BSI C5 [3].
- Clés : seule l'administration peut déchiffrer les documents, y compris lorsque la plateforme, son administrateur ou son hébergeur est compromis ou reçoit une injonction.
C'est le troisième niveau qui détermine ce que coûte une faille dans la plateforme web. Le module CON.1 de l'IT-Grundschutz du BSI exige de conserver les clés à longue durée de vie hors des systèmes qui les utilisent [4]. Or, dans une installation standard de Nextcloud, la clé du chiffrement côté serveur se trouve sur le serveur qui affiche les documents [5].
Ce qu'openDesk chiffre aujourd'hui
La documentation publique d'openDesk mentionne un chiffrement de bout en bout pour le chat et OpenPGP pour la messagerie, mais aucun chiffrement des fichiers avec des clés détenues par l'administration [3]. Pour les fichiers, ce sont les options du Nextcloud intégré qui s'appliquent : le chiffrement côté serveur, avec lequel le serveur peut déchiffrer, et le chiffrement de bout en bout, qui exclut l'édition dans le navigateur. La comparaison de ces modèles est décrite dans l'article Chiffrement Nextcloud comparé.
openDesk existe en Community Edition et en Enterprise Edition. Les deux contiennent les mêmes composants fichiers et bureautiques, Nextcloud 33 et Collabora Online 26.04 [1]. La différence porte sur le support et les correctifs de sécurité.
| openDesk Community | openDesk Enterprise | openDesk avec DuoKey SecureFolder |
|---|
| Éditeur | ZenDiS, pour le compte du BMI [1] | ZenDiS | ZenDiS et DuoKey |
| Composants fichiers et bureautiques | Nextcloud 33 et Collabora Online 26.04 [1] | Idem | Idem : les versions sur lesquelles la passerelle est validée |
| Support | Communauté, sans engagement de service [6] | Support avec SLA, correctifs, 2e et 3e niveau [6] | Support DuoKey pour SecureFolder |
| Correctifs de sécurité Nextcloud | Publics | Y compris les correctifs réservés à Nextcloud Enterprise [6] | Selon l'édition d'openDesk |
| Clés de fichiers détenues par l'administration | Non mentionnées dans la documentation publique [3] | Non mentionnées dans la documentation publique | Oui : KEK dans le HSM de l'administration |
| Coédition de documents chiffrés | Non documentée | Non documentée | Oui |
| Hébergement SaaS | Sans objet | Partenaires conformes au catalogue BSI C5 [3] | Passerelle chez l'administration ou chez DuoKey (UE ou Suisse) |
L'édition Enterprise réduit la fenêtre pendant laquelle une faille connue reste ouverte. Elle ne change pas qui peut déchiffrer les fichiers. Les clés détenues par le client ne remplacent donc pas Enterprise, elles la complètent : Enterprise réduit la probabilité d'une compromission, une clé hors de la plateforme en limite les conséquences.
Des clés détenues par le client pour les fichiers openDesk
DuoKey SecureFolder a été validé sur openDesk Community Edition v1.20.0 (Nubus, Nextcloud 33.0.9, Collabora Online 26.04.4), via les mécanismes de personnalisation officiels et sans modification d'openDesk. L'authentification passe par OpenID Connect via le Keycloak d'openDesk ; la passerelle accède à Nextcloud avec le jeton de l'utilisateur.
Le principe :
- Les fichiers d'un dossier protégé ne sont stockés dans Nextcloud que sous forme chiffrée, au format DKSF.
- La clé maîtresse (KEK) reste dans le HSM ou le coffre de l'administration : PKCS#11 générique, Securosys, Utimaco, Crypto4A, HashiCorp Vault, OpenBao ou un KMS cloud. Un HSM agréé dans votre propre pays peut être utilisé via PKCS#11.
- Pour éditer, l'utilisateur ouvre le fichier avec « Ouvrir avec DuoKey ». Une passerelle déchiffre en mémoire vive, Collabora Online édite, chaque enregistrement est rechiffré.
- Chaque ouverture, chaque enregistrement et chaque refus est consigné dans le journal d'accès du DuoKey Cockpit et peut être transféré vers le SIEM.
Pour les utilisateurs, peu de choses changent : une nouvelle entrée de menu, la même interface, la même coédition.
Modes d'exploitation : chez vous, hybride ou en service
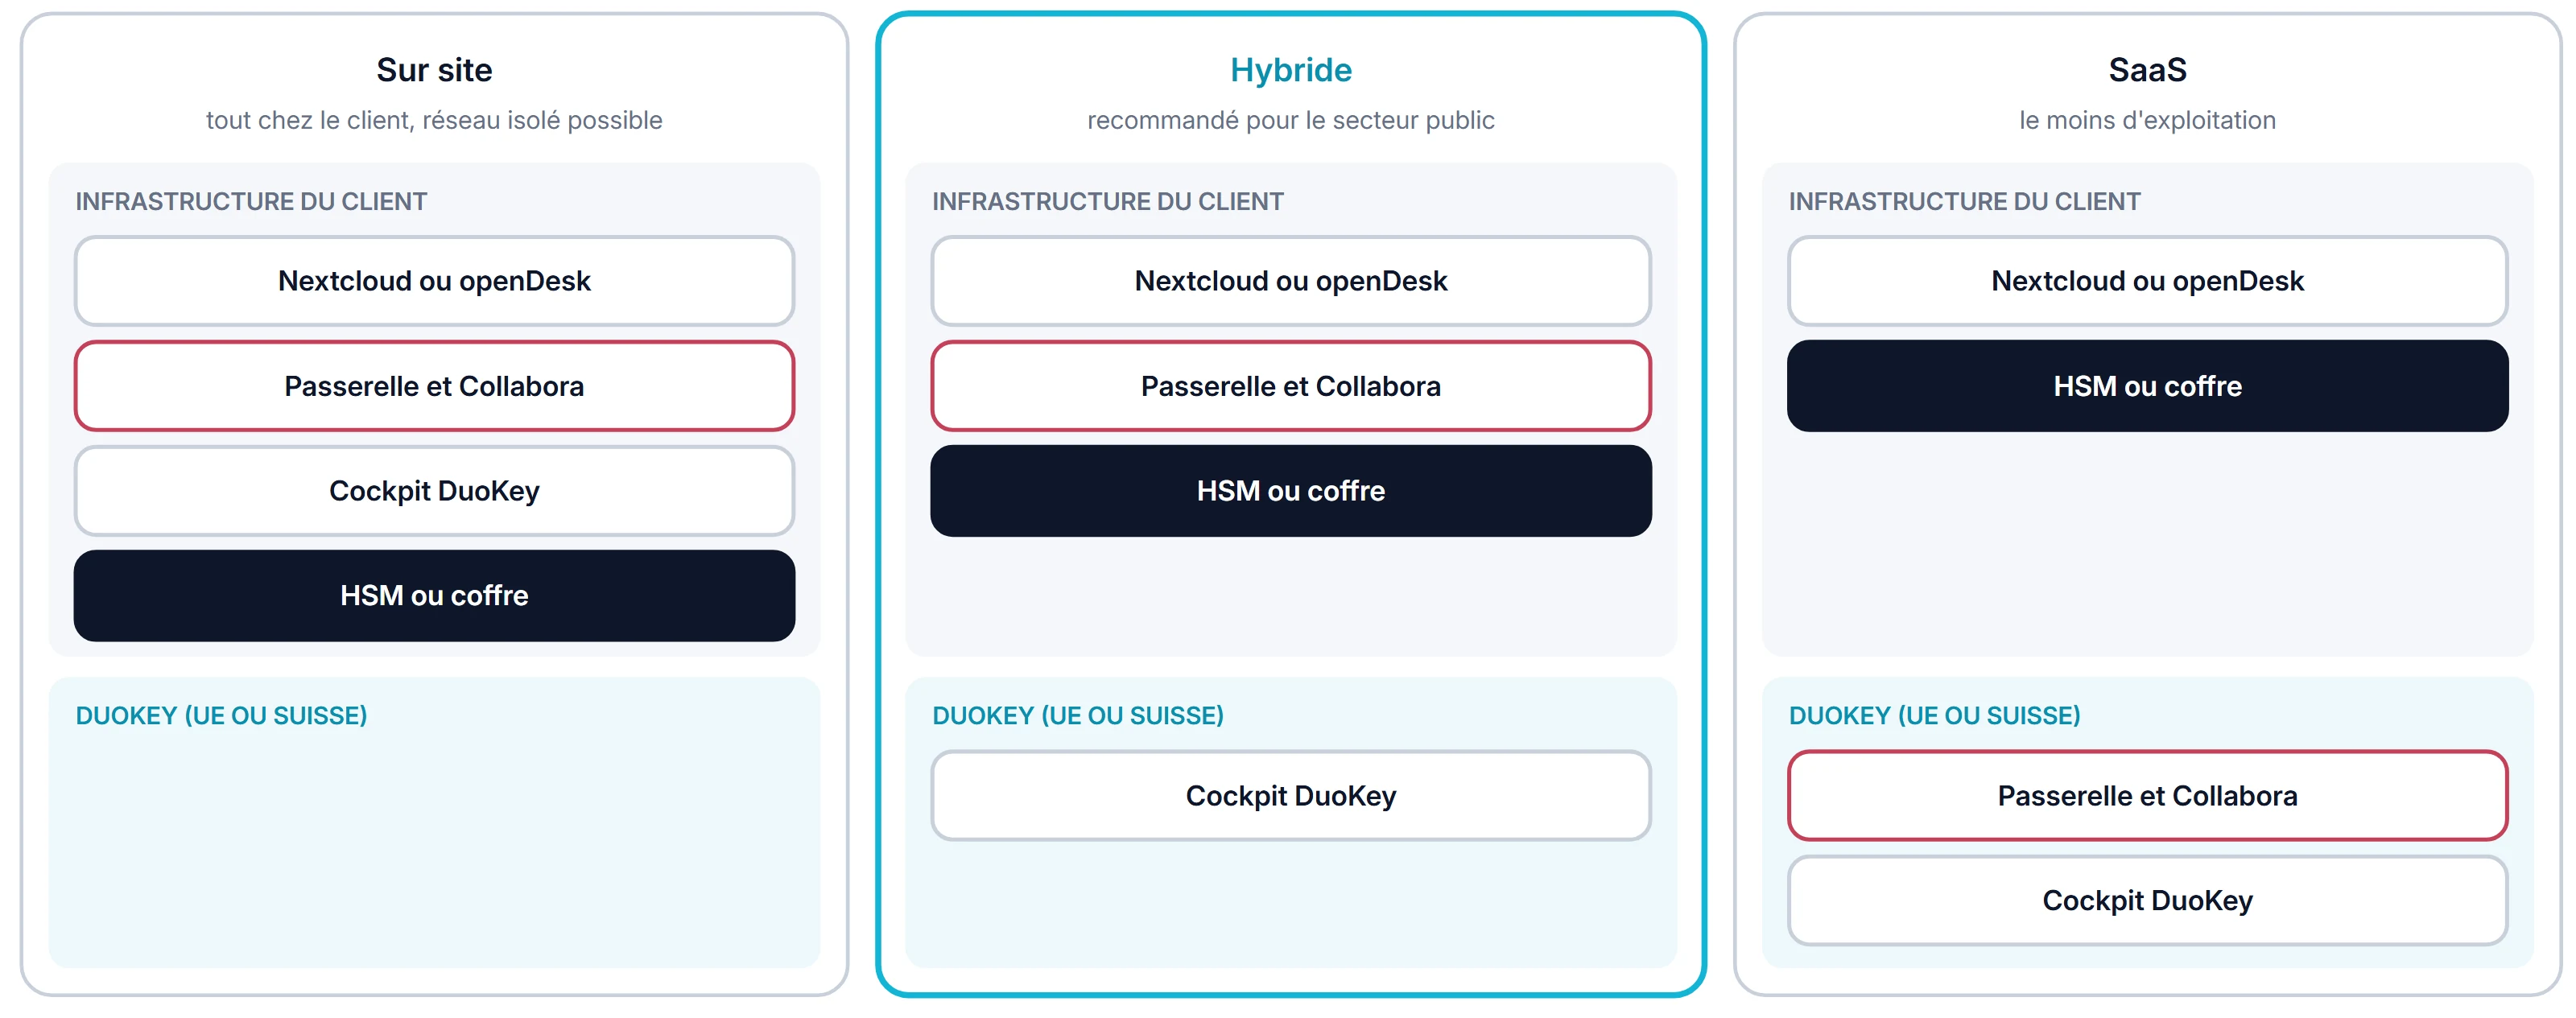
Schéma 1. Modes d'exploitation. En rouge : la zone d'édition, la seule qui voit du texte en clair.
- Sur site : l'administration exploite elle-même openDesk, la passerelle, Collabora et le Cockpit. DuoKey ne détient aucune clé.
- Hybride, recommandé pour le secteur public : la zone d'édition (passerelle et Collabora) et le HSM restent chez l'administration, DuoKey exploite le Cockpit dans l'UE ou en Suisse. Le texte en clair et la KEK ne quittent jamais l'administration, et DuoKey ne détient pas les clés maîtresses.
- SaaS (prévu) : chaque administration dispose de sa propre zone d'édition dans une enclave matérielle (AMD SEV-SNP) ; le Cockpit ne libère une clé qu'à une passerelle dont il a vérifié l'attestation.
Pour le modèle SaaS, l'architecture est définie et un environnement de démonstration est en préparation. Un hébergement en Suisse est également prévu. Pour démarrer aujourd'hui, on commence par l'exploitation sur site ou hybride.
Séparation des rôles : deux équipes, deux contrôles
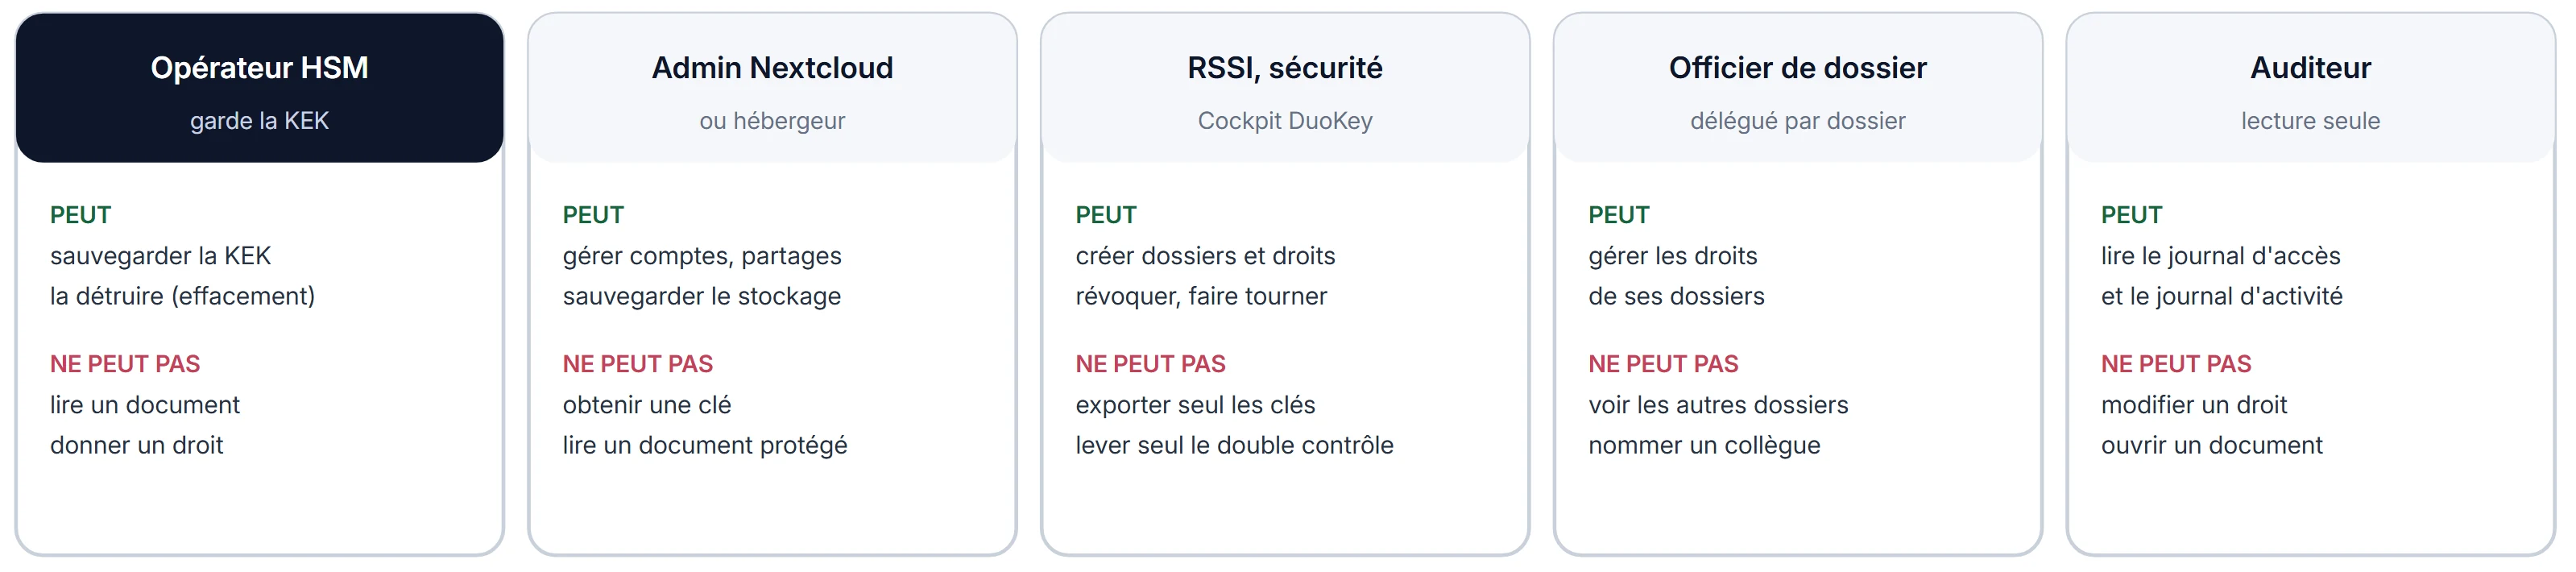
Schéma 2. Séparation des rôles.
Un document ne s'ouvre que si deux contrôles sont satisfaits : le partage Nextcloud doit exister, et le Cockpit doit confirmer le droit sur la clé de dossier. Si l'administrateur Nextcloud ne gère pas également le Cockpit, aucune équipe ne peut à elle seule accéder aux dossiers confidentiels. Sur demande, le principe des quatre yeux s'applique aux droits.
Cadre réglementaire
- BSI IT-Grundschutz, CON.1 Concept cryptographique : les clés à longue durée de vie doivent être conservées hors des systèmes qui les utilisent [4]. Une KEK dans un HSM satisfait cette exigence.
- BSI TR-02102-1 (2026-01) : pour la protection à long terme de la confidentialité, le BSI recommande un échange de clés hybride avec ML-KEM [7]. La transmission des clés de SecureFolder est hybride, avec P-256 et ML-KEM-768 ; détails dans l'article Gestion des clés post-quantique pour les documents.
- RGPD et NIS2 : le chiffrement est l'une des mesures expressément citées pour la protection des données personnelles et la sécurité des réseaux et des systèmes d'information [8][9].
- Accès depuis des pays tiers : si la clé ne se trouve pas chez l'hébergeur, une injonction adressée à l'hébergeur ne peut livrer que du chiffré ; elle doit viser le détenteur de la clé [10].
Sources
- openDesk, documentation d'exploitation : composants. docs.opendesk.eu
- Commission européenne, OSOR : la BWI et la Bundeswehr misent sur openDesk (avril 2025). interoperable-europe.ec.europa.eu
- openDesk, questions fréquentes. opendesk.eu/en/faq
- BSI, IT-Grundschutz, module CON.1 Concept cryptographique, édition 2023. bsi.bund.de
- Nextcloud, manuel d'administration : chiffrement côté serveur. docs.nextcloud.com
- openDesk, Enterprise Edition. docs.opendesk.eu
- BSI, TR-02102-1, version 2026-01. bsi.bund.de
- Règlement (UE) 2016/679 (RGPD). eur-lex.europa.eu
- Directive (UE) 2022/2555 (NIS2). eur-lex.europa.eu
- Comité européen et Contrôleur européen de la protection des données (EDPB et EDPS), avis conjoint sur le CLOUD Act (juillet 2019). edps.europa.eu
Sources vérifiées du 8 au 10 novembre 2026.