Le BSI, l'ANSSI et l'Office fédéral suisse de la cybersécurité (OFCS) décrivent tous le même scénario : « harvest now, decrypt later ». Des données chiffrées interceptées aujourd'hui pourraient être déchiffrées plus tard par un ordinateur quantique. Pour les documents dont la confidentialité doit être préservée dix ans ou plus, le risque existe dès aujourd'hui [1][2][3].
Pour les documents stockés dans Nextcloud ou openDesk, cela concerne moins le contenu des fichiers que les clés : quiconque intercepte une clé de dossier pendant sa transmission à un appareil ou à un serveur, et parvient plus tard à casser cet échange, lit tout le dossier. Cet article montre comment est construite une hiérarchie de clés pour les documents, où la cryptographie classique devient vulnérable et comment DuoKey SecureFolder scelle de manière hybride la transmission des clés de dossier.
Table des matières
- Ce que recommandent les autorités
- Où un ordinateur quantique attaque, et où il n'attaque pas
- Une hiérarchie de clés à trois niveaux
- Scellement hybride d'une clé de dossier
- Protection contre la dégradation
- Les algorithmes en un coup d'œil
- Que reste-t-il à faire ?
- Sources
Ce que recommandent les autorités
- BSI : depuis la version 2026-01 de la directive technique TR-02102-1, le BSI recommande, pour la protection à long terme de la confidentialité, un échange de clés en mode hybride, c'est-à-dire classique combiné à ML-KEM-768 ou ML-KEM-1024, et ne recommande plus un échange de clés purement classique que jusqu'à fin 2031 [1].
- ANSSI : l'hybridation est nécessaire partout où une protection post-quantique est pertinente ; le niveau de sécurité 5 (ML-KEM-1024) est privilégié, le niveau 3 (ML-KEM-768) à défaut [2].
- OFCS : la cryptographie post-quantique doit s'ajouter aux méthodes classiques, plutôt que les remplacer [3].
Le dénominateur commun : ne pas basculer, mais combiner. Un procédé hybride reste sûr tant que l'un des deux procédés tient.
Où un ordinateur quantique attaque, et où il n'attaque pas
- Le chiffrement symétrique (AES-256) n'est pas menacé en pratique par les algorithmes quantiques connus. Le contenu des fichiers chiffré en AES-256-GCM reste protégé.
- L'échange de clés asymétrique (ECDH, RSA) est cassé par un ordinateur quantique suffisamment puissant. C'est précisément cette partie qui protège la transmission des clés aux appareils et aux serveurs.
Le point faible d'un chiffrement de documents se situe donc là où les clés sont distribuées. C'est là que la migration post-quantique doit commencer.
Une hiérarchie de clés à trois niveaux
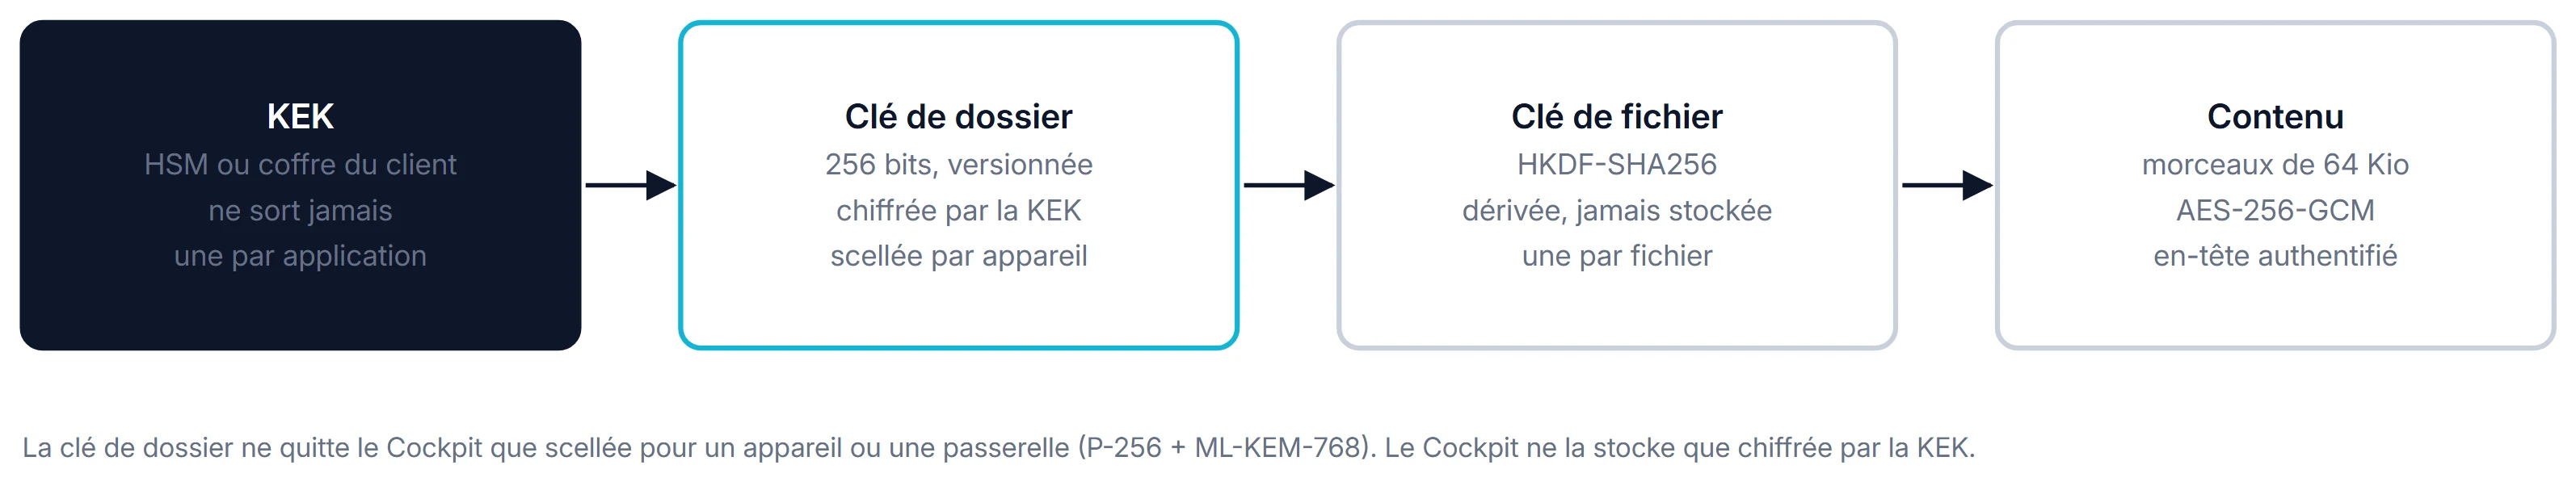
Schéma 1. Hiérarchie de clés.
- KEK (Key Encryption Key) : reste dans le HSM ou le coffre choisi par l'organisation et ne le quitte jamais. Le Cockpit ne la sollicite que pour chiffrer et déchiffrer. Cela satisfait l'exigence du module CON.1 de l'IT-Grundschutz, qui impose de conserver les clés à longue durée de vie hors des systèmes qui les utilisent [4].
- Clé de dossier : 256 bits, aléatoire, versionnée, stockée dans le Cockpit uniquement sous forme chiffrée par la KEK. Elle ne quitte le Cockpit que scellée pour un appareil ou une passerelle précis.
- Clé de fichier : dérivée par HKDF-SHA256 à partir de la clé de dossier et d'un identifiant de fichier aléatoire, jamais stockée. Le contenu est chiffré en blocs de 64 Kio avec AES-256-GCM, l'en-tête est authentifié avec HMAC-SHA256.
Une rotation crée une nouvelle version de la clé de dossier : les nouvelles écritures l'utilisent, les fichiers plus anciens restent lisibles.
Scellement hybride d'une clé de dossier
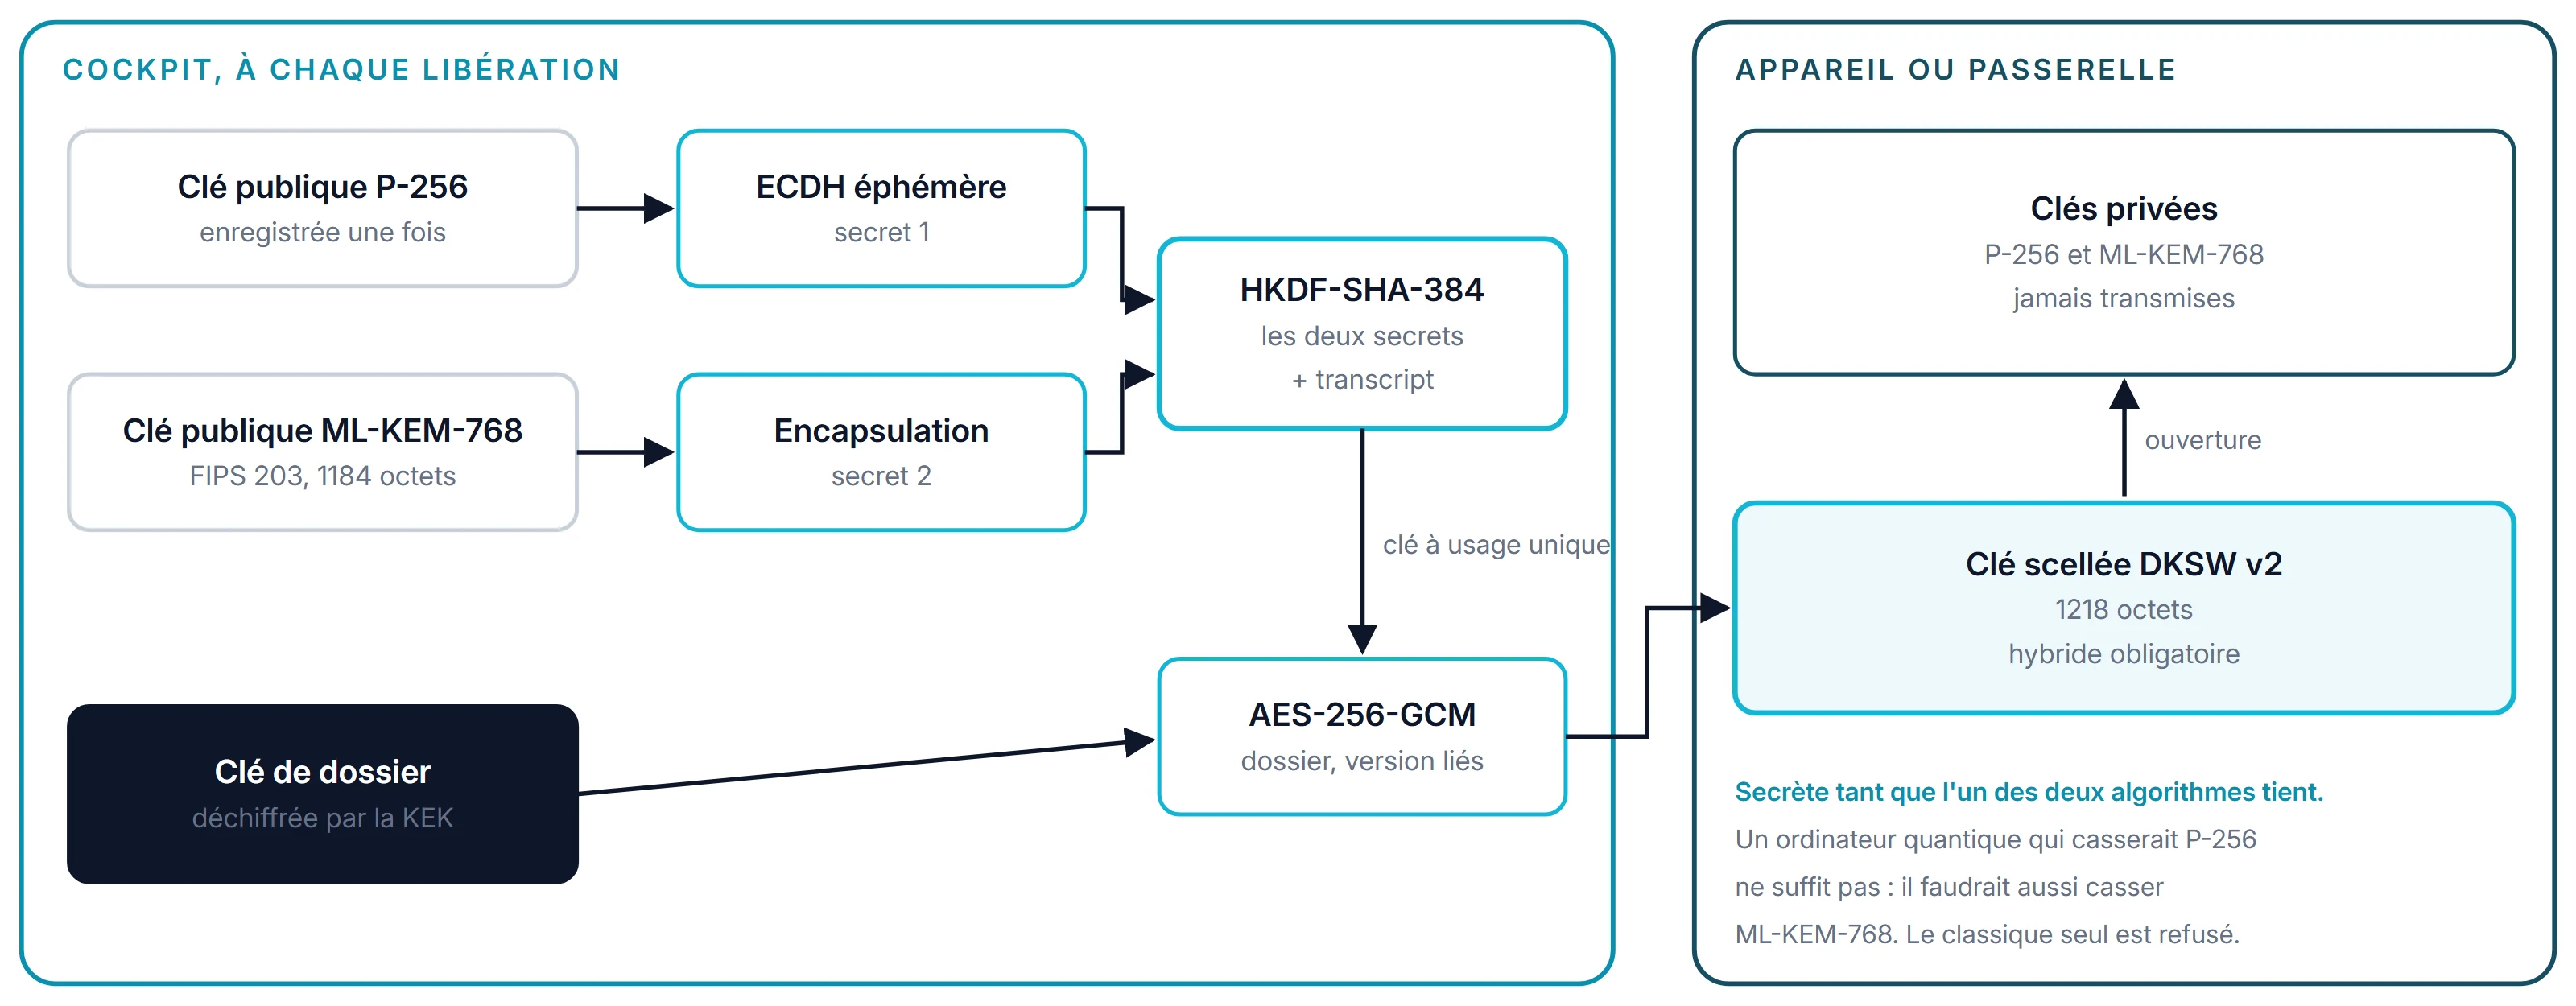
Schéma 2. Scellement hybride d'une clé de dossier pour un appareil ou une passerelle.
Chaque appareil et chaque passerelle enregistre deux clés publiques : une clé P-256 et une clé d'encapsulation ML-KEM-768 (FIPS 203, 1184 octets). Les clés privées ne quittent jamais l'appareil. À chaque libération :
- le Cockpit génère une nouvelle paire de clés P-256 et calcule un secret ECDH avec l'appareil ;
- il encapsule avec ML-KEM-768 un second secret pour l'appareil ;
- il dérive, à partir des deux secrets, une clé par HKDF-SHA-384, liée à une transcription de toutes les valeurs publiques, au dossier et à la version de la clé ;
- il chiffre avec cette clé la clé de dossier en AES-256-GCM.
Le résultat est un bloc scellé de 1218 octets. La clé dérivée reste secrète tant que P-256 ou ML-KEM-768 tient. Un ordinateur quantique qui casse P-256 échoue face à ML-KEM-768 ; une faiblesse inattendue de ML-KEM est compensée par P-256. Un bloc intercepté est inutilisable, aujourd'hui comme demain.
SecureFolder applique ainsi le principe du BSI, de l'ANSSI et de l'OFCS à la transmission des clés de dossier, avec ML-KEM-768 (niveau de sécurité 3).
Protection contre la dégradation
Un procédé hybride sert peu si un attaquant peut amener l'autre partie à se rabattre sur le procédé classique. C'est pourquoi :
- La passerelle refuse toute clé qui n'est pas scellée de manière hybride, quoi qu'indique la réponse du Cockpit. Une tentative de dégradation vers P-256 seul est détectée et refusée.
- Le Cockpit n'enregistre une passerelle qu'avec ses deux clés publiques et ne les remplace jamais.
- Une clé ML-KEM-768 d'un appareil, une fois enregistrée, n'est jamais remplacée ni supprimée.
- La version, le dossier et la version de la clé sont intégrés à chaque scellement en tant que données authentifiées additionnelles.
Les algorithmes en un coup d'œil
| Usage | Algorithme | Remarque |
|---|
| Contenu des fichiers | AES-256-GCM, blocs de 64 Kio, nonce aléatoire de 96 bits | Les blocs modifiés sont chiffrés avec de nouveaux nonces |
| Dérivation de la clé de fichier | HKDF-SHA256 (sel : identifiant du fichier) | Clés séparées pour le contenu et l'en-tête |
| Intégrité de l'en-tête | HMAC-SHA256 | Toute modification de l'en-tête est rejetée |
| Transmission de la clé de dossier | P-256 ECDH + ML-KEM-768 (FIPS 203), HKDF-SHA-384, AES-256-GCM | Hybride obligatoire pour la passerelle |
| Jeton d'édition (WOPI) | AES-256-GCM, clé dérivée par HKDF | Ne révèle ni l'utilisateur ni le chemin du fichier |
| Signatures de l'éditeur | RSA PKCS#1 v1.5 SHA-256 (preuves WOPI) | Vérifiées à chaque appel, avec rotation des clés |
Que reste-t-il à faire ?
Une transmission hybride des clés est un élément important, mais pas toute la migration :
- Transport : les connexions TLS entre le navigateur, Nextcloud, la passerelle et le Cockpit devraient elles aussi passer à un échange de clés hybride, comme partout dans l'infrastructure.
- Inventaire : pour savoir où des procédés purement classiques sont encore utilisés, il faut un inventaire cryptographique ; le guide sur la gestion des clés ML-KEM montre comment procéder.
- Durée de vie des données : les dossiers contenant des documents qui doivent rester confidentiels plus de dix ans sont prioritaires.
Sources
- BSI, TR-02102-1, version 2026-01. bsi.bund.de
- ANSSI, avis sur la migration vers la cryptographie post-quantique (2022) et avis de suivi (2023). cyber.gouv.fr
- OFCS, analyse technologique Ordinateurs quantiques et cryptographie post-quantique, décembre 2025. ncsc.admin.ch
- BSI, IT-Grundschutz, module CON.1 Concept cryptographique, édition 2023. bsi.bund.de
- NIST, FIPS 203, Module-Lattice-Based Key-Encapsulation Mechanism Standard. csrc.nist.gov
Sources vérifiées du 8 au 10 novembre 2026.