Démo produit
SecureFolder en 57 secondes
Images réelles du laboratoire : openDesk CE 1.20, Nextcloud 33, Collabora Online 26.04. Version allemande ; version française à venir.
Sous votre contrôle : chaque clé de dossier
SecureFolder sort le chiffrement de Nextcloud sans retirer à vos équipes le travail dans le navigateur.
Aucun clair sur le serveur
Dans les dossiers protégés, Nextcloud ne stocke que du chiffré et ne détient aucune clé.
Deux contrôles indépendants
Le partage dans Nextcloud et le droit sur la clé dans le Cockpit, gérés par deux équipes.
Coéditer comme avant
Collabora Online reste l’éditeur : plusieurs personnes, en même temps, dans le navigateur.
DuoKey SecureFolder · Plateforme
De « Ouvrir avec DuoKey » à l’enregistrement chiffré
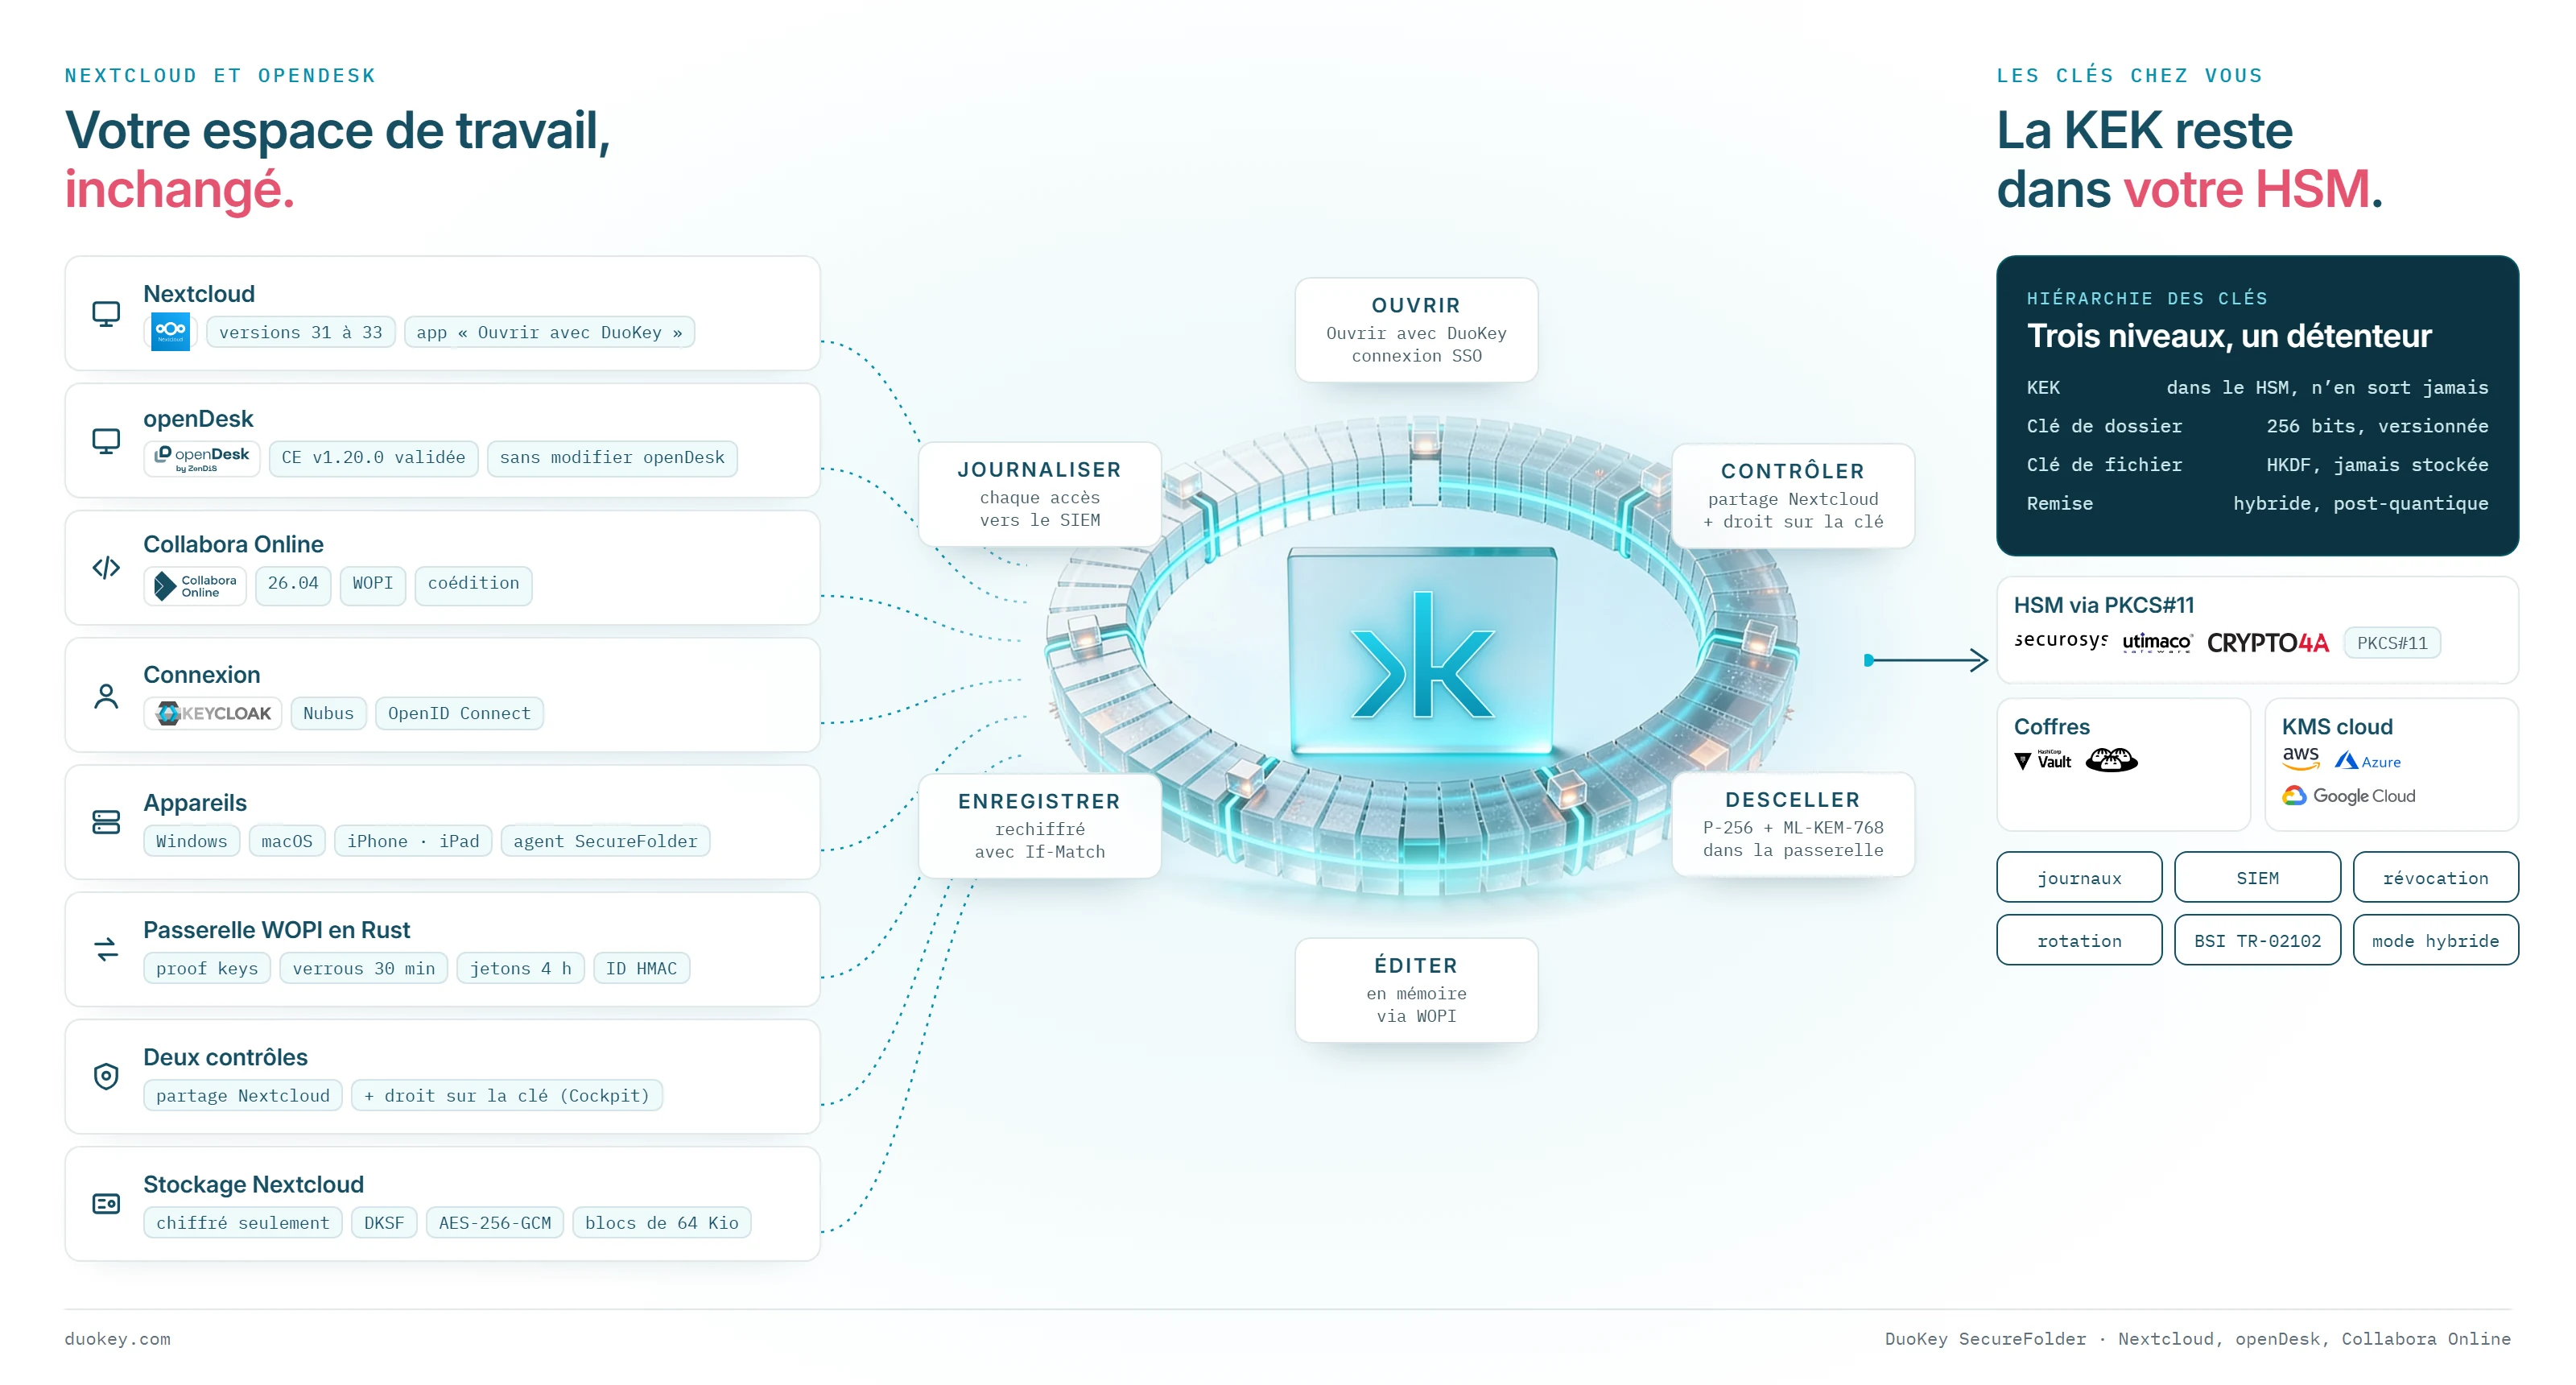
Nextcloud, openDesk et Collabora Online restent tels quels. La passerelle DuoKey ouvre, contrôle, descelle, confie le document à l’éditeur et rechiffre chaque enregistrement ; la clé maîtresse reste dans votre HSM.
Nextcloud ne voit que du chiffré.
Les documents des dossiers protégés sont chiffrés au format DKSF en AES-256-GCM, par blocs de 64 Kio. Un serveur compromis ou un administrateur curieux ne trouve ni contenu lisible ni clé.
- L’app DuoKey dans Nextcloud ne détient elle-même aucune clé.
- Noms, tailles et partages restent visibles ; le chiffrement des noms de fichiers est prévu.
Deux contrôles avant qu’un document s’ouvre.
Nextcloud vérifie le partage, le DuoKey Cockpit vérifie le droit sur la clé du dossier. S’il en manque un, le document reste fermé, même pour un administrateur Nextcloud.
- Deux équipes, deux consoles : séparation des rôles par construction.
- Sans droit sur la clé dans le Cockpit, aucun document ne s’ouvre.
La clé maîtresse ne quitte jamais votre HSM.
La KEK se trouve dans le HSM ou le coffre de votre organisation. Chaque dossier a sa propre clé versionnée, enveloppée par la KEK ; les clés de fichier sont dérivées et jamais stockées.
- PKCS#11 générique, Securosys, Utimaco, Crypto4A, Vault, OpenBao et KMS cloud.
- Remise aux appareils et à la passerelle scellée en hybride : P-256 + ML-KEM-768.
Chaque accès est tracé.
Ouvertures, enregistrements, libérations de clé et refus arrivent dans le journal d’accès du Cockpit et peuvent être transmis à votre SIEM.
- Une preuve par utilisateur, dossier et version de clé.
- Des éléments pour les audits NIS2, RGPD, nLPD ou ISO 27001.
Clés et post-quantique
Scellement hybride, selon la BSI TR-02102-1
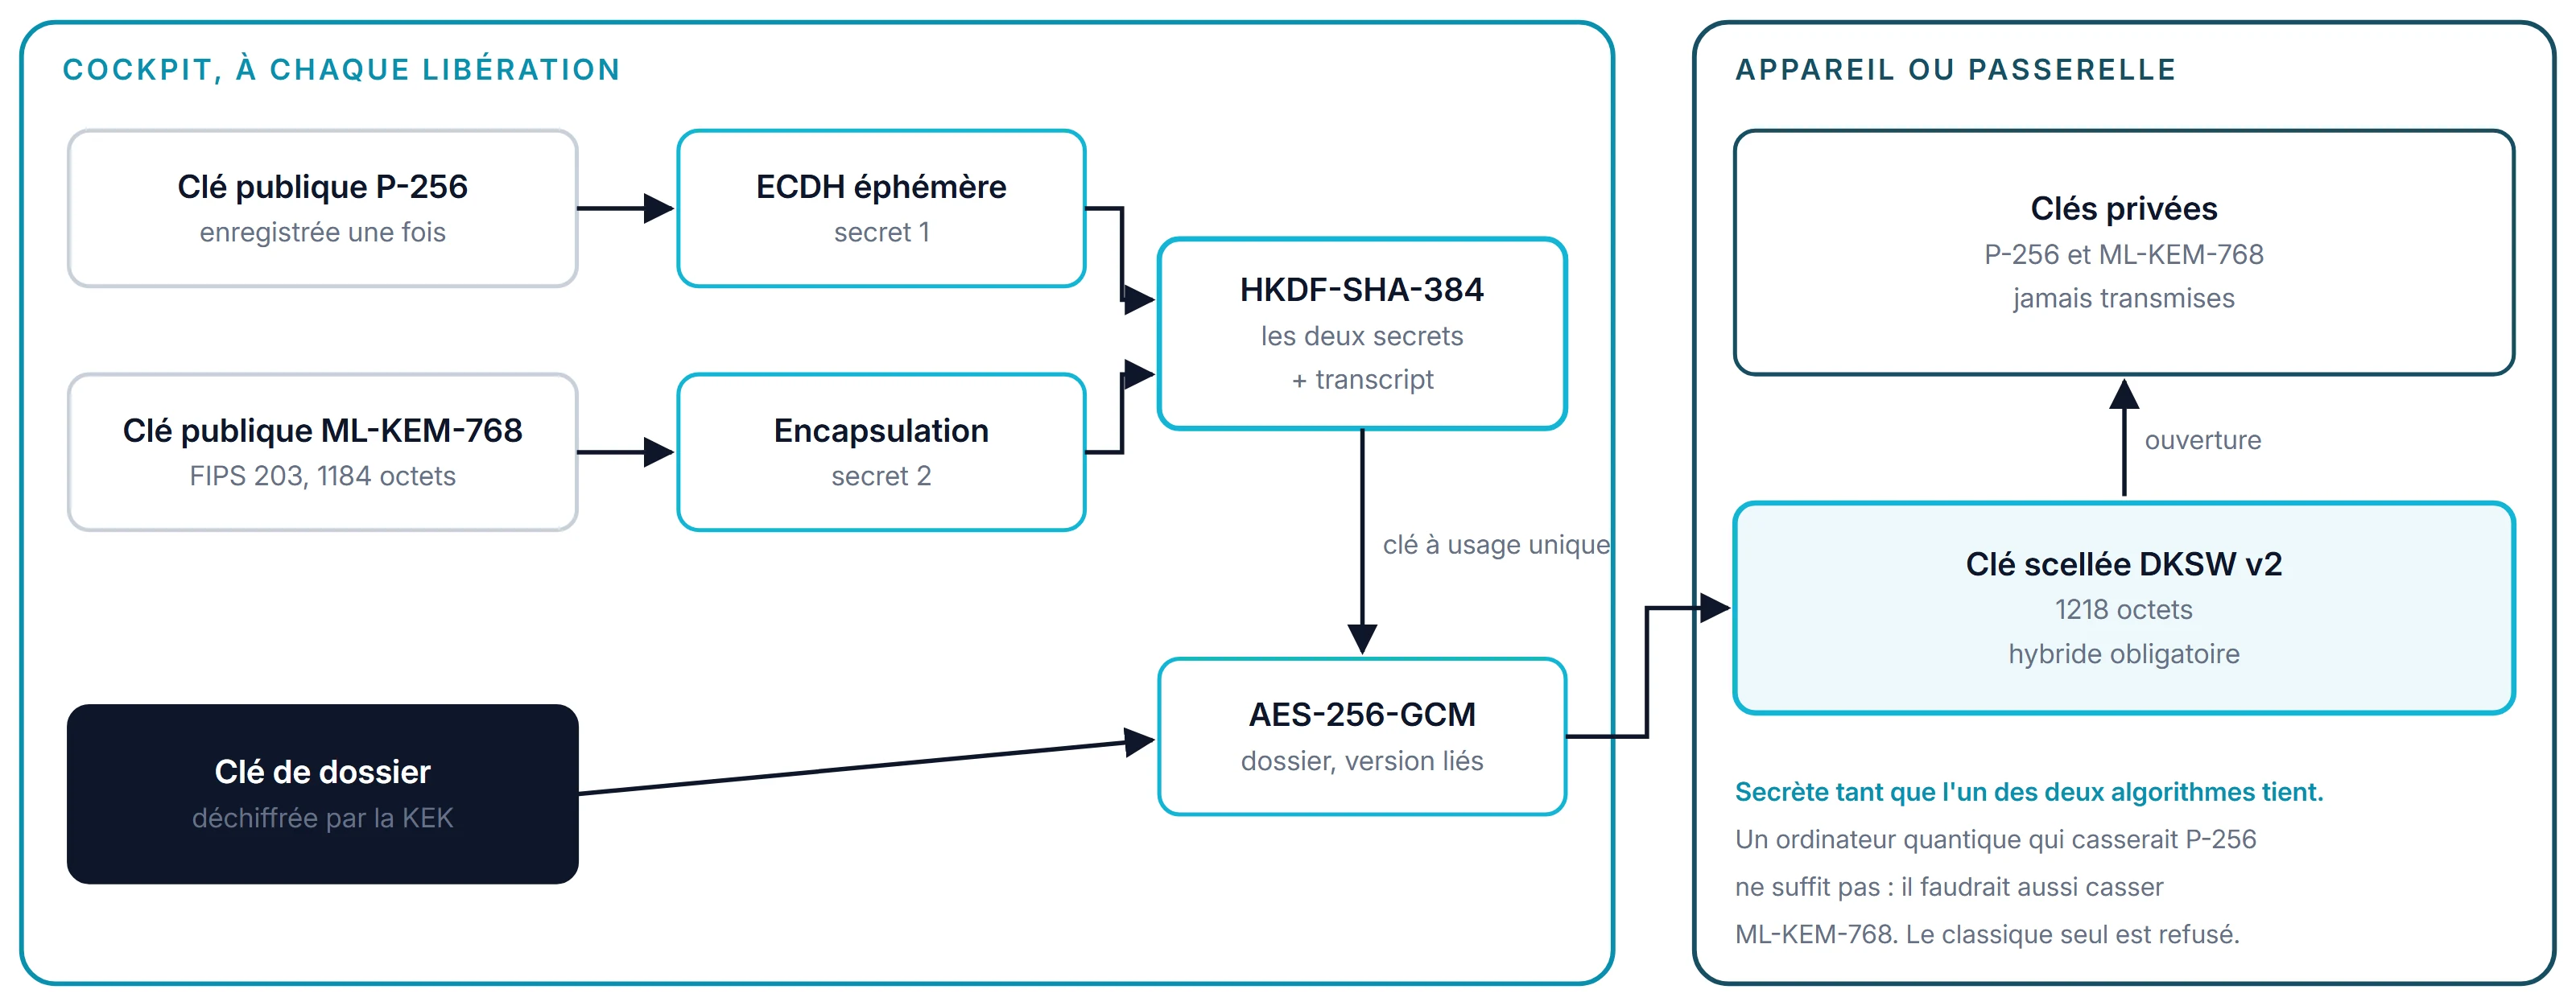
Chaque remise d’une clé de dossier à un appareil ou à la passerelle est scellée avec P-256 et ML-KEM-768. La clé dérivée reste secrète tant que l’un des deux mécanismes tient, comme le recommande le BSI allemand pour la confidentialité à long terme depuis la version 2026-01 de la TR-02102-1, en ligne avec l’ANSSI.
- KEK dans le HSM ou le coffre, elle n’en sort jamais
- Clé de dossier : 256 bits, versionnée, enveloppée par la KEK
- Clés de fichier dérivées par HKDF-SHA256, jamais stockées
- La passerelle refuse tout scellement non hybride : aucun repli sur P-256 seul
S’intègre à votre environnement openDesk
SecureFolder a été validé sur openDesk Community Edition v1.20.0, par les points de personnalisation officiels et sans modifier openDesk.
- Connexion via le Keycloak d’openDesk (OpenID Connect)
- Hôte WOPI pour Collabora Online 26.04 ; OnlyOffice partiel
- Journal d’accès transmis au SIEM
Comparatif
Community, Enterprise et SecureFolder
SecureFolder ne remplace ni Nextcloud Enterprise ni openDesk Enterprise, il les complète. L’abonnement Enterprise réduit la probabilité d’une compromission ; SecureFolder en limite les conséquences.
Éditions de Nextcloud
| Community, côté serveur | Enterprise, côté serveur | Nextcloud de bout en bout | Avec SecureFolder | |
|---|---|---|---|---|
| Où se trouve la clé | Sur le serveur, protégée par un secret d’instance (mode clé maîtresse par défaut) | Idem | Sur les appareils des utilisateurs | KEK dans le HSM de votre organisation |
| L’administrateur du serveur peut déchiffrer | Oui, en mode clé maîtresse [1] | Oui | Non | Non |
| Serveur compromis | Documents exposés [1] | Documents exposés | Chiffré seulement | Chiffré seulement |
| Coédition dans le navigateur | Oui | Oui | Non : depuis Hub 10, seulement parcourir et télécharger dans le navigateur [2] | Oui, via la passerelle |
| Noms de fichiers, aperçus, index de recherche | Non chiffrés [3] | Non chiffrés | Noms chiffrés | Noms en clair (chiffrement prévu) ; pas d’aperçus, pas d’index |
| Correctifs de sécurité | Version majeure maintenue un an [4] | Correctifs anticipés, 5 à 10 ans de support [5] | Selon l’édition | Indépendant de Nextcloud |
| Journal de chaque libération de clé et de chaque ouverture | Non | Non | Non | Oui, transmis au SIEM |
Éditions d’openDesk
| openDesk Community | openDesk Enterprise | openDesk avec SecureFolder | |
|---|---|---|---|
| Éditeur | ZenDiS, pour le ministère fédéral allemand de l’Intérieur [6] | ZenDiS | ZenDiS et DuoKey |
| Composants fichiers et bureautique | Nextcloud 33 et Collabora Online 26.04 [6] | Idem | Idem : les versions sur lesquelles la passerelle est validée |
| Support | Communauté, sans engagement de service [7] | Support avec SLA, niveaux 2 et 3 [7] | Support DuoKey pour SecureFolder |
| Clés détenues par l’organisation pour les fichiers | Non mentionné dans la documentation publique [8] | Non mentionné dans la documentation publique | Oui : KEK dans le HSM de l’organisation |
| Coédition de documents chiffrés | Non documentée | Non documentée | Oui |
- [1] Nextcloud, manuel d’administration : chiffrement côté serveur: docs.nextcloud.com/server/latest/admin_manual/configuration_files/encryption_configuration.html
- [2] Annonce de Nextcloud Hub 10 (chiffrement de bout en bout dans le navigateur): help.nextcloud.com/t/nextcloud-hub-10-your-unified-modular-digital-workspace/218337
- [3] Nextcloud, détails du chiffrement côté serveur: docs.nextcloud.com/server/latest/admin_manual/configuration_files/encryption_details.html
- [4] Nextcloud, calendrier des versions: docs.nextcloud.com/server/stable/admin_manual/release_schedule.html
- [5] Nextcloud Enterprise: nextcloud.com/enterprise/
- [6] openDesk, documentation d’exploitation : composants: docs.opendesk.eu/operations/introduction
- [7] openDesk, Enterprise Edition: docs.opendesk.eu/operations/enterprise/
- [8] openDesk, questions fréquentes: www.opendesk.eu/en/faq
Sources vérifiées du 8 au 10 novembre 2026.
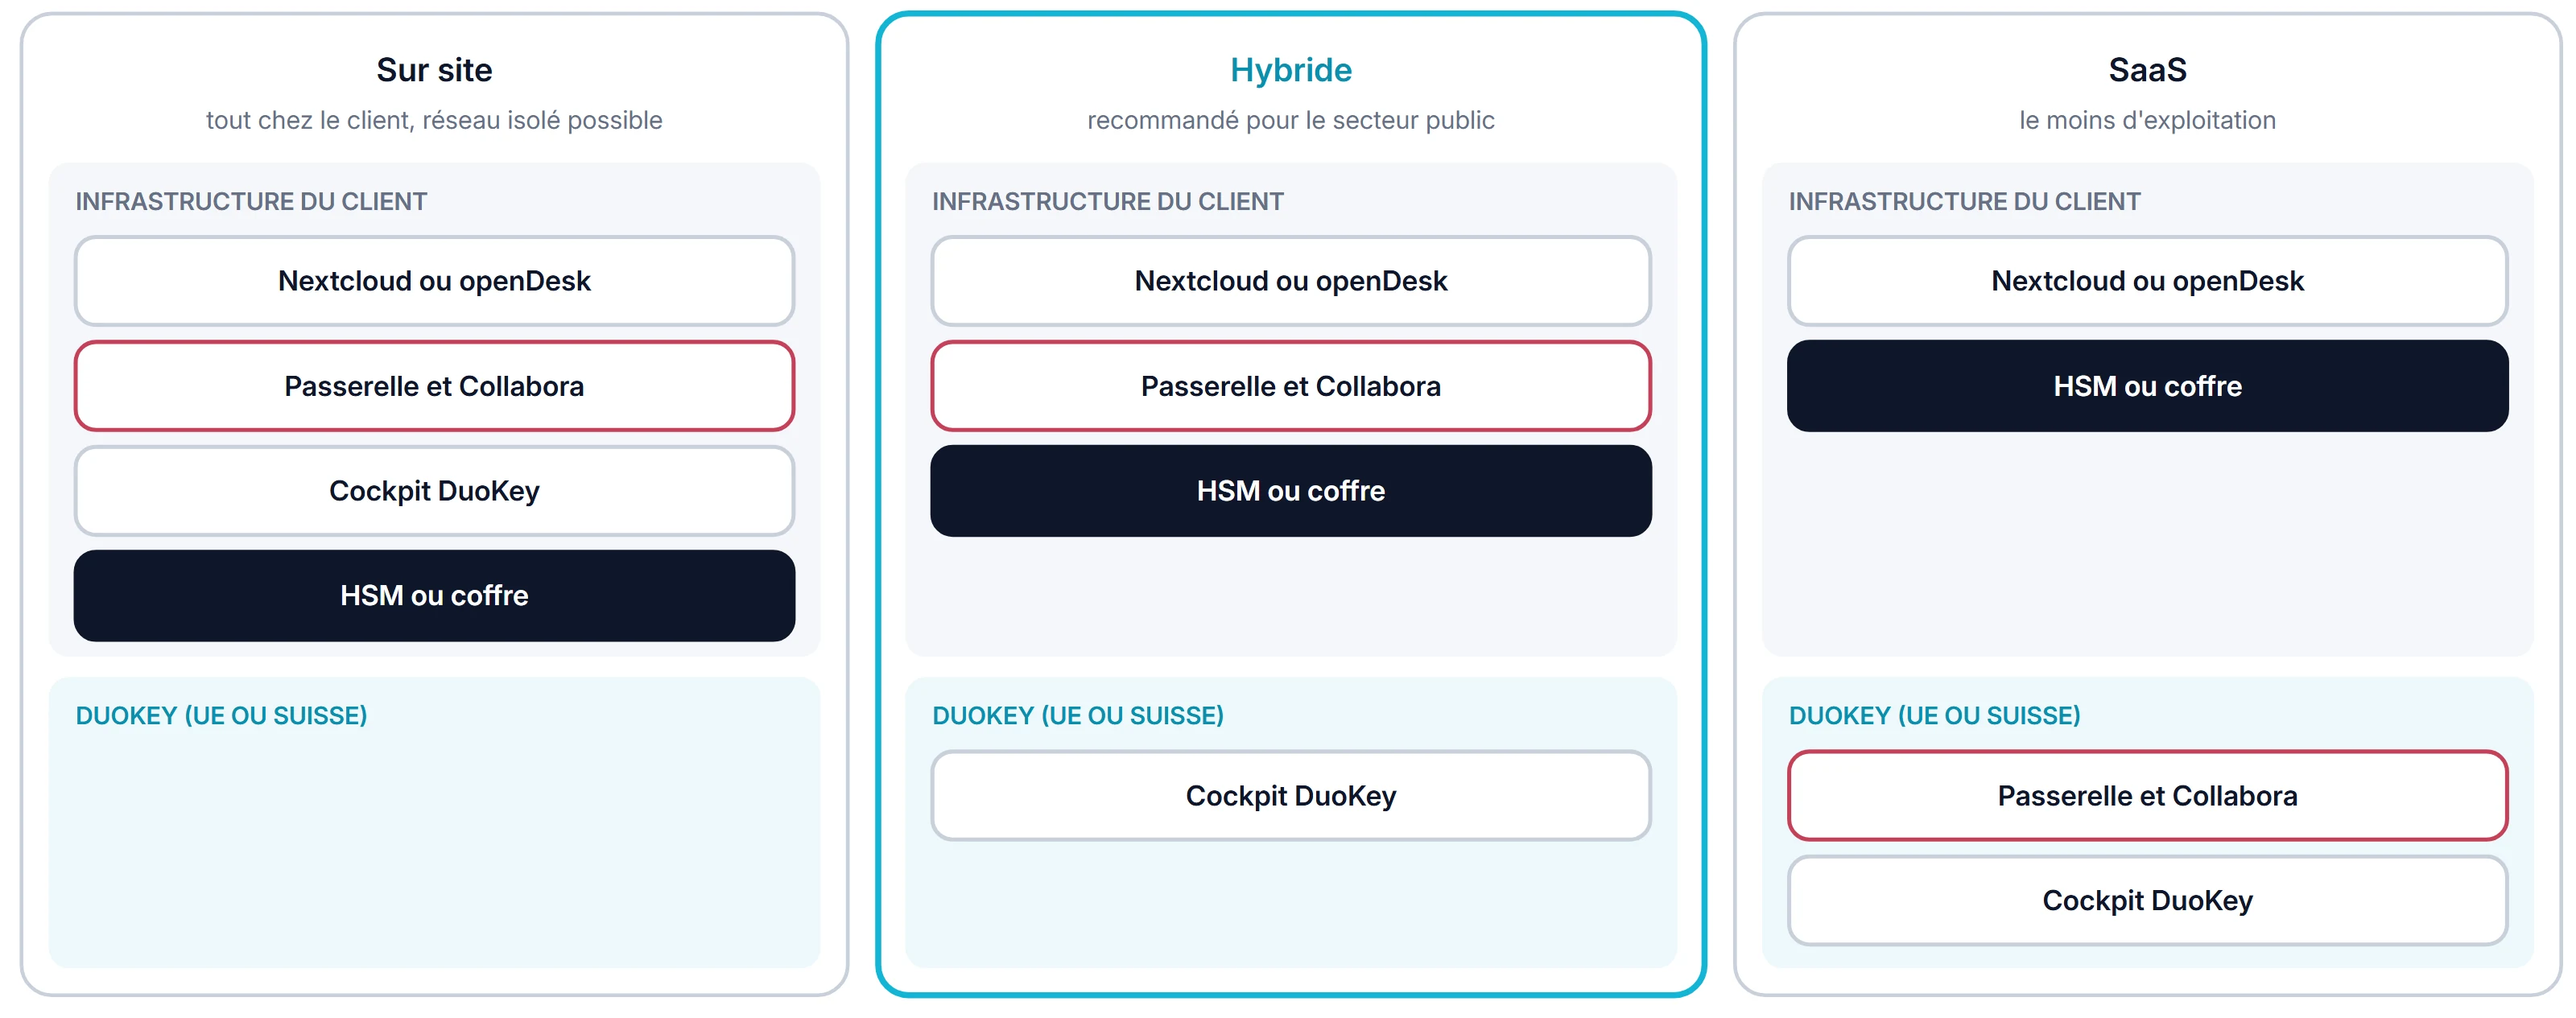
Chez vous, en hybride ou en service
Sur site et en mode hybride, DuoKey ne détient pas vos clés maîtresses. Pour chaque fonction, nous indiquons où elle en est.
| Fonction | État | Remarque |
|---|---|---|
| Format de fichier DKSF, hiérarchie des clés, scellement hybride P-256 + ML-KEM-768 | Implémenté | Bibliothèque Rust commune à l’agent et à la passerelle |
| Passerelle WOPI avec Collabora Online : ouverture, coédition, enregistrement chiffré | Implémenté | Validée sur Nextcloud 33 et Collabora Online 26.04 |
| App Nextcloud « Ouvrir avec DuoKey » | Implémenté | Nextcloud 31 à 33 |
| openDesk | Validé | openDesk CE v1.20.0, sans modifier openDesk |
| Journal d’accès dans le Cockpit, transmission au SIEM | Implémenté | |
| Agent SecureFolder pour Windows et macOS, app pour iPhone et iPad | Implémenté | |
| OnlyOffice Docs | Partiel | Protocole compatible, validation complète en attente |
| Zone d’édition SaaS par client dans une enclave matérielle | Prévu | Environnement de démo en cours |
| Hébergement en Suisse | Prévu | Chez un hébergeur suisse ou en mode hybride |
État : novembre 2026, selon le livre blanc sécurité SecureFolder v1.2.
Analyses
Guides pour votre programme
FAQ
SecureFolder, questions fréquentes
SecureFolder garde chiffrés les documents d’un dossier dans Nextcloud ou openDesk. Les clés maîtresses restent dans le HSM ou le coffre de votre organisation, et vos équipes continuent de coéditer les documents dans le navigateur avec Collabora Online.
Non. Dans les dossiers protégés, Nextcloud ne stocke que du chiffré au format DKSF et ne détient aucune clé. Le DuoKey Cockpit ne libère la clé du dossier qu’à un utilisateur qui y a droit ; un partage Nextcloud seul ne suffit pas.
Oui. La passerelle DuoKey est un hôte WOPI : Collabora Online ouvre et enregistre le document via la passerelle, qui déchiffre en mémoire et rechiffre à chaque enregistrement. Plusieurs personnes éditent le même document en même temps.
Non. SecureFolder a été validé sur openDesk Community Edition v1.20.0 (Nextcloud 33, Collabora Online 26.04, Nubus), par les points de personnalisation officiels et sans modifier openDesk. La connexion passe par le Keycloak d’openDesk.
La remise des clés de dossier aux appareils et à la passerelle est scellée en hybride, avec P-256 et ML-KEM-768, selon la recommandation de la BSI TR-02102-1 (version 2026-01). Le contenu des fichiers est chiffré en AES-256-GCM.
Le Cockpit utilise ses connecteurs existants : PKCS#11 générique, Securosys, Utimaco, Crypto4A, DuoKey HSM, HashiCorp Vault, OpenBao, Azure Key Vault, AWS KMS et Google Cloud KMS. Un HSM qualifié dans votre pays peut être utilisé via PKCS#11.
Les noms, tailles, dates et partages des fichiers, mais pas leur contenu. Le chiffrement des noms de fichiers est prévu. Les dossiers protégés n’ont ni aperçus ni index de recherche.
Vos documents dans openDesk. Vos clés chez vous.
Nous vous montrons SecureFolder avec Nextcloud, openDesk et Collabora Online, si vous le souhaitez dans votre propre environnement de test.
Comment ça marche
Le chiffrement sort de Nextcloud, la collaboration reste
Une passerelle DuoKey écrite en Rust se place, en tant qu’hôte WOPI, entre Nextcloud et Collabora Online. Elle obtient la clé du dossier auprès du Cockpit pour un utilisateur autorisé, déchiffre en mémoire et rechiffre à chaque enregistrement. Sur les appareils, l’agent SecureFolder fait de même pour les applications locales.