PHP2Shell im Oktober, Java4Shell am 17. November, Nginx2Shell am 18. November: Die dritte kritische Lücke innerhalb weniger Wochen trifft diesmal keinen Anwendungsserver, sondern das Bauteil davor. NGINX ist bei vielen Dateiplattformen, Webmails und Kubernetes-Clustern die Eingangstür: Es nimmt jede Verbindung an, beendet die TLS-Verschlüsselung und leitet weiter.
Dieser Artikel erklärt, was die Lücke bedeutet, was ein kompromittierter Proxy sehen kann, und was er nicht sehen kann, wenn die Schlüssel woanders liegen.
Was bekannt ist
Nginx2Shell fasst zwei Fehler im HTTP/2-Modul von NGINX zusammen [1][2]:
- CVE-2026-123007, ein Speicherfehler in der HTTP/2-Flusssteuerung. Betroffen ist NGINX Open Source 1.9.5 bis 1.31.8, sobald HTTP/2 aktiv ist, auch wenn NGINX nur statische Dateien über HTTPS ausliefert. Ein öffentlicher Proof of Concept ist verfügbar.
- CVE-2026-123633, ein Use-after-free im HTTP/2-Verbindungsaufbau, betroffen 1.19.7 bis 1.31.8, wenn NGINX als Reverse Proxy an eine Anwendung weiterleitet.
Beide erlauben nach Angaben der Forscher Codeausführung ohne Anmeldung; CVSS 4.0 jeweils 9.2. Korrigiert ist in NGINX 1.30.7 und 1.31.9 vom 18. November 2026. Bestätigte Angriffe waren zum Zeitpunkt der Veröffentlichung nicht bekannt [1].
Ein Punkt verdient besondere Aufmerksamkeit: Produkte, die NGINX mitbringen, bleiben betroffen, bis sie selbst aktualisiert sind. Der verbreitete Kubernetes-Ingress-Controller kubernetes/ingress-nginx ist archiviert und erhält keine Korrektur mehr [1].
Warum der Reverse Proxy besonders ist
Ein Angreifer auf dem Dateiserver sieht, was auf dem Server liegt. Ein Angreifer auf dem Reverse Proxy sieht, was durch ihn hindurchgeht, und zwar nach der TLS-Entschlüsselung:
- Anmeldungen und Sitzungs-Cookies aller Benutzer,
- Dateien, die hoch- und heruntergeladen werden,
- E-Mails, die in der Webmail gelesen werden,
- den Inhalt von Dokumenten, die gerade im Browser bearbeitet werden.
Und er sitzt vor jeder Anwendung zugleich: Nextcloud, OpenCloud, Webmail, Collabora und oft der Identitätsanbieter laufen hinter demselben Proxy.
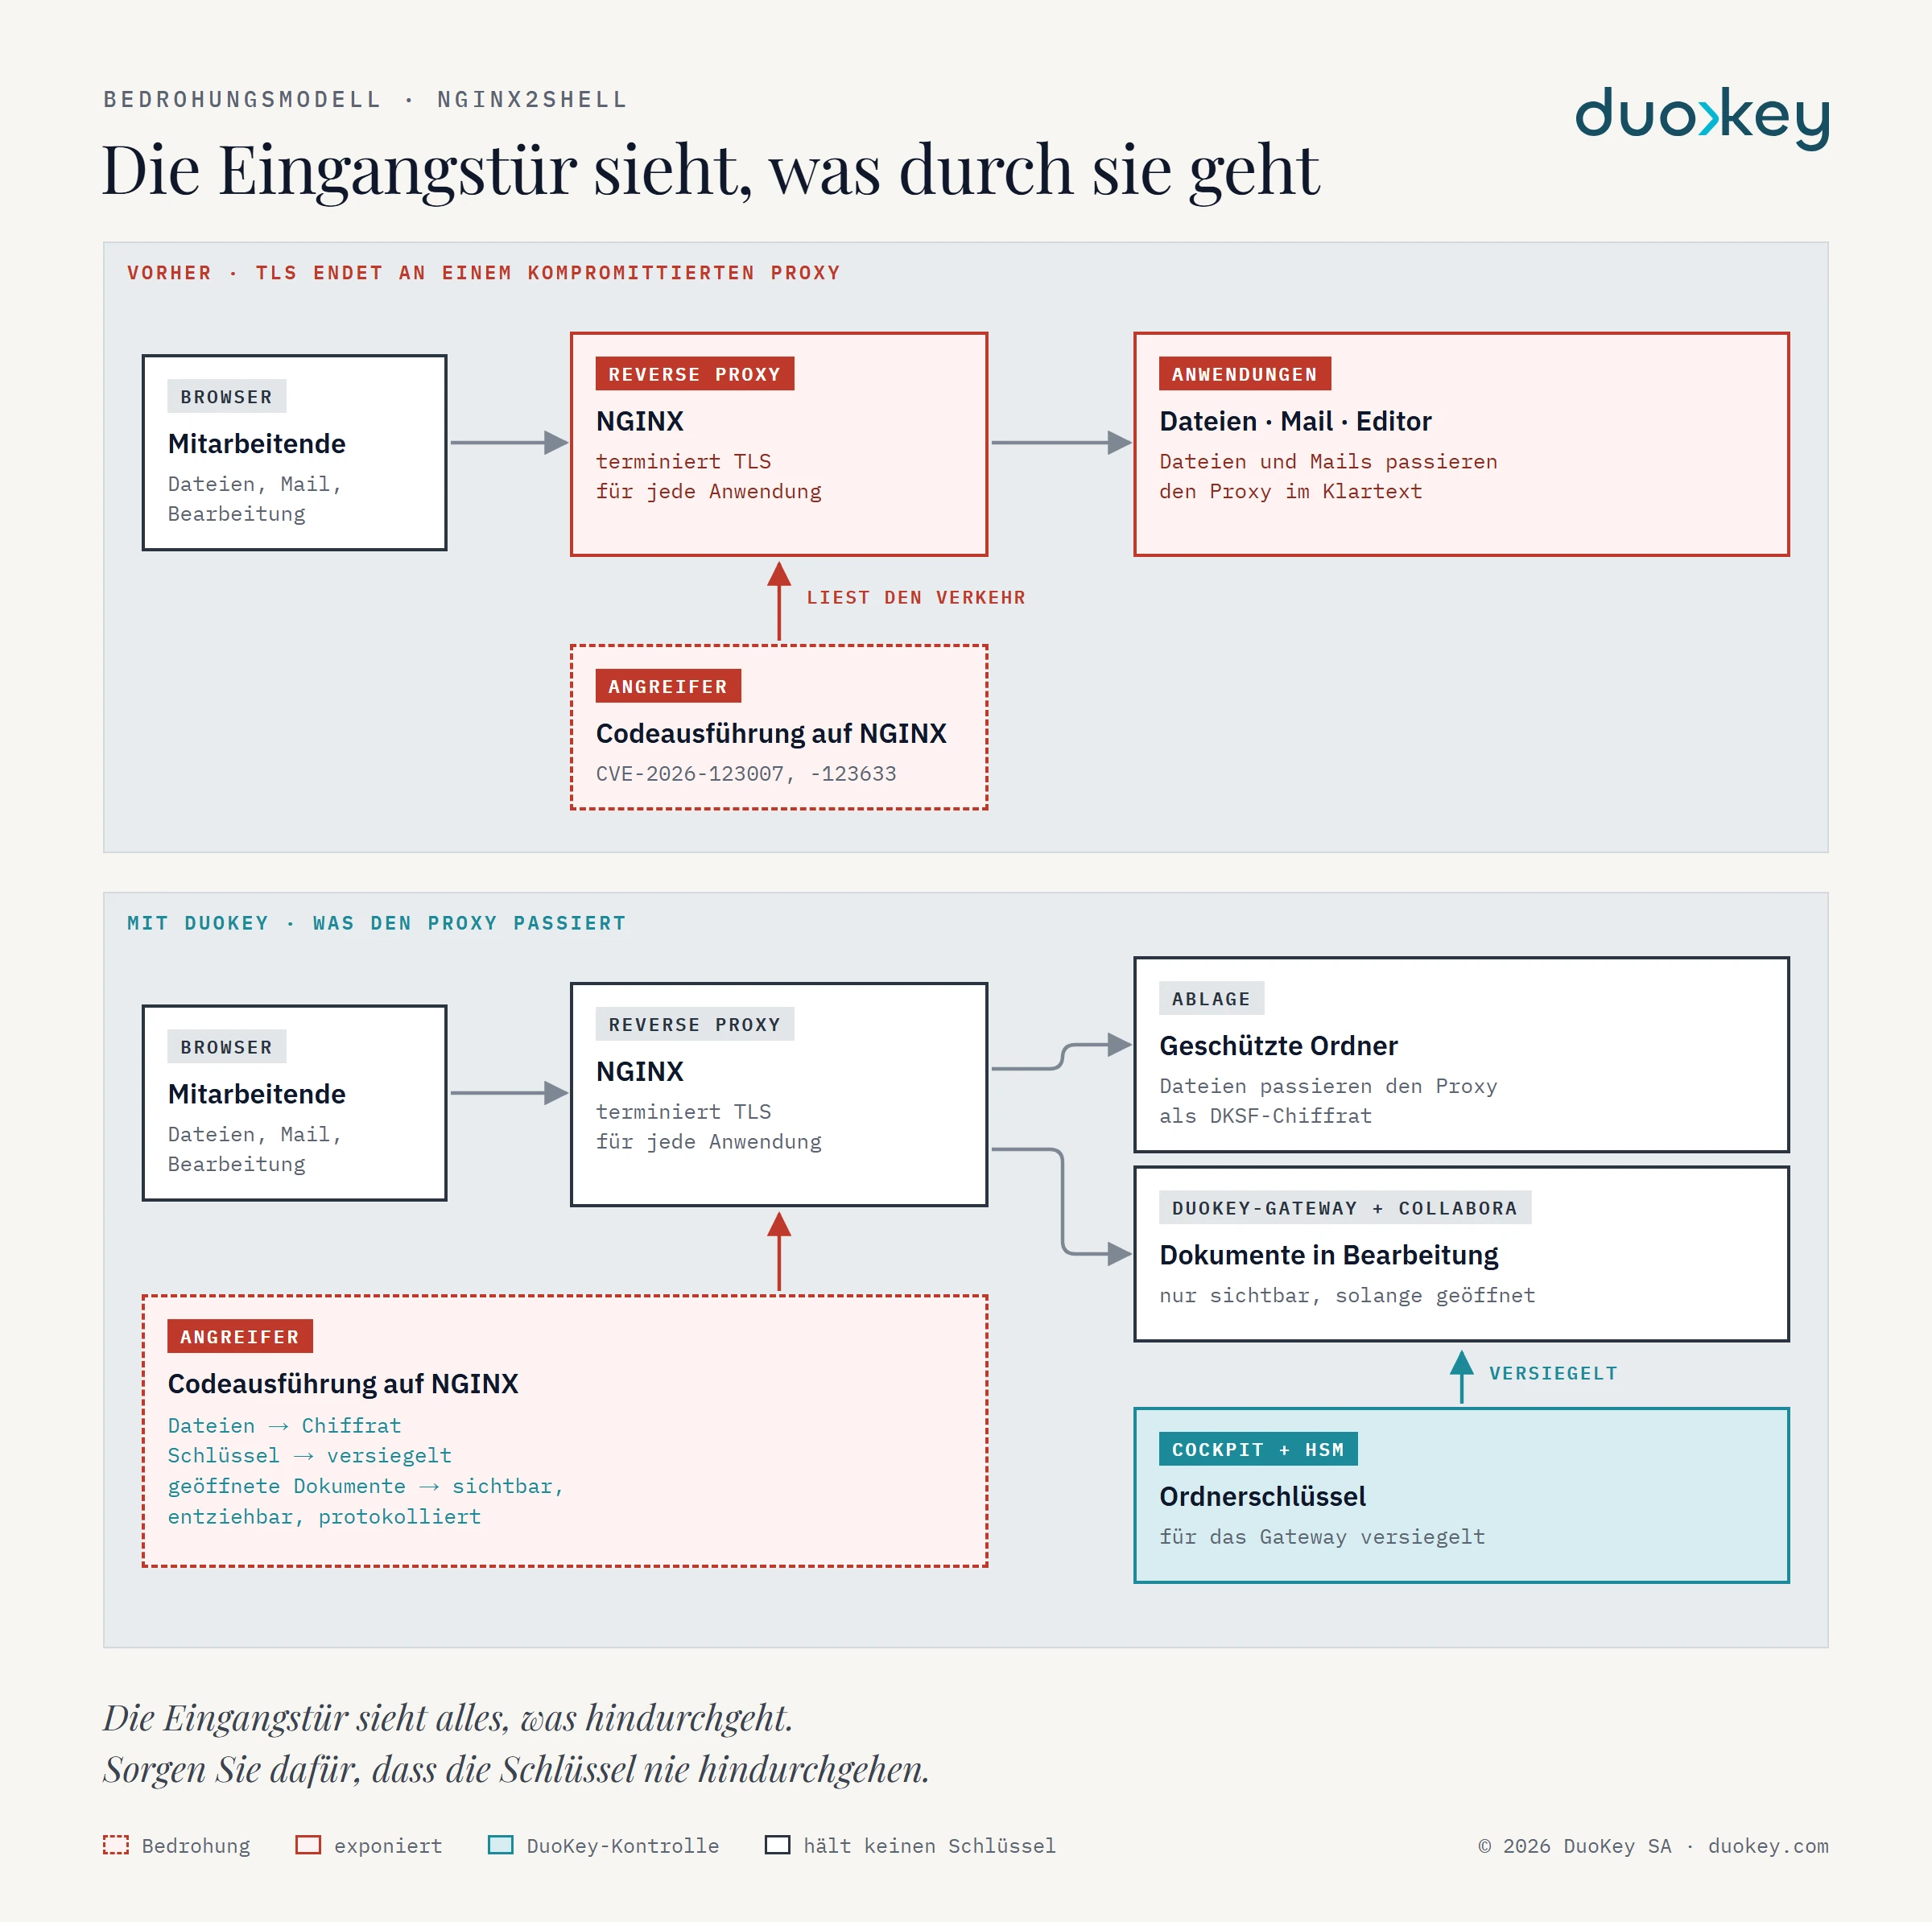
Was ein kompromittierter Proxy mit DuoKey nicht sieht
- Dateien in geschützten Ordnern. Mit SecureFolder und Secure OpenCloud liegen sie als DKSF-Chiffrat auf der Plattform. Synchronisation, Download und Freigaben transportieren genau dieses Chiffrat: Der Proxy sieht unlesbare Daten.
- Die Schlüssel. Ordnerschlüssel gehen vom DuoKey Cockpit an das Gateway, hybrid versiegelt mit P-256 und ML-KEM-768. Selbst wenn diese Verbindung durch denselben Proxy läuft, kann er den Schlüssel nicht öffnen. Der Hauptschlüssel verlässt das HSM nie.
- Gespeicherte Postfächer. Mit Secure Open-Xchange liegen Postfächer verschlüsselt; ein Proxy-Angreifer kommt nicht an den Speicher.
Was er sieht, sagen wir offen: Dokumente, die während der Kompromittierung im Editor geöffnet werden, und E-Mails, die in dieser Zeit in der Webmail gelesen werden. Dafür gibt es das Journal: Es zeigt, welche Ordnerschlüssel wann an wen freigegeben wurden, und ein Entzug im Cockpit wirkt bei der nächsten Anfrage. Der Schaden wird begrenzt und nachvollziehbar, statt die gesamte Ablage zu umfassen.
Checkliste für die nächsten Tage
- NGINX auf 1.30.7 oder 1.31.9 aktualisieren, NGINX Plus auf die Fassungen des Herstellers. Den Dienst neu starten, nicht nur neu laden: Beim Reload läuft der alte Master-Prozess weiter [2].
- Bis zum Update HTTP/2 abschalten (
http2 off; ab NGINX 1.25.1, sonst http2 aus der listen-Direktive entfernen). Achtung: Das schützt nicht vor den weiteren NGINX-Lücken derselben Veröffentlichung [3].
- Eingebettete NGINX finden: Container-Images, OpenResty, Ingress-Controller, Appliances. Wer kubernetes/ingress-nginx einsetzt, braucht einen Migrationsplan.
- Sitzungsgeheimnisse rotieren und Anmeldungen erzwingen, wenn ein Proxy möglicherweise betroffen war.
- Den Proxy vor Gateway und Collabora von dem vor der übrigen Plattform trennen, damit eine Lücke nicht alles auf einmal erreicht.
- Prüfen, welche Dokumente heute im Klartext auf Ihren Servern und durch Ihren Proxy gehen, und für die vertraulichen davon die Schlüssel herausnehmen.
Für den letzten Punkt testen Sie Secure OpenCloud, SecureFolder oder Secure Open-Xchange mit uns in Ihrer eigenen Umgebung.
Quellen
- JFrog Security Research, Nginx2Shell: All You Need to Know About CVE-2026-123007 and CVE-2026-123633, 18. November 2026. research.jfrog.com
- Previdian, Remote code execution in NGINX HTTP/2 (CVE-2026-123633, CVE-2026-123007), 18. November 2026. nginx2shell.com
- nginx.org, nginx security advisories. nginx.org