Ein Bauamt arbeitet mit einem Planungsbüro an einem Schulhaus, eine Stadtverwaltung bereitet mit mehreren Ämtern eine Vorlage vor, ein Kanton sammelt Unterlagen zu einem Beschaffungsverfahren. Solche Vorhaben leben in gemeinsamen Ablagen, und OpenCloud ist dafür eine schlanke, quelloffene Plattform mit Projektbereichen. Sobald darin Bürgerdaten, Personalunterlagen oder Angebote von Firmen liegen, stellt sich dieselbe Frage wie überall: Wer kann sie lesen?
Ob OpenCloud im eigenen Rechenzentrum oder bei einem IT-Dienstleister läuft: Wer die Plattform betreibt, kommt an die gespeicherten Dateien. Das ist im Alltag selten ein Problem, aber genau dafür gibt es Datenschutzprüfungen. Ein Administrator mit zu weiten Rechten, ein kompromittierter Server oder eine Anordnung an den Dienstleister reichen aus.
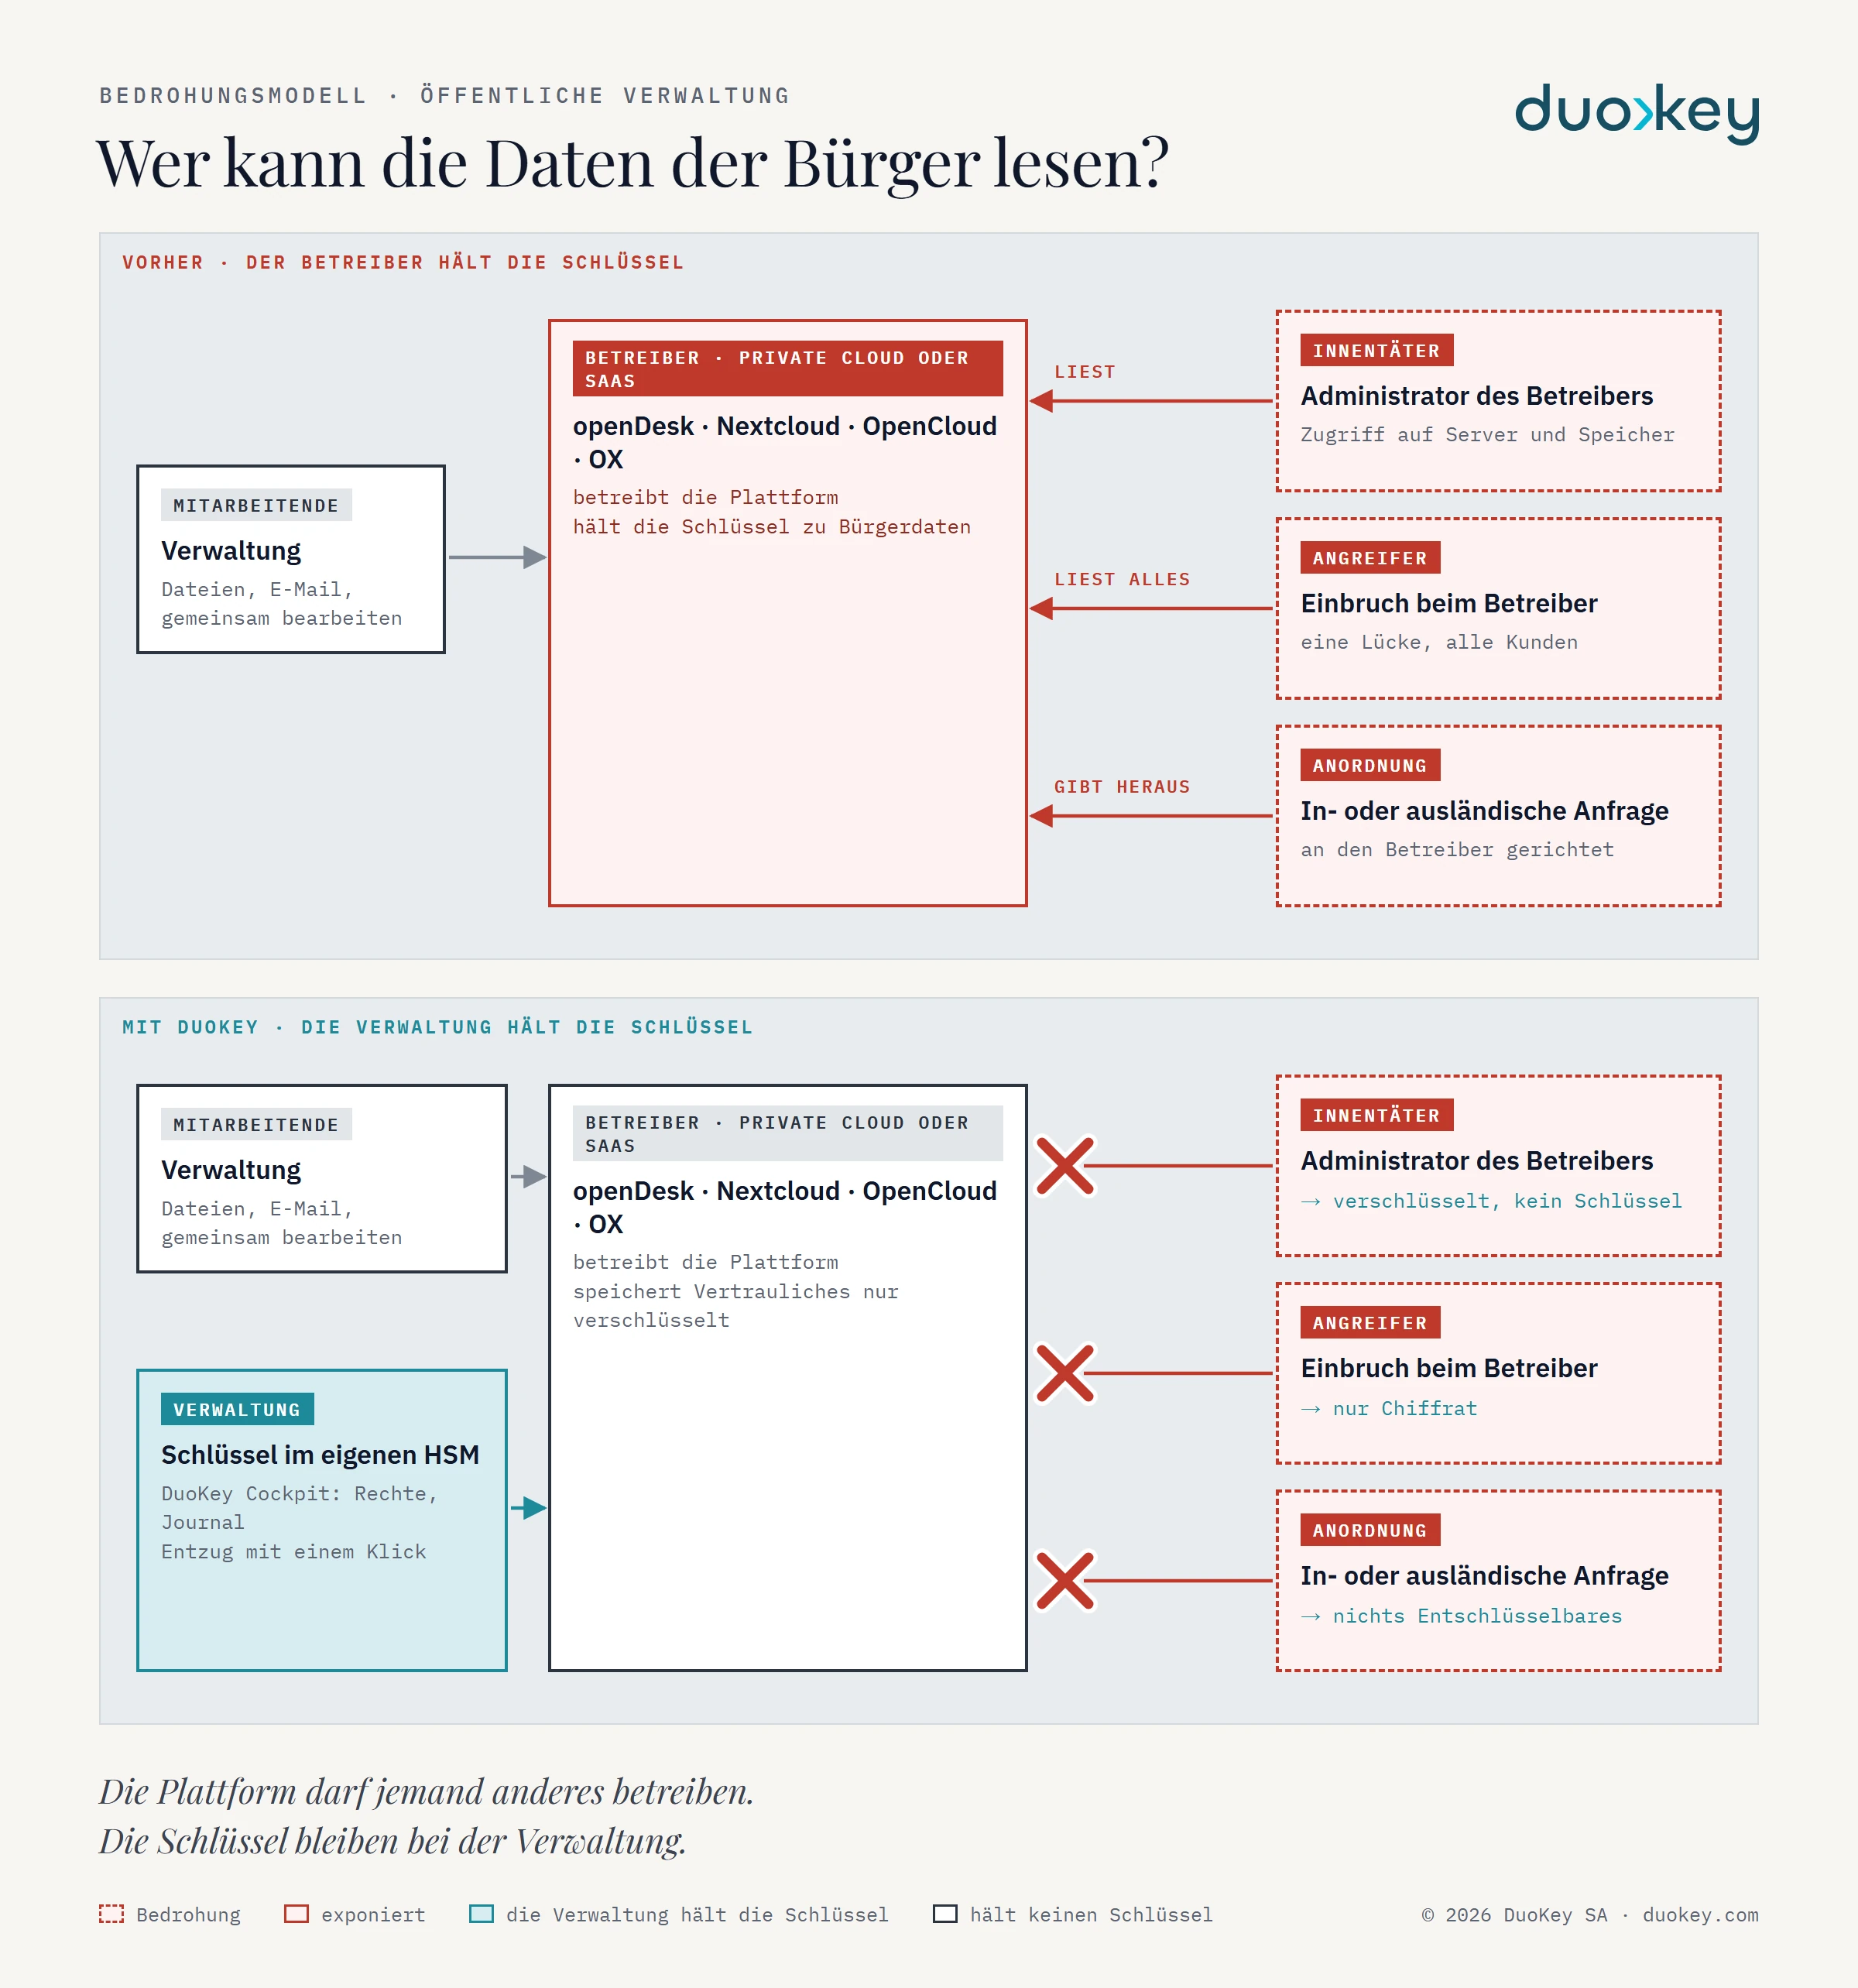
So funktioniert DuoKey Secure OpenCloud, einfach erklärt
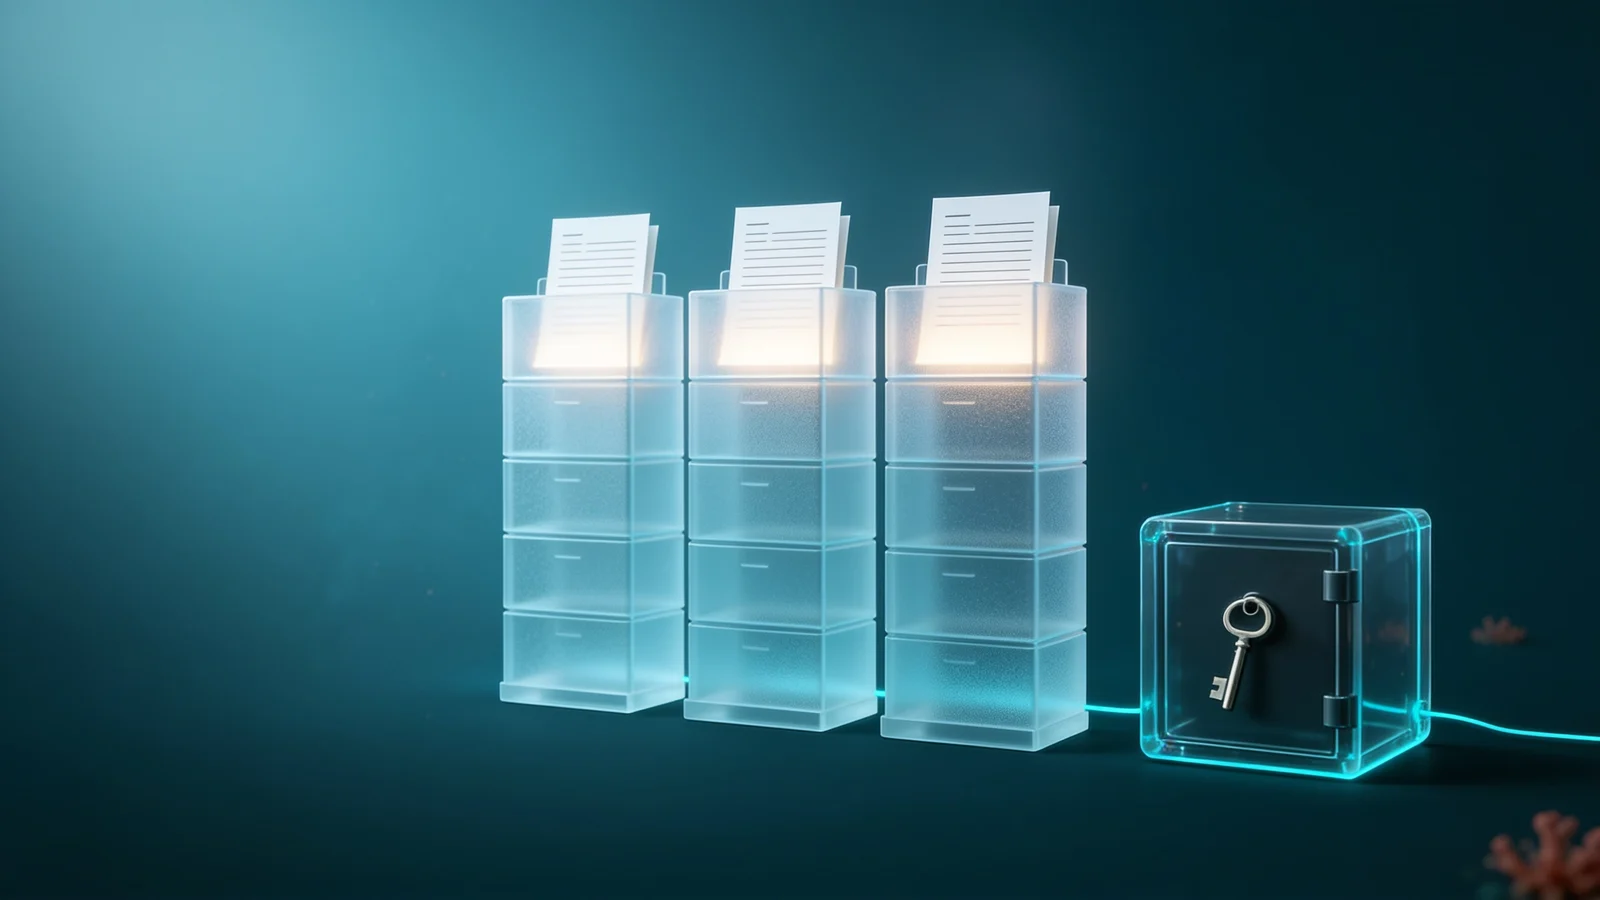
- Ein geschützter Projektbereich. Dokumente darin liegen in OpenCloud nur verschlüsselt.
- Der Schlüssel bleibt bei Ihnen. Er liegt im HSM oder Tresor der Verwaltung; das DuoKey Cockpit legt fest, wer ihn nutzen darf.
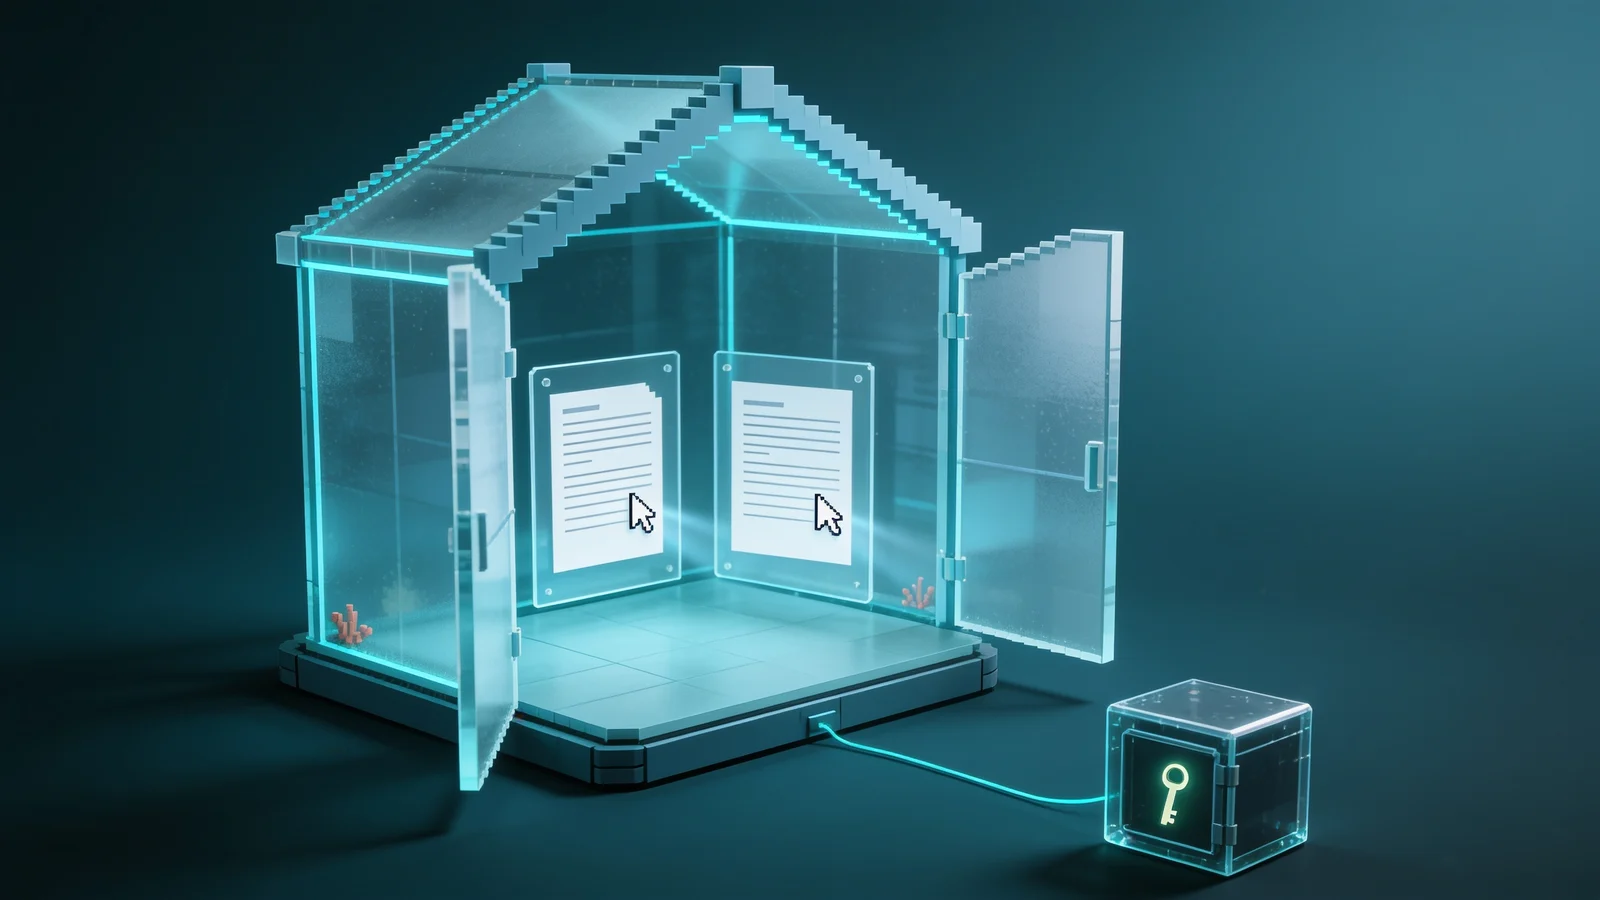
- Gemeinsam arbeiten. Mitarbeitende wählen „Mit DuoKey öffnen“ und bearbeiten das Dokument gemeinsam in Collabora Online, mehrere Personen gleichzeitig. Entschlüsselt wird nur während der Bearbeitung, im Arbeitsspeicher.
Zwei unabhängige Prüfungen schützen jedes Dokument: OpenCloud prüft die Mitgliedschaft im Projektbereich, das Cockpit das Recht auf den Schlüssel. Fehlt eines davon, bleibt das Dokument zu.
Was das für Ihre Pflichten bedeutet
- Angemessene Sicherheit. DSGVO Art. 32 nennt die Verschlüsselung ausdrücklich; das Schweizer DSG verlangt in Art. 8 eine dem Risiko angemessene Datensicherheit.
- Dienstleister. Wer OpenCloud betreiben lässt, bleibt verantwortlich (DSGVO Art. 28, DSG Art. 9). Ein Dienstleister ohne Schlüssel ist in dieser Beurteilung ein deutlich kleineres Risiko.
- Datenpannen. Waren die Daten verschlüsselt und der Schlüssel nicht betroffen, kann die Benachrichtigung der Betroffenen nach DSGVO Art. 34 Abs. 3 entfallen.
- Amtsgeheimnis und Vergabeunterlagen. Ein Betreiber ohne Schlüssel erhält keine Kenntnis von Inhalten.
- Nachweis. Jede Schlüsselfreigabe steht im Zugriffsjournal des Cockpits: wer, wann, welcher Bereich.
Kein Produkt macht eine Verwaltung allein gesetzeskonform. Secure OpenCloud liefert eine Maßnahme, die Sie in Ihrer Datenschutz-Folgenabschätzung belegen können.
Die Grenzen, offen gesagt
Gemeinsames Bearbeiten in derselben Sitzung funktioniert in Projektbereichen; bei einzelnen Freigaben öffnen Absender und Empfänger getrennte Sitzungen. Dateinamen, Größen und Freigaben bleiben für OpenCloud sichtbar, Vorschauen und Volltextsuche gibt es in geschützten Bereichen nicht. Die Verfügbarkeit Ihrer Schlüssel gehört in Ihre Notfallplanung.
Jetzt testen
Sie betreiben OpenCloud oder planen es? Testen Sie DuoKey Secure OpenCloud mit uns in Ihrer eigenen Umgebung, auf einem Projektbereich mit Ihren Schlüsseln.
Quellen
- Datenschutz-Grundverordnung (EU) 2016/679, Art. 28, 32 und 34. eur-lex.europa.eu
- Bundesgesetz über den Datenschutz (DSG), Art. 8 und 9. fedlex.admin.ch