openDesk bündelt Dateien, E-Mail, Kalender, Videokonferenz und gemeinsames Bearbeiten in einem souveränen Arbeitsplatz. Kaum eine Gemeinde betreibt das alles selbst: openDesk kommt als Dienst eines Anbieters oder aus der Private Cloud eines öffentlichen IT-Dienstleisters. Das ist vernünftig. Es verschiebt aber eine Frage, die jede Datenschutzbeauftragte stellt: Wenn ein anderer den Arbeitsplatz betreibt, wer kann dann die Daten der Bürgerinnen und Bürger lesen?
Betrieb ist nicht dasselbe wie Zugriff
Wer openDesk betreibt, hat Zugang zu den Servern, den Datenbanken und den Speichern. Ohne zusätzliche Maßnahme liegen die Schlüssel, mit denen Dateien und Postfächer geschützt werden, ebenfalls dort. Der Betreiber kann also technisch lesen, selbst wenn er es vertraglich nicht darf. Dasselbe gilt für einen Angreifer, der in seine Systeme eindringt, und für eine Anordnung, die an ihn gerichtet ist.
Die Lösung ist, Betrieb und Zugriff zu trennen: Der Anbieter betreibt die Plattform, die Verwaltung hält die Schlüssel.
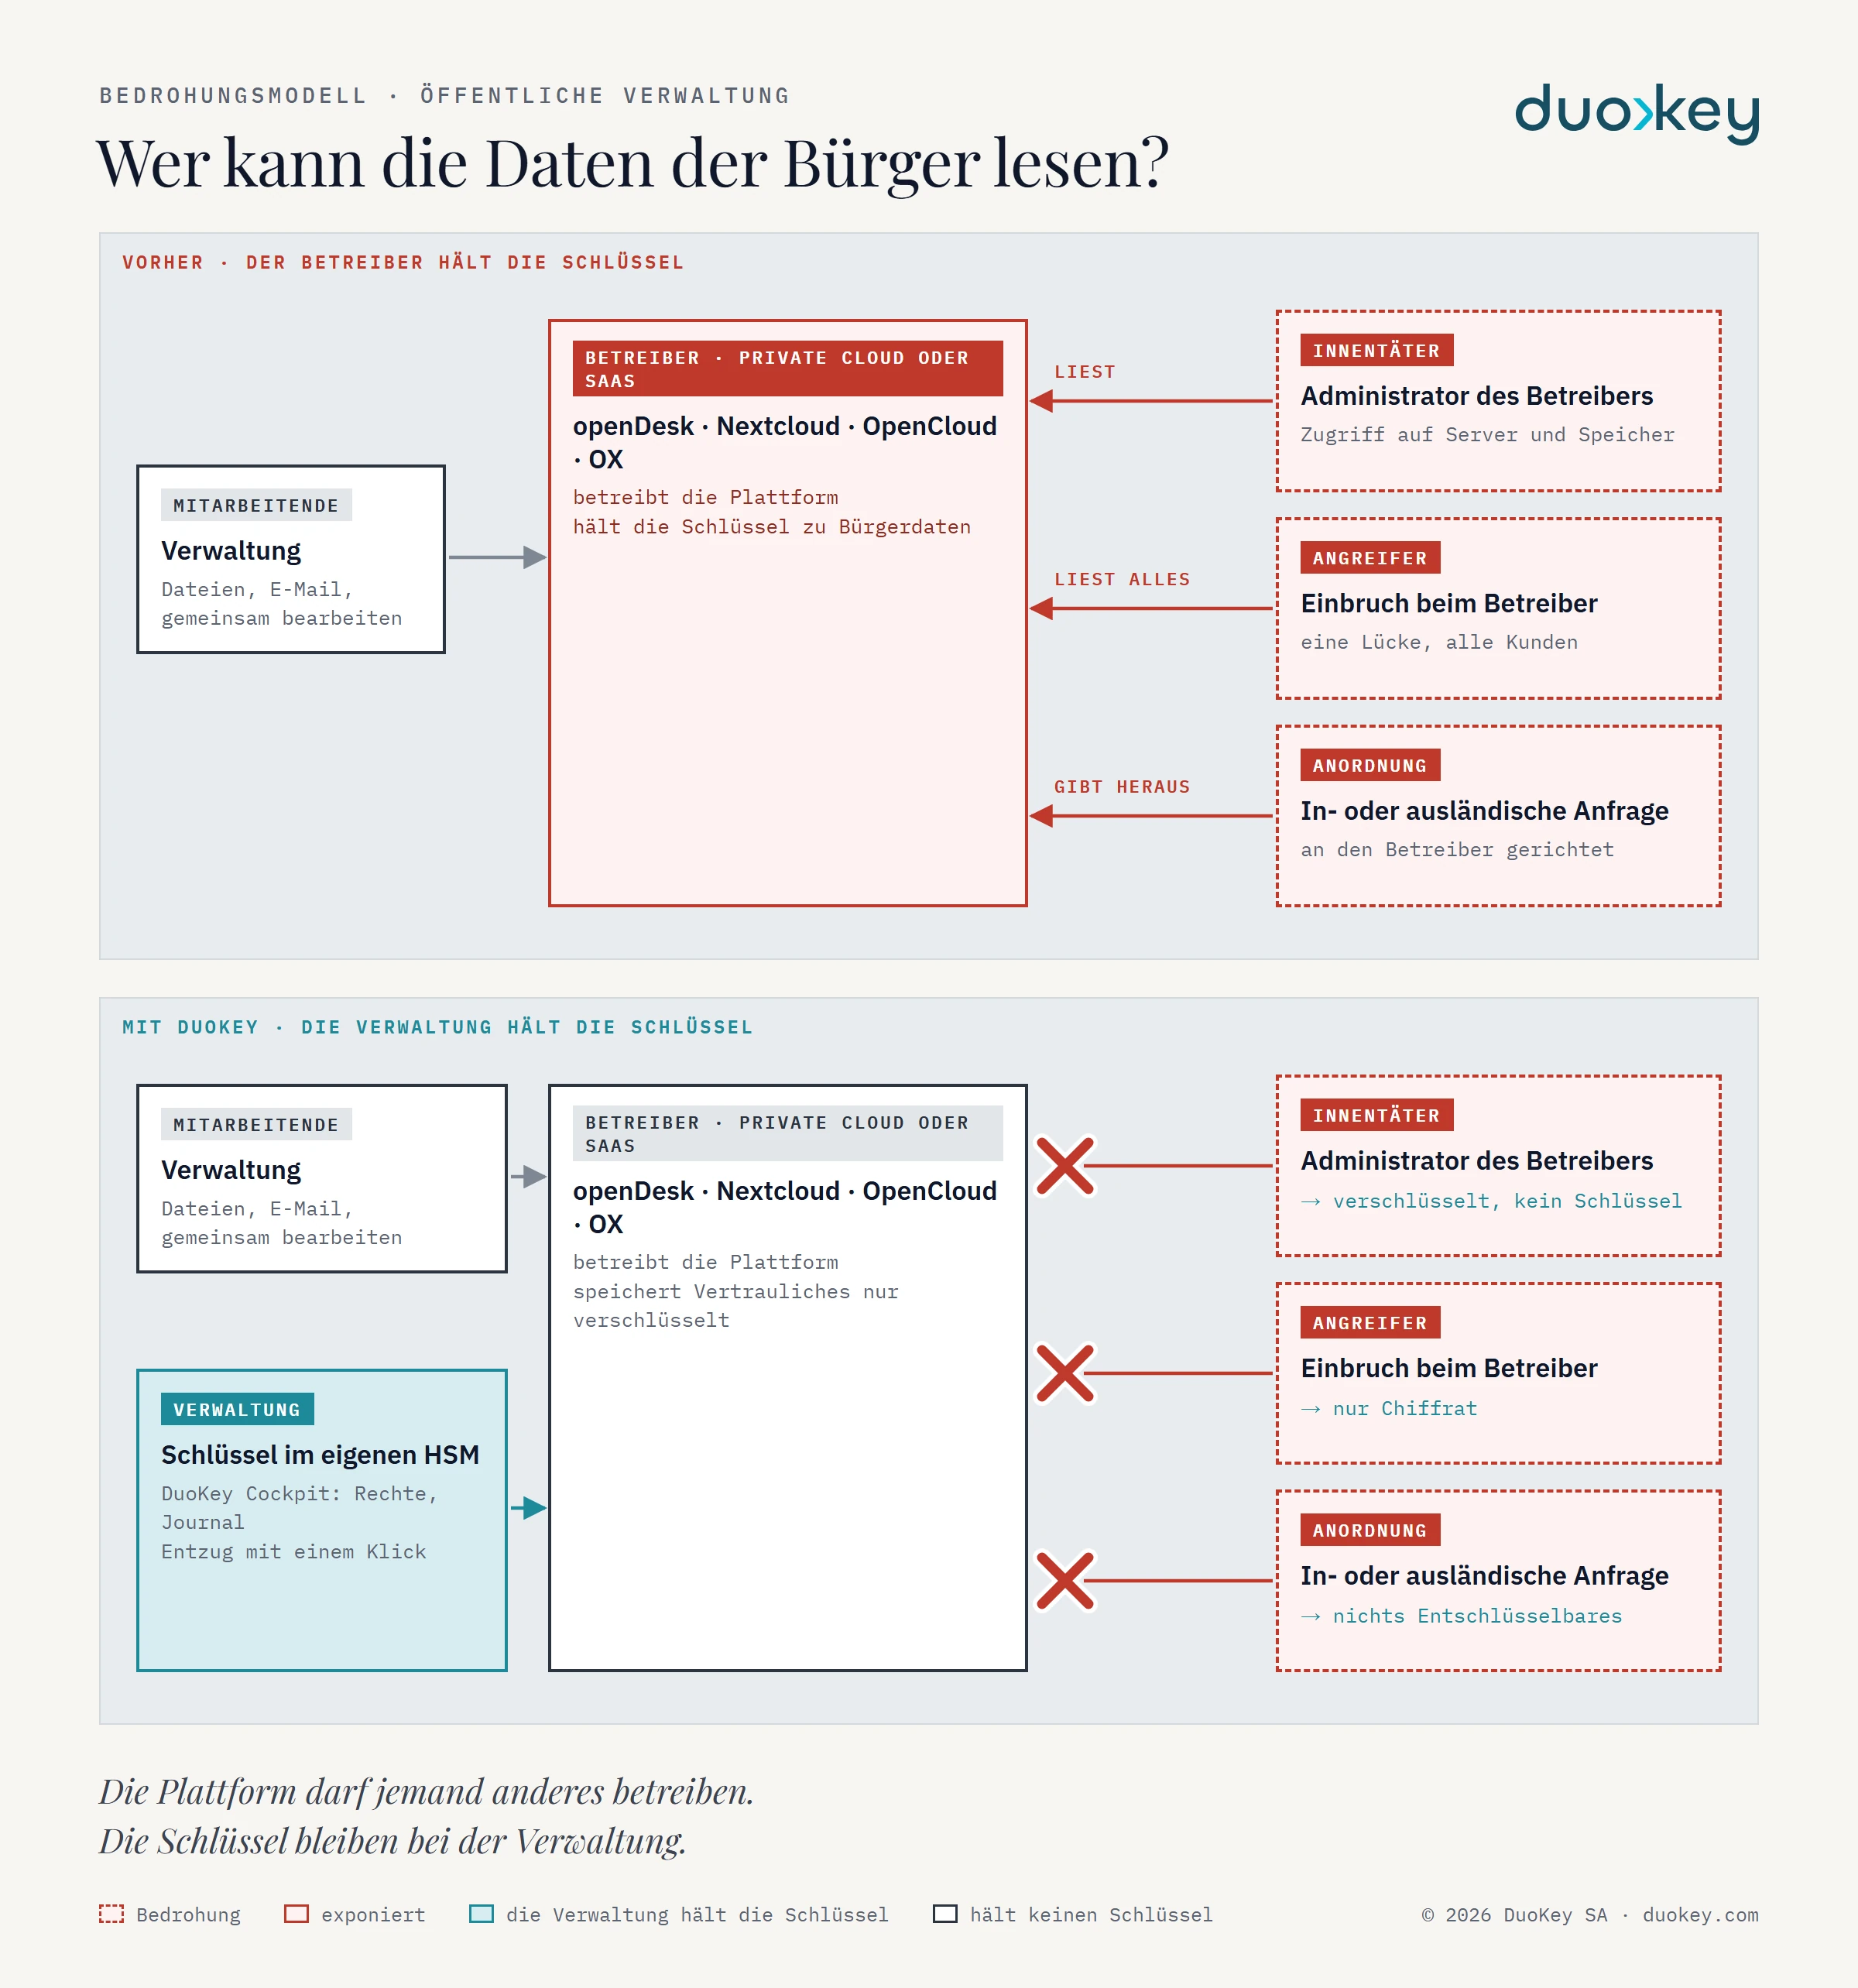
Was DuoKey in openDesk schützt
- Dokumente. Mit DuoKey SecureFolder liegen vertrauliche Ordner in der Dateiablage von openDesk nur verschlüsselt. Mitarbeitende öffnen und bearbeiten sie weiterhin gemeinsam im Browser mit Collabora Online.
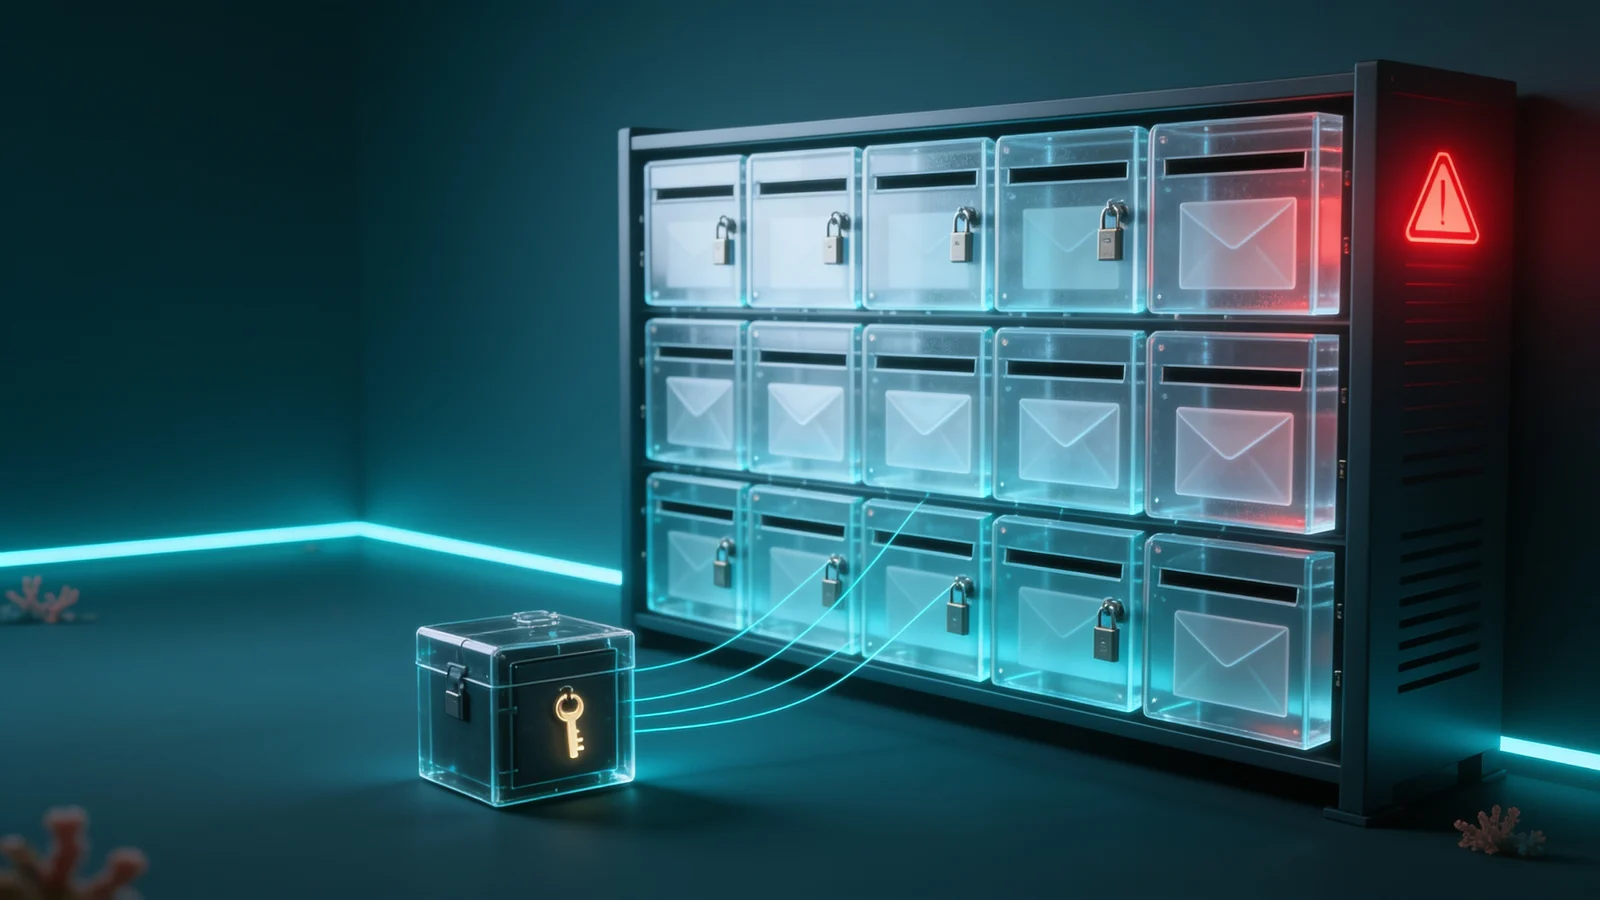
- E-Mail. Mit DuoKey Secure Open-Xchange kommen die Schlüssel der E-Mail aus dem DuoKey Cockpit: der Hauptschlüssel von OX Guard, die S/MIME-Schlüssel und ein Schlüssel je Postfach.
- Ein Ort für alle Schlüssel. Das DuoKey Cockpit verwaltet Rechte und protokolliert jede Freigabe; der Hauptschlüssel liegt im HSM oder Tresor der Verwaltung.
Was das für Ihre Pflichten bedeutet
- Verantwortung bleibt bei Ihnen. Wer openDesk bezieht, bleibt für die Bürgerdaten verantwortlich und muss einen Anbieter mit ausreichenden Garantien wählen (DSGVO Art. 28, DSG Art. 9). Ein Anbieter, der die Daten nicht lesen kann, ist in dieser Beurteilung ein deutlich kleineres Risiko.
- Angemessene Sicherheit. DSGVO Art. 32 nennt die Verschlüsselung ausdrücklich als Maßnahme; das Schweizer DSG verlangt in Art. 8 eine dem Risiko angemessene Datensicherheit.
- Datenpannen. Waren die betroffenen Daten verschlüsselt und der Schlüssel nicht betroffen, kann die Benachrichtigung der Betroffenen nach DSGVO Art. 34 Abs. 3 entfallen.
- Amtsgeheimnis und Zugriffe von außen. Ein Anbieter ohne Schlüssel kann weder versehentlich noch auf Anordnung Inhalte herausgeben, die er nicht lesen kann.
- NIS2. Für Verwaltungen im Geltungsbereich zählen Kryptografie und die Sicherheit der Lieferkette zu den geforderten Maßnahmen.
Kein Produkt macht eine Verwaltung allein gesetzeskonform. DuoKey liefert eine Maßnahme, die Sie belegen können: Schlüssel bei Ihnen, Journal im Cockpit.
Drei Betriebsmodelle
- Selbst betrieben. openDesk, Cockpit und HSM in Ihrem Rechenzentrum.
- Hybrid. Ein Anbieter betreibt openDesk; das HSM und die Bearbeitungszone, in der Dokumente kurzzeitig entschlüsselt werden, bleiben bei Ihnen.
- Als Dienst. Eine Variante mit der Bearbeitungszone in einer abgeschotteten, prüfbaren Hardware-Enklave ist in Vorbereitung.
Die Grenzen, offen gesagt
Dateinamen, Größen und Freigaben bleiben für die Plattform sichtbar, ebenso Absender, Empfänger und Betreff von E-Mails. Vorschauen und Volltextsuche gibt es in geschützten Ordnern nicht. Und die Verfügbarkeit Ihrer Schlüssel gehört in Ihre Notfallplanung.
Jetzt testen
Wir prüfen gerne mit Ihnen und Ihrem openDesk-Anbieter, welches Betriebsmodell passt, und richten einen ersten geschützten Bereich mit Ihren Schlüsseln ein. Mehr auf DuoKey SecureFolder und DuoKey Secure Open-Xchange.
Quellen
- Datenschutz-Grundverordnung (EU) 2016/679, Art. 28, 32 und 34. eur-lex.europa.eu
- Bundesgesetz über den Datenschutz (DSG), Art. 8 und 9. fedlex.admin.ch
- Richtlinie (EU) 2022/2555 (NIS2). eur-lex.europa.eu