PHP2Shell en octobre, Java4Shell le 17 novembre, Nginx2Shell le 18 novembre : la troisième faille critique en quelques semaines ne touche pas cette fois un serveur d'application, mais le composant placé devant. Pour beaucoup de plateformes de fichiers, de webmails et de clusters Kubernetes, NGINX est la porte d'entrée : il accepte chaque connexion, termine le chiffrement TLS et transmet la requête.
Cet article explique ce que signifie la faille, ce qu'un proxy compromis peut voir, et ce qu'il ne peut pas voir quand les clés sont ailleurs.
Ce que l'on sait
Nginx2Shell réunit deux bogues du module HTTP/2 de NGINX [1][2] :
- CVE-2026-123007, une corruption mémoire dans le contrôle de flux HTTP/2. Elle touche NGINX Open Source 1.9.5 à 1.31.8 dès que HTTP/2 est activé, même si NGINX ne sert que des fichiers statiques en HTTPS. Une preuve de concept publique est disponible.
- CVE-2026-123633, un use-after-free dans la gestion des connexions HTTP/2, qui touche les versions 1.19.7 à 1.31.8 lorsque NGINX sert de reverse proxy vers une application.
Selon les chercheurs, les deux permettent une exécution de code sans authentification ; CVSS 4.0 de 9.2 pour chacune. Les corrections figurent dans NGINX 1.30.7 et 1.31.9 du 18 novembre 2026. Aucune attaque confirmée n'était connue au moment de la publication [1].
Un point mérite l'attention : les produits qui embarquent NGINX restent vulnérables tant qu'ils ne livrent pas eux-mêmes une mise à jour. Le contrôleur d'ingress Kubernetes très répandu kubernetes/ingress-nginx est archivé et ne recevra pas de correctif [1].
Pourquoi le reverse proxy est particulier
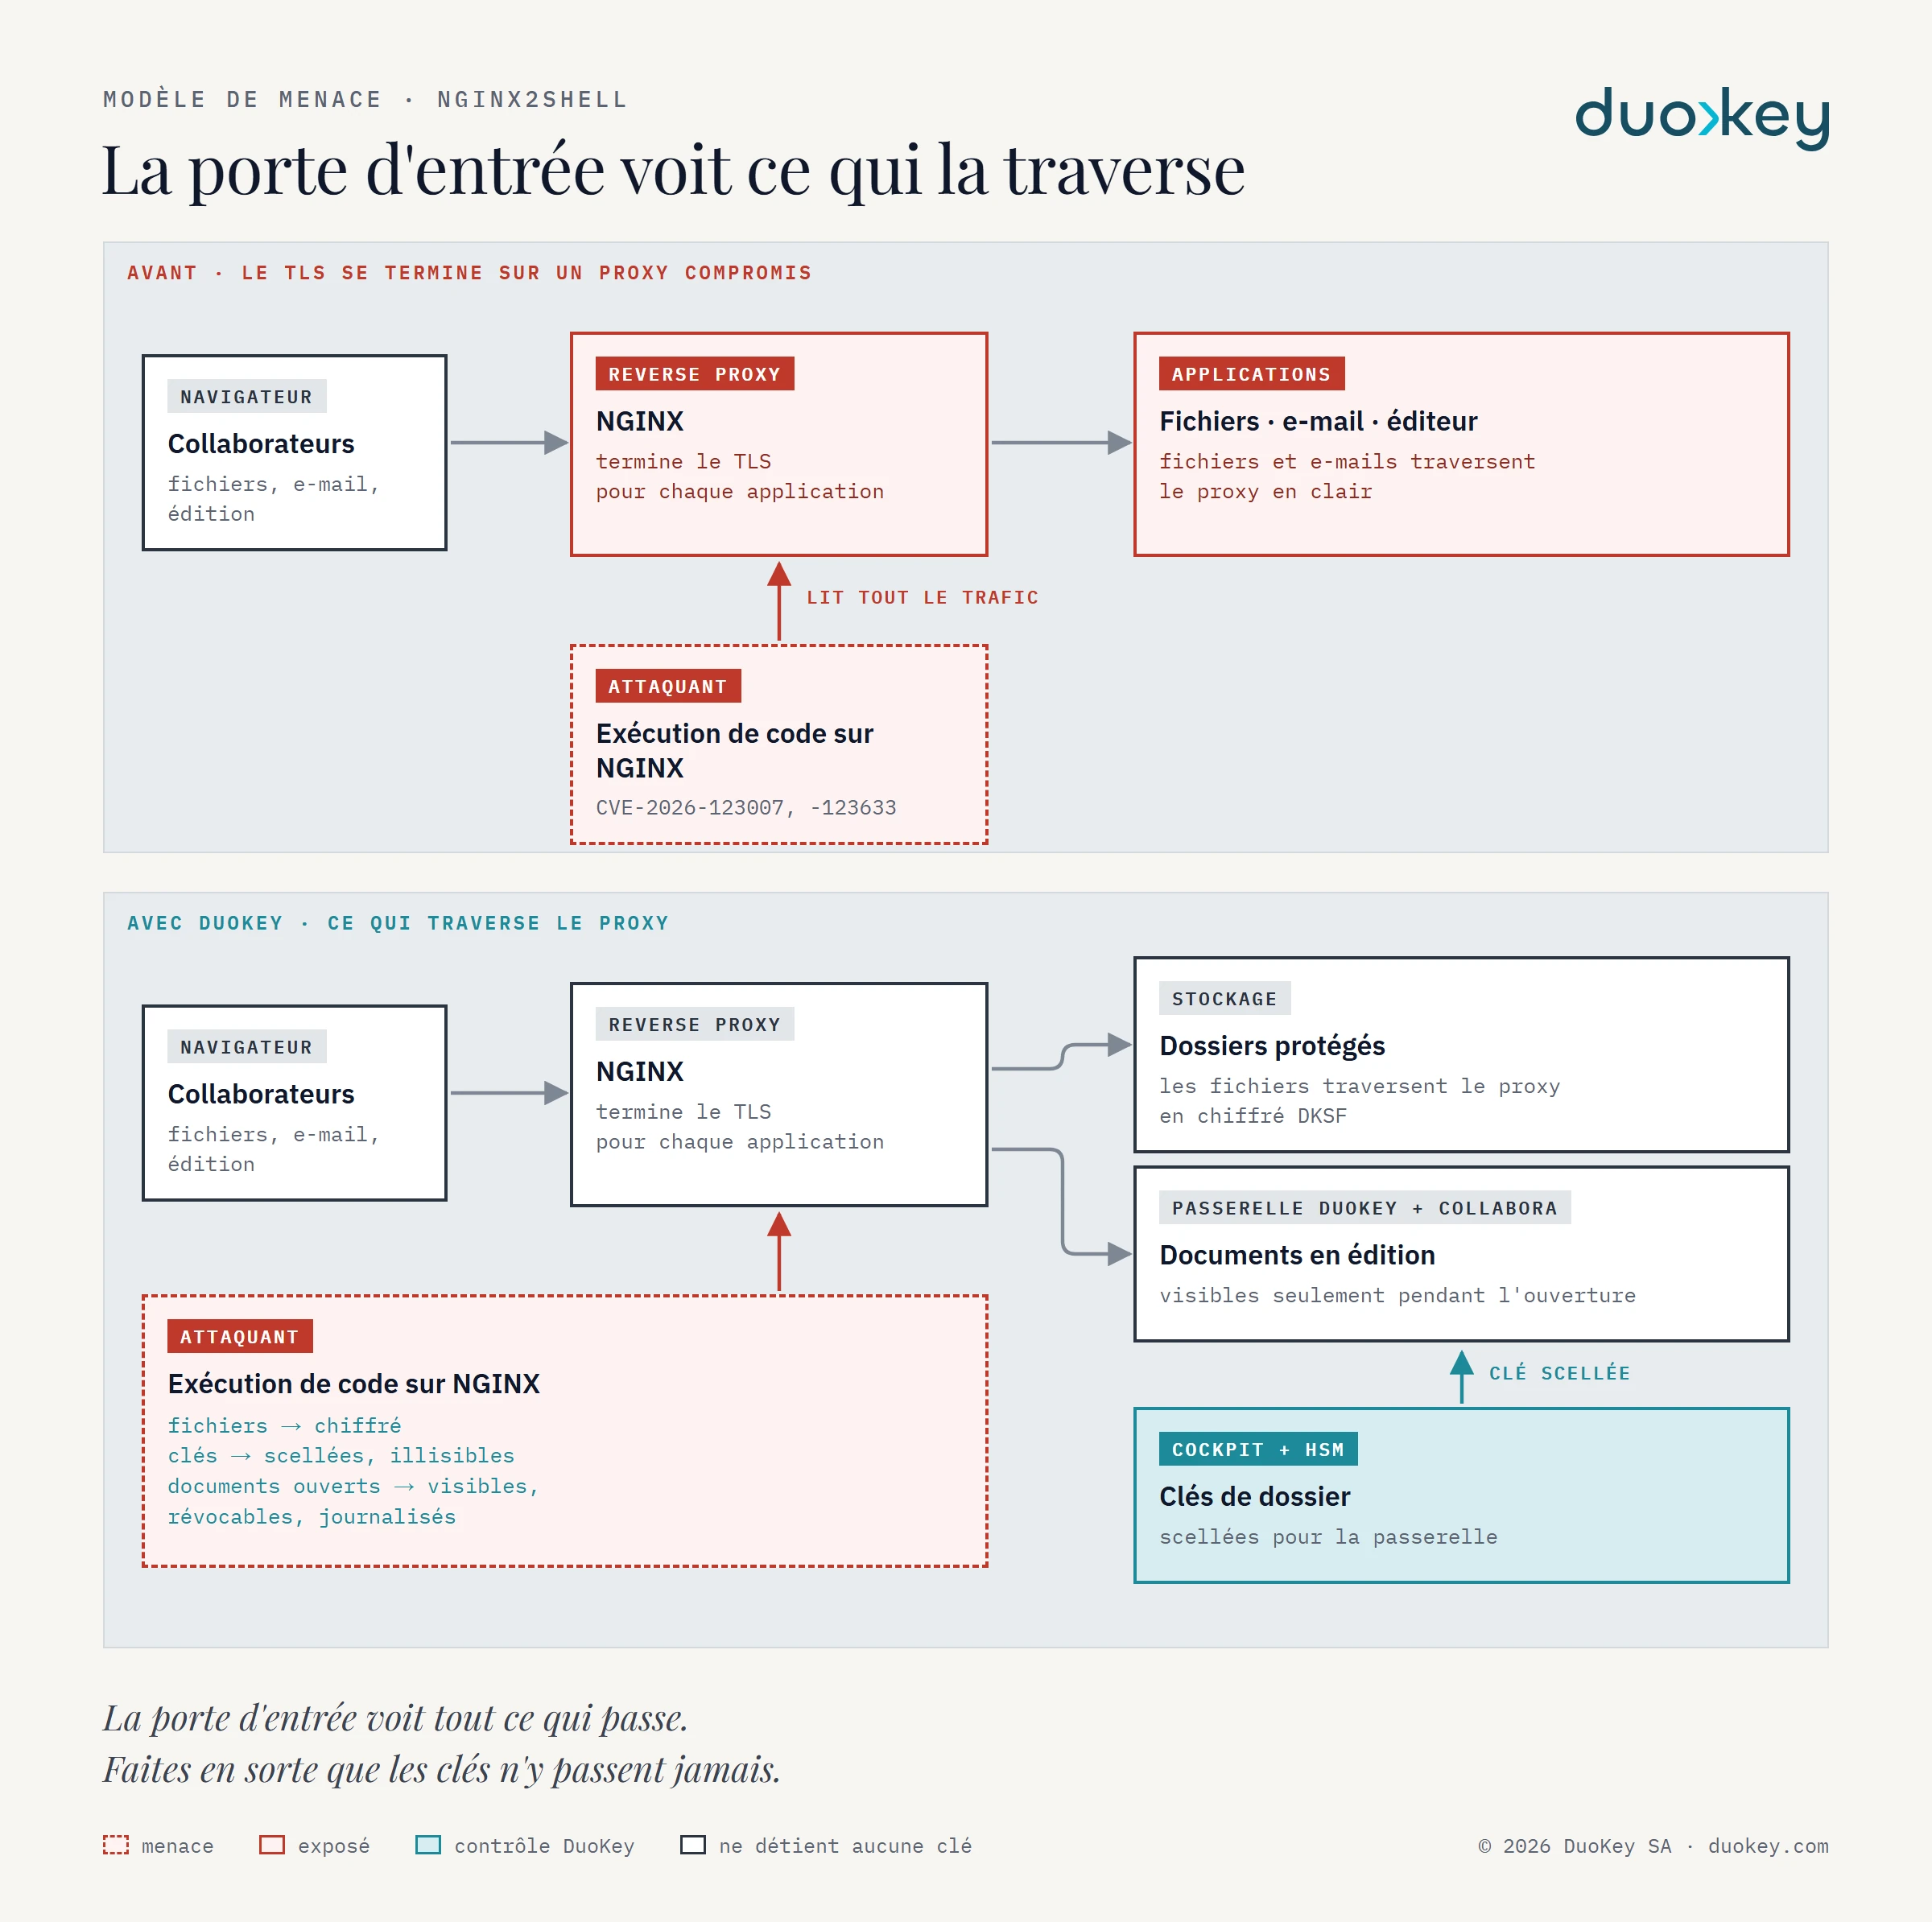
Un attaquant sur le serveur de fichiers voit ce qui est stocké sur le serveur. Un attaquant sur le reverse proxy voit ce qui le traverse, une fois le TLS déchiffré :
- les connexions et cookies de session de tous les utilisateurs,
- les fichiers téléversés et téléchargés,
- les e-mails lus dans le webmail,
- le contenu des documents édités dans le navigateur.
Et il se trouve devant toutes les applications à la fois : Nextcloud, OpenCloud, webmail, Collabora et souvent le fournisseur d'identité tournent derrière le même proxy.
Ce qu'un proxy compromis ne voit pas avec DuoKey
- Les fichiers des dossiers protégés. Avec SecureFolder et Secure OpenCloud, ils sont stockés sur la plateforme en chiffré DKSF. Synchronisation, téléchargement et partages transportent exactement ce chiffré : le proxy voit des données illisibles.
- Les clés. Les clés de dossier vont du DuoKey Cockpit à la passerelle, scellées en hybride P-256 et ML-KEM-768. Même si cette connexion passe par le même proxy, il ne peut pas ouvrir la clé. La clé maîtresse ne quitte jamais le HSM.
- Les boîtes aux lettres stockées. Avec Secure Open-Xchange, elles sont stockées chiffrées.
Ce qu'il voit, nous le disons clairement : les documents ouverts dans l'éditeur pendant la compromission, et les e-mails lus dans le webmail pendant ce temps. C'est à cela que sert le journal : il montre quelles clés de dossier ont été remises, à qui et quand, et un retrait dans le Cockpit prend effet à la requête suivante. Le dommage reste limité et traçable, au lieu de couvrir tout le stockage.
Liste de contrôle pour les prochains jours
- Mettre NGINX à jour en 1.30.7 ou 1.31.9, et NGINX Plus vers les versions de l'éditeur. Redémarrer le service plutôt que de seulement le recharger : au rechargement, l'ancien processus maître continue de tourner [2].
- En attendant, désactiver HTTP/2 (
http2 off; à partir de NGINX 1.25.1, sinon retirer http2 de la directive listen). Attention : cela ne protège pas des autres failles NGINX corrigées dans la même publication [3].
- Repérer les NGINX embarqués : images de conteneur, OpenResty, contrôleurs d'ingress, appliances. Si vous utilisez kubernetes/ingress-nginx, il vous faut un plan de migration.
- Renouveler les secrets de session et forcer une nouvelle connexion si un proxy a pu être touché.
- Séparer le proxy placé devant la passerelle et Collabora de celui placé devant le reste de la plateforme, pour qu'une faille n'atteigne pas tout d'un coup.
- Identifier les documents qui circulent aujourd'hui en clair sur vos serveurs et à travers votre proxy, et sortir les clés des documents confidentiels.
Pour ce dernier point, testez Secure OpenCloud, SecureFolder ou Secure Open-Xchange avec nous dans votre environnement.
Sources
- JFrog Security Research, Nginx2Shell: All You Need to Know About CVE-2026-123007 and CVE-2026-123633, 18 novembre 2026. research.jfrog.com
- Previdian, Remote code execution in NGINX HTTP/2 (CVE-2026-123633, CVE-2026-123007), 18 novembre 2026. nginx2shell.com
- nginx.org, nginx security advisories. nginx.org