La boîte aux lettres est l'archive d'une organisation : contrats, données du personnel, projets, liens d'accès. Qui rapatrie sa messagerie d'un cloud américain, par exemple avec openDesk et OX App Suite, rapatrie aussi la responsabilité du serveur de messagerie. Les dernières semaines ont montré combien ce serveur compte de briques, et combien d'entre elles peuvent être attaquées.
Cet article ne demande pas seulement comment corriger, mais ce qu'un attaquant peut lire sur un serveur de messagerie compromis.
Sommaire
- Le serveur de messagerie compte de nombreuses briques
- Ce qui est lisible sur un serveur de messagerie compromis
- Trois clés qui n'ont pas leur place dans le serveur
- Révoquer plutôt qu'espérer
- Liste de contrôle
- Sources
Le serveur de messagerie compte de nombreuses briques
Une messagerie openDesk se compose d'OX App Suite (webmail et middleware, en Java), d'OX Guard (PGP et S/MIME), de Dovecot (IMAP et stockage des boîtes), de Postfix (envoi et réception) et du fournisseur d'identité Keycloak. Chacune de ces briques a fait l'objet d'avis de sécurité ces derniers mois :
- Java4Shell (CVE-2026-114938), corrigée le 17 novembre 2026, touche l'environnement Java OpenJDK 17, 21, 25 et 27 sur processeurs x86-64 avec AVX-512 VBMI. Les chercheurs ont montré une exécution avant authentification, entre autres dans la configuration par défaut de Keycloak [1]. Qu'un service Java comme le middleware OX soit concerné dépend de la version de Java et du processeur ; il faut le vérifier.
- L'avis de sécurité Dovecot 3/2026 du 26 août 2026 recense 25 CVE pour Dovecot Pro et Community Edition [2]. Parmi elles, CVE-2026-42007 (CVSS 9.1), un use-after-free dans la commande Sieve editheader avec exécution de code possible dans le processus de distribution, deux contournements du contrôle OAuth2 (CVE-2026-40205, CVE-2026-73208) et CVE-2026-40204, où la création automatique de boîtes contourne une ACL, sans correction dans l'avis. Les corrections figurent notamment dans Dovecot CE 2.4.5 et Pro 2.3.22.2, 3.0.7 et 3.1.6.
Aucun de ces avis n'est une raison de renoncer à une messagerie souveraine. Ce sont des raisons de se demander ce qui se trouve sur le serveur dans le pire des cas.
Ce qui est lisible sur un serveur de messagerie compromis
Nous avons monté openDesk 1.20.0 avec OX App Suite 8.53, OX Guard et Dovecot 2.3.21 de bout en bout et regardé où se trouvent les clés. Dans la configuration livrée :
- Les boîtes sont stockées en clair. Dovecot embarque le module mail_crypt, mais il n'est pas configuré. Qui lit le système de fichiers ou le volume lit les messages.
- La clé maîtresse d'OX Guard réside dans le cluster. Clés maîtresse et de secours sont dans un fichier du pod middleware, dérivées du mot de passe maître central de l'installation. Qui lit le pod ou les secrets du cluster détient la clé qui protège les clés Guard des utilisateurs.
- Les clés S/MIME sont gérées par les utilisateurs eux-mêmes dans OX Guard ; il n'y a pas d'émission, de séquestre ni de restauration à l'échelle de l'organisation.
Ce n'est pas un reproche à openDesk : un serveur de messagerie doit lire les messages pour les distribuer et les afficher. La question est de savoir s'il détient en permanence les clés pour le faire.
Trois clés qui n'ont pas leur place dans le serveur
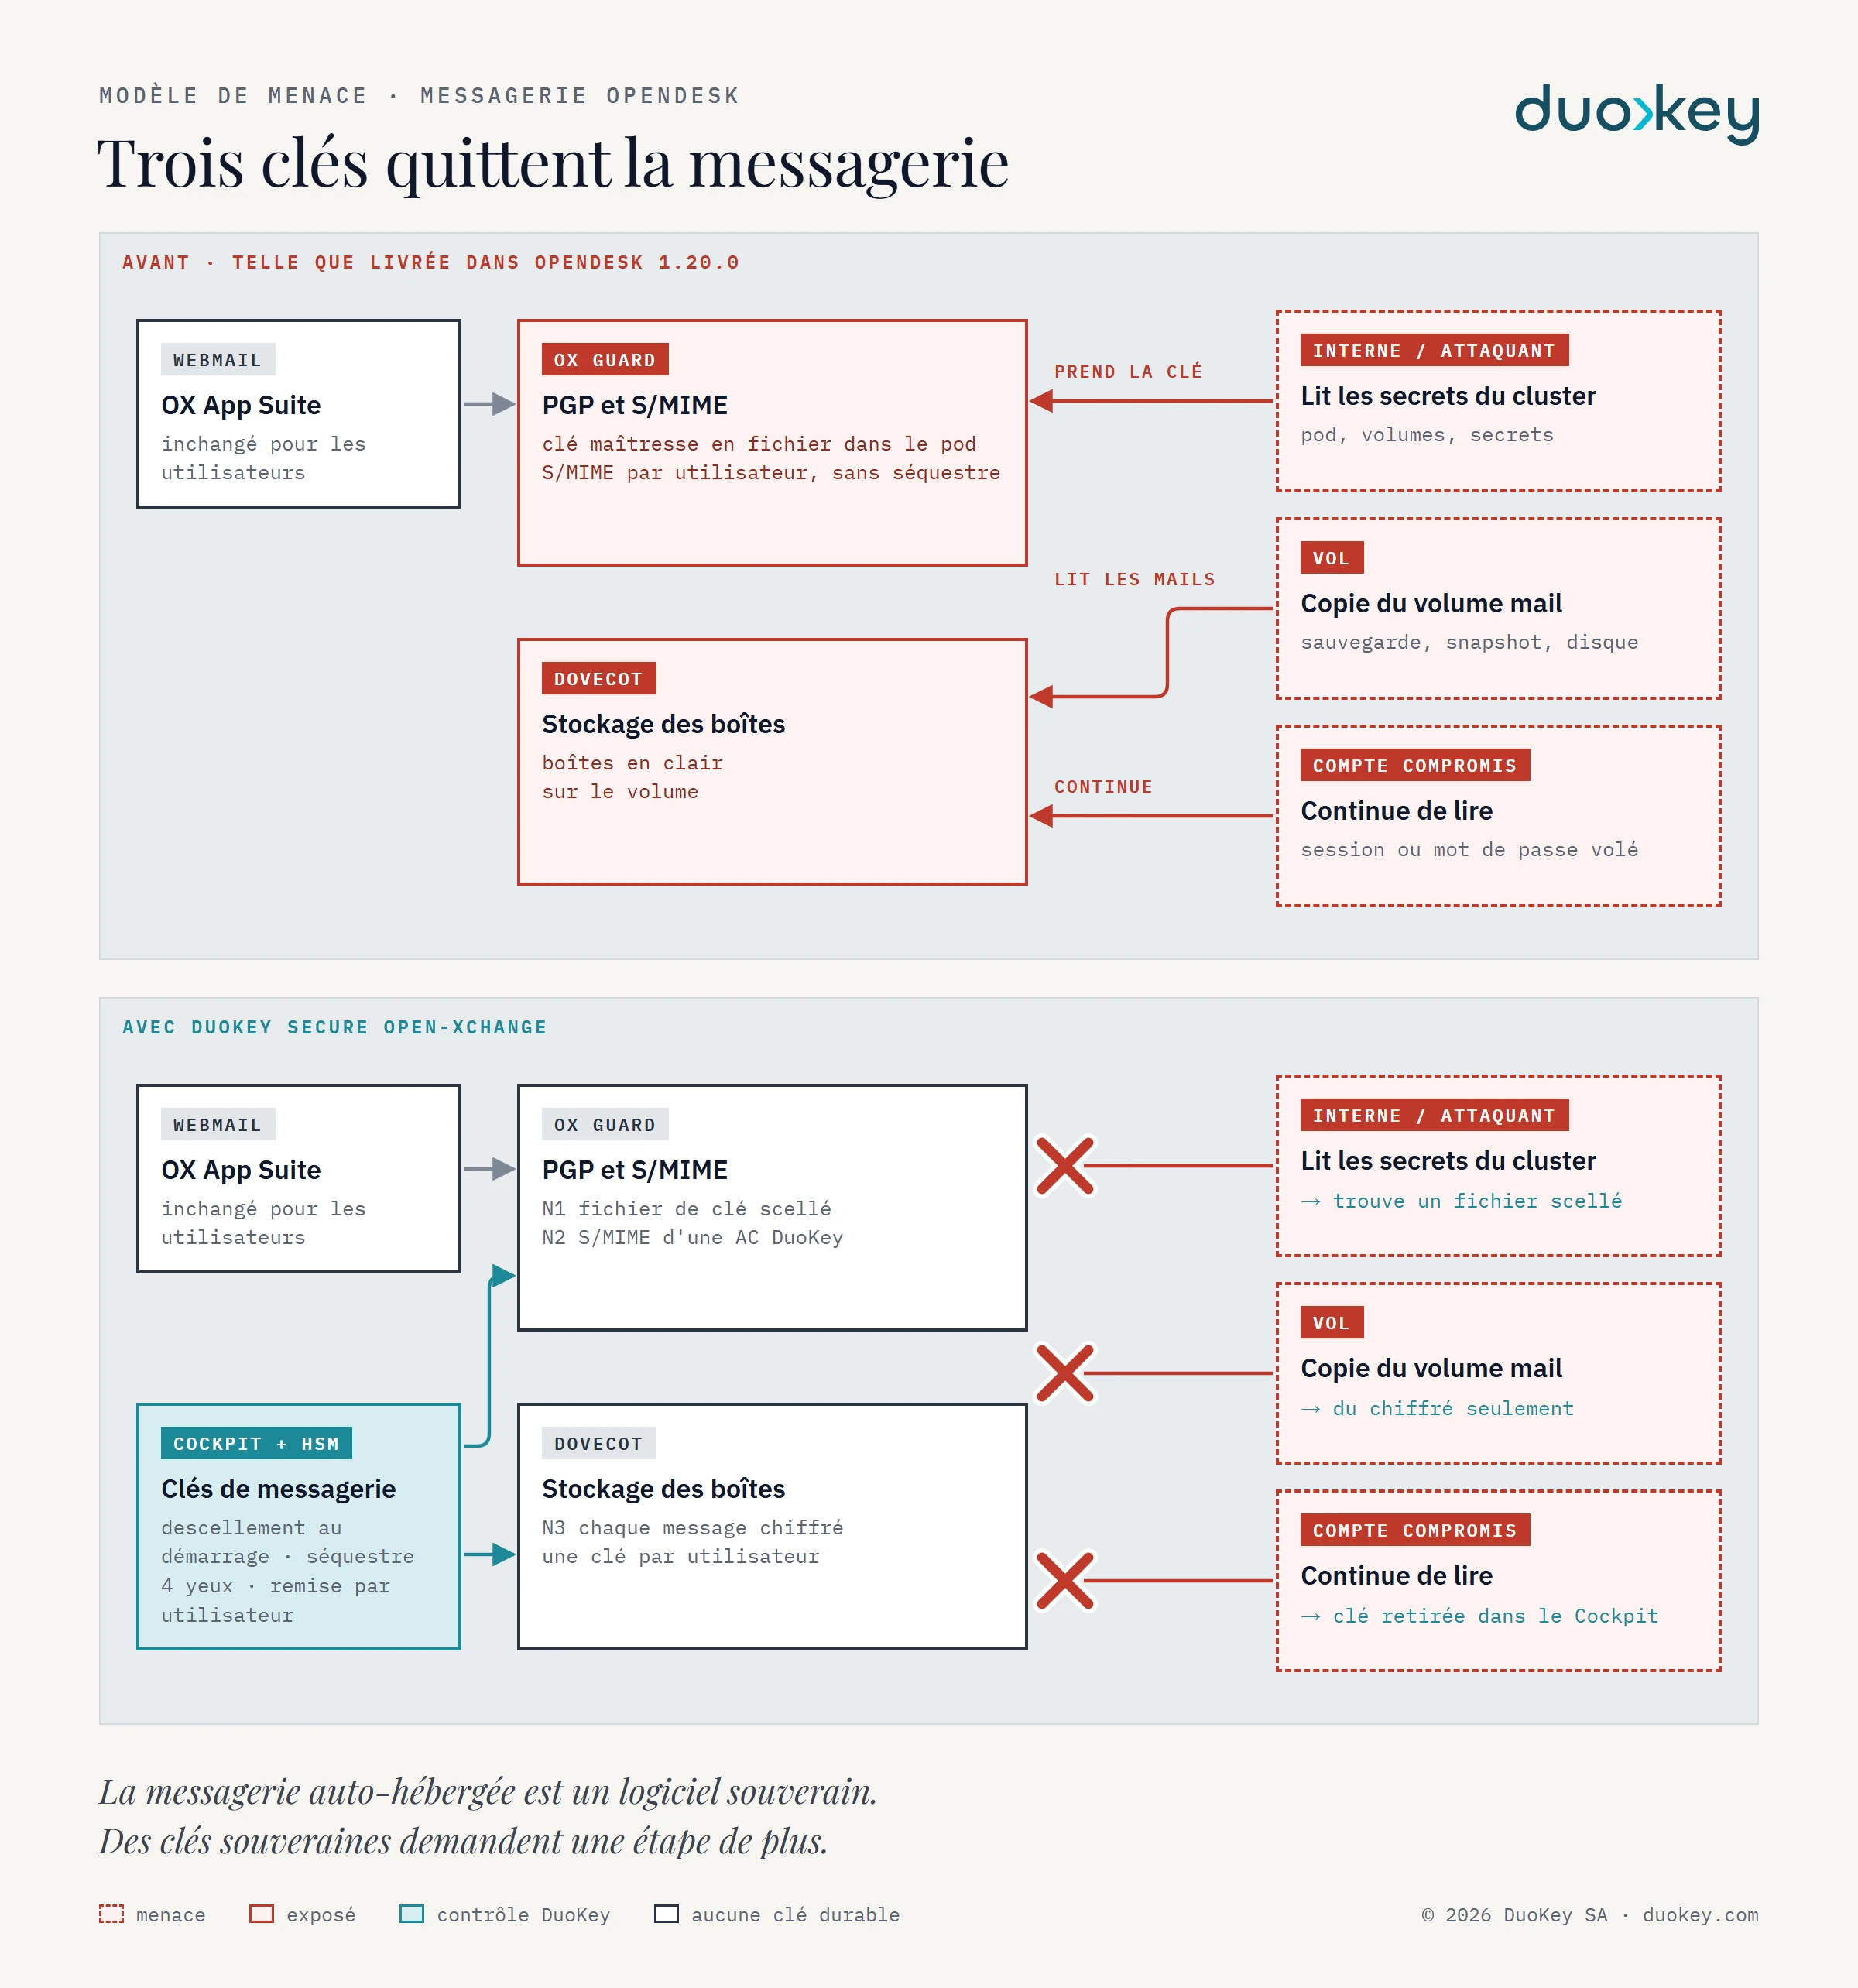
DuoKey Secure Open-Xchange sort les clés du système de messagerie, en trois niveaux. Nous avons vérifié les trois de bout en bout avec openDesk 1.20.0.
- La clé maîtresse d'OX Guard est scellée avec une clé du DuoKey Cockpit. Le cluster ne contient que du chiffré ; au démarrage, le Cockpit descelle le fichier dans la mémoire du pod. Si la clé est désactivée dans le Cockpit, Guard ne démarre pas : fermé, pas ouvert.
- Le S/MIME issu de votre PKI. Le Cockpit émet les certificats depuis sa propre AC et garde les clés privées sous séquestre, sous une KEK. Restauration uniquement à quatre yeux : qui demande ne peut pas approuver, et l'approbation ne sert qu'une fois.
- Une clé par boîte aux lettres. Dovecot chiffre chaque message à l'enregistrement. Le Cockpit remet la clé de l'utilisateur scellée en hybride P-256 et ML-KEM-768 et ne la stocke nulle part ; chaque remise et chaque refus figurent dans le journal d'accès.
Un attaquant qui copie le volume des boîtes obtient du chiffré. Qui lit les secrets du cluster ne trouve la clé Guard que sous forme scellée.
Révoquer plutôt qu'espérer
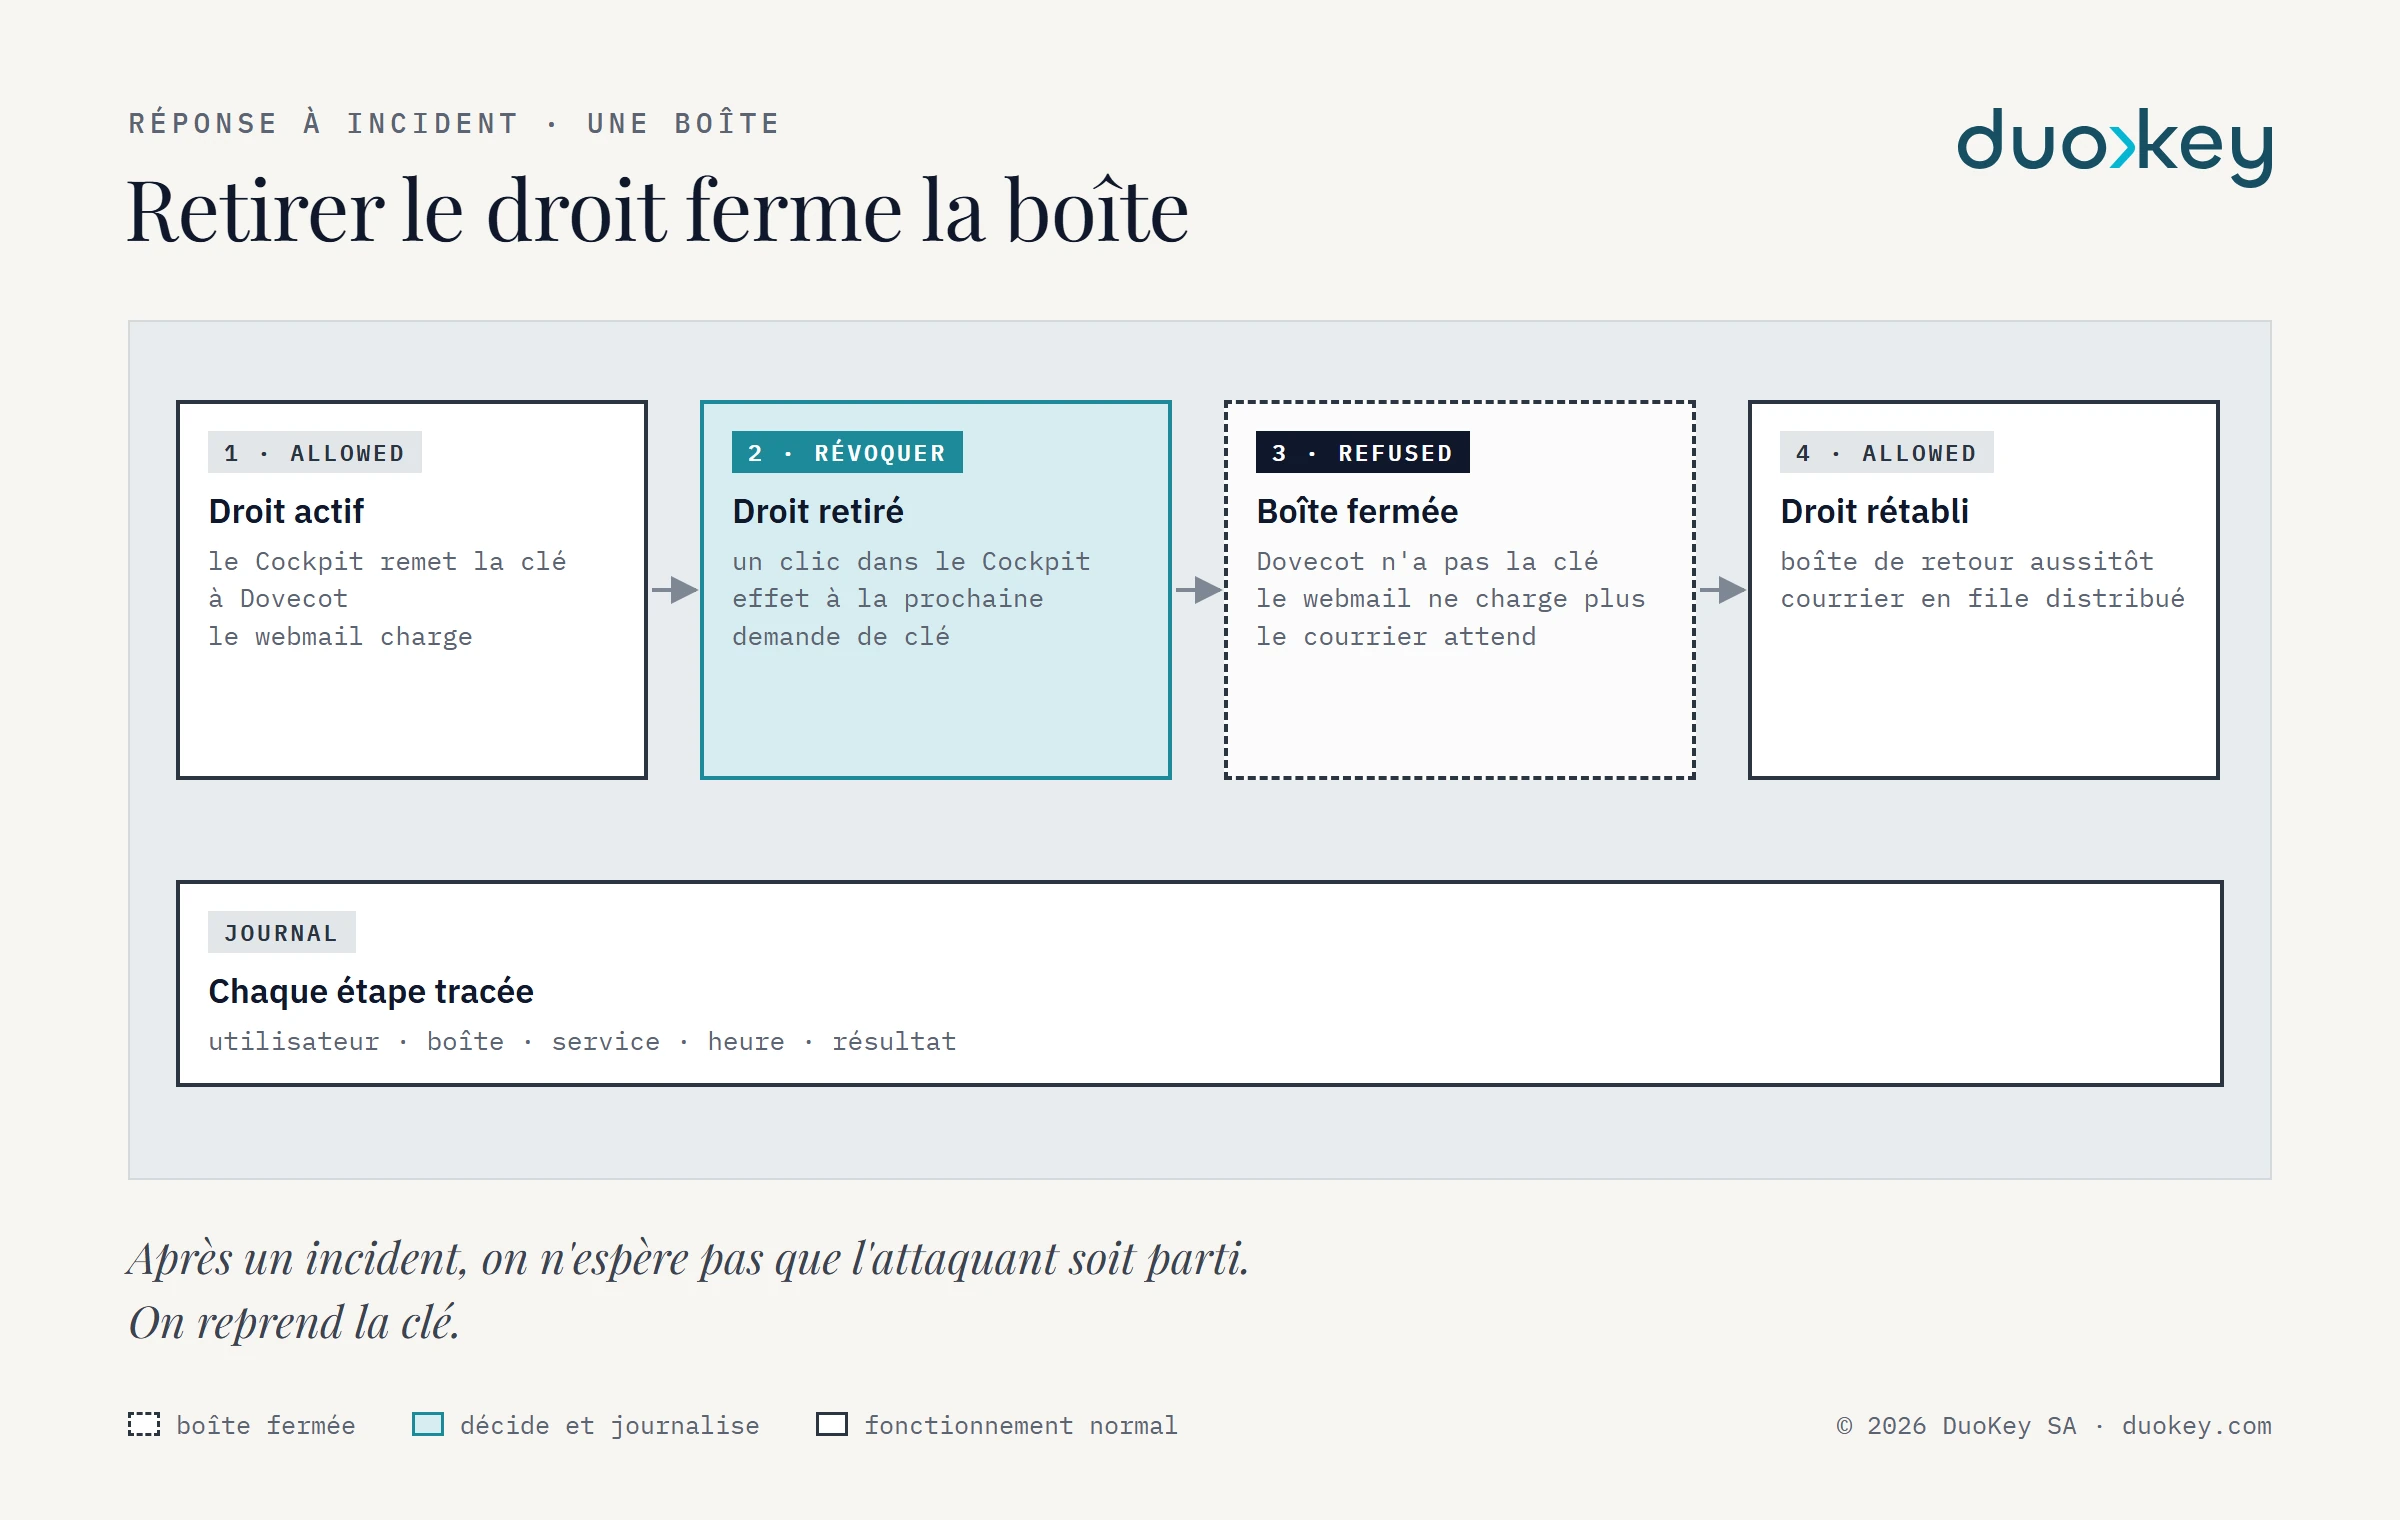
La différence principale apparaît après un incident. Si un compte ou un service devient suspect, vous retirez dans le Cockpit le droit sur la clé de la boîte. Lors de notre vérification, la boîte ne se charge plus, les nouveaux messages attendent dans la file de Postfix, et le journal montre le refus. Rétablissez le droit, la boîte revient aussitôt.
La question « qu'est-ce qui a été lu ? » devient une question à laquelle vous pouvez répondre : le journal montre chaque remise par utilisateur, boîte et service.
Liste de contrôle
- Vérifier et mettre à jour les environnements Java de Keycloak, d'OX App Suite et des autres services Java vers les versions du 17 novembre.
- Comparer votre version de Dovecot à l'avis 3/2026 et confirmer avec votre fournisseur quelles corrections votre version contient.
- Vérifier si les boîtes sont chiffrées au repos, et où se trouve la clé.
- Savoir où se trouve la clé maîtresse d'OX Guard et qui peut lire les secrets du cluster.
- Décider comment les clés S/MIME sont émises, mises sous séquestre et restaurées, et par qui.
Si vous exploitez openDesk ou OX App Suite, vous pouvez tester Secure Open-Xchange avec nous dans votre environnement, niveau par niveau.
Sources
- Tenable, Java4Shell (CVE-2026-114938): OpenJDK RCE Vulnerability FAQ, 17 novembre 2026, mis à jour le 18 novembre. tenable.com
- Open-Xchange, Dovecot Security Advisory 3/2026, 26 août 2026 (Full Disclosure, 28 août 2026). seclists.org
- openDesk, documentation et code source. opencode.de