Un service des constructions travaille avec un bureau d'architectes sur une nouvelle école, une ville prépare un préavis avec plusieurs services, un canton rassemble les pièces d'un appel d'offres. Ces projets vivent dans des espaces partagés, et OpenCloud est pour cela une plateforme légère et open source avec des espaces projet. Dès qu'y figurent des données de citoyens, des dossiers du personnel ou des offres d'entreprises, la même question revient : qui peut les lire ?
Qu'OpenCloud tourne dans votre centre de données ou chez un prestataire, qui exploite la plateforme peut atteindre les fichiers stockés. Au quotidien, c'est rarement un problème, mais c'est précisément l'objet des analyses de protection des données. Un administrateur aux droits trop larges, un serveur compromis ou une injonction adressée au prestataire suffisent.
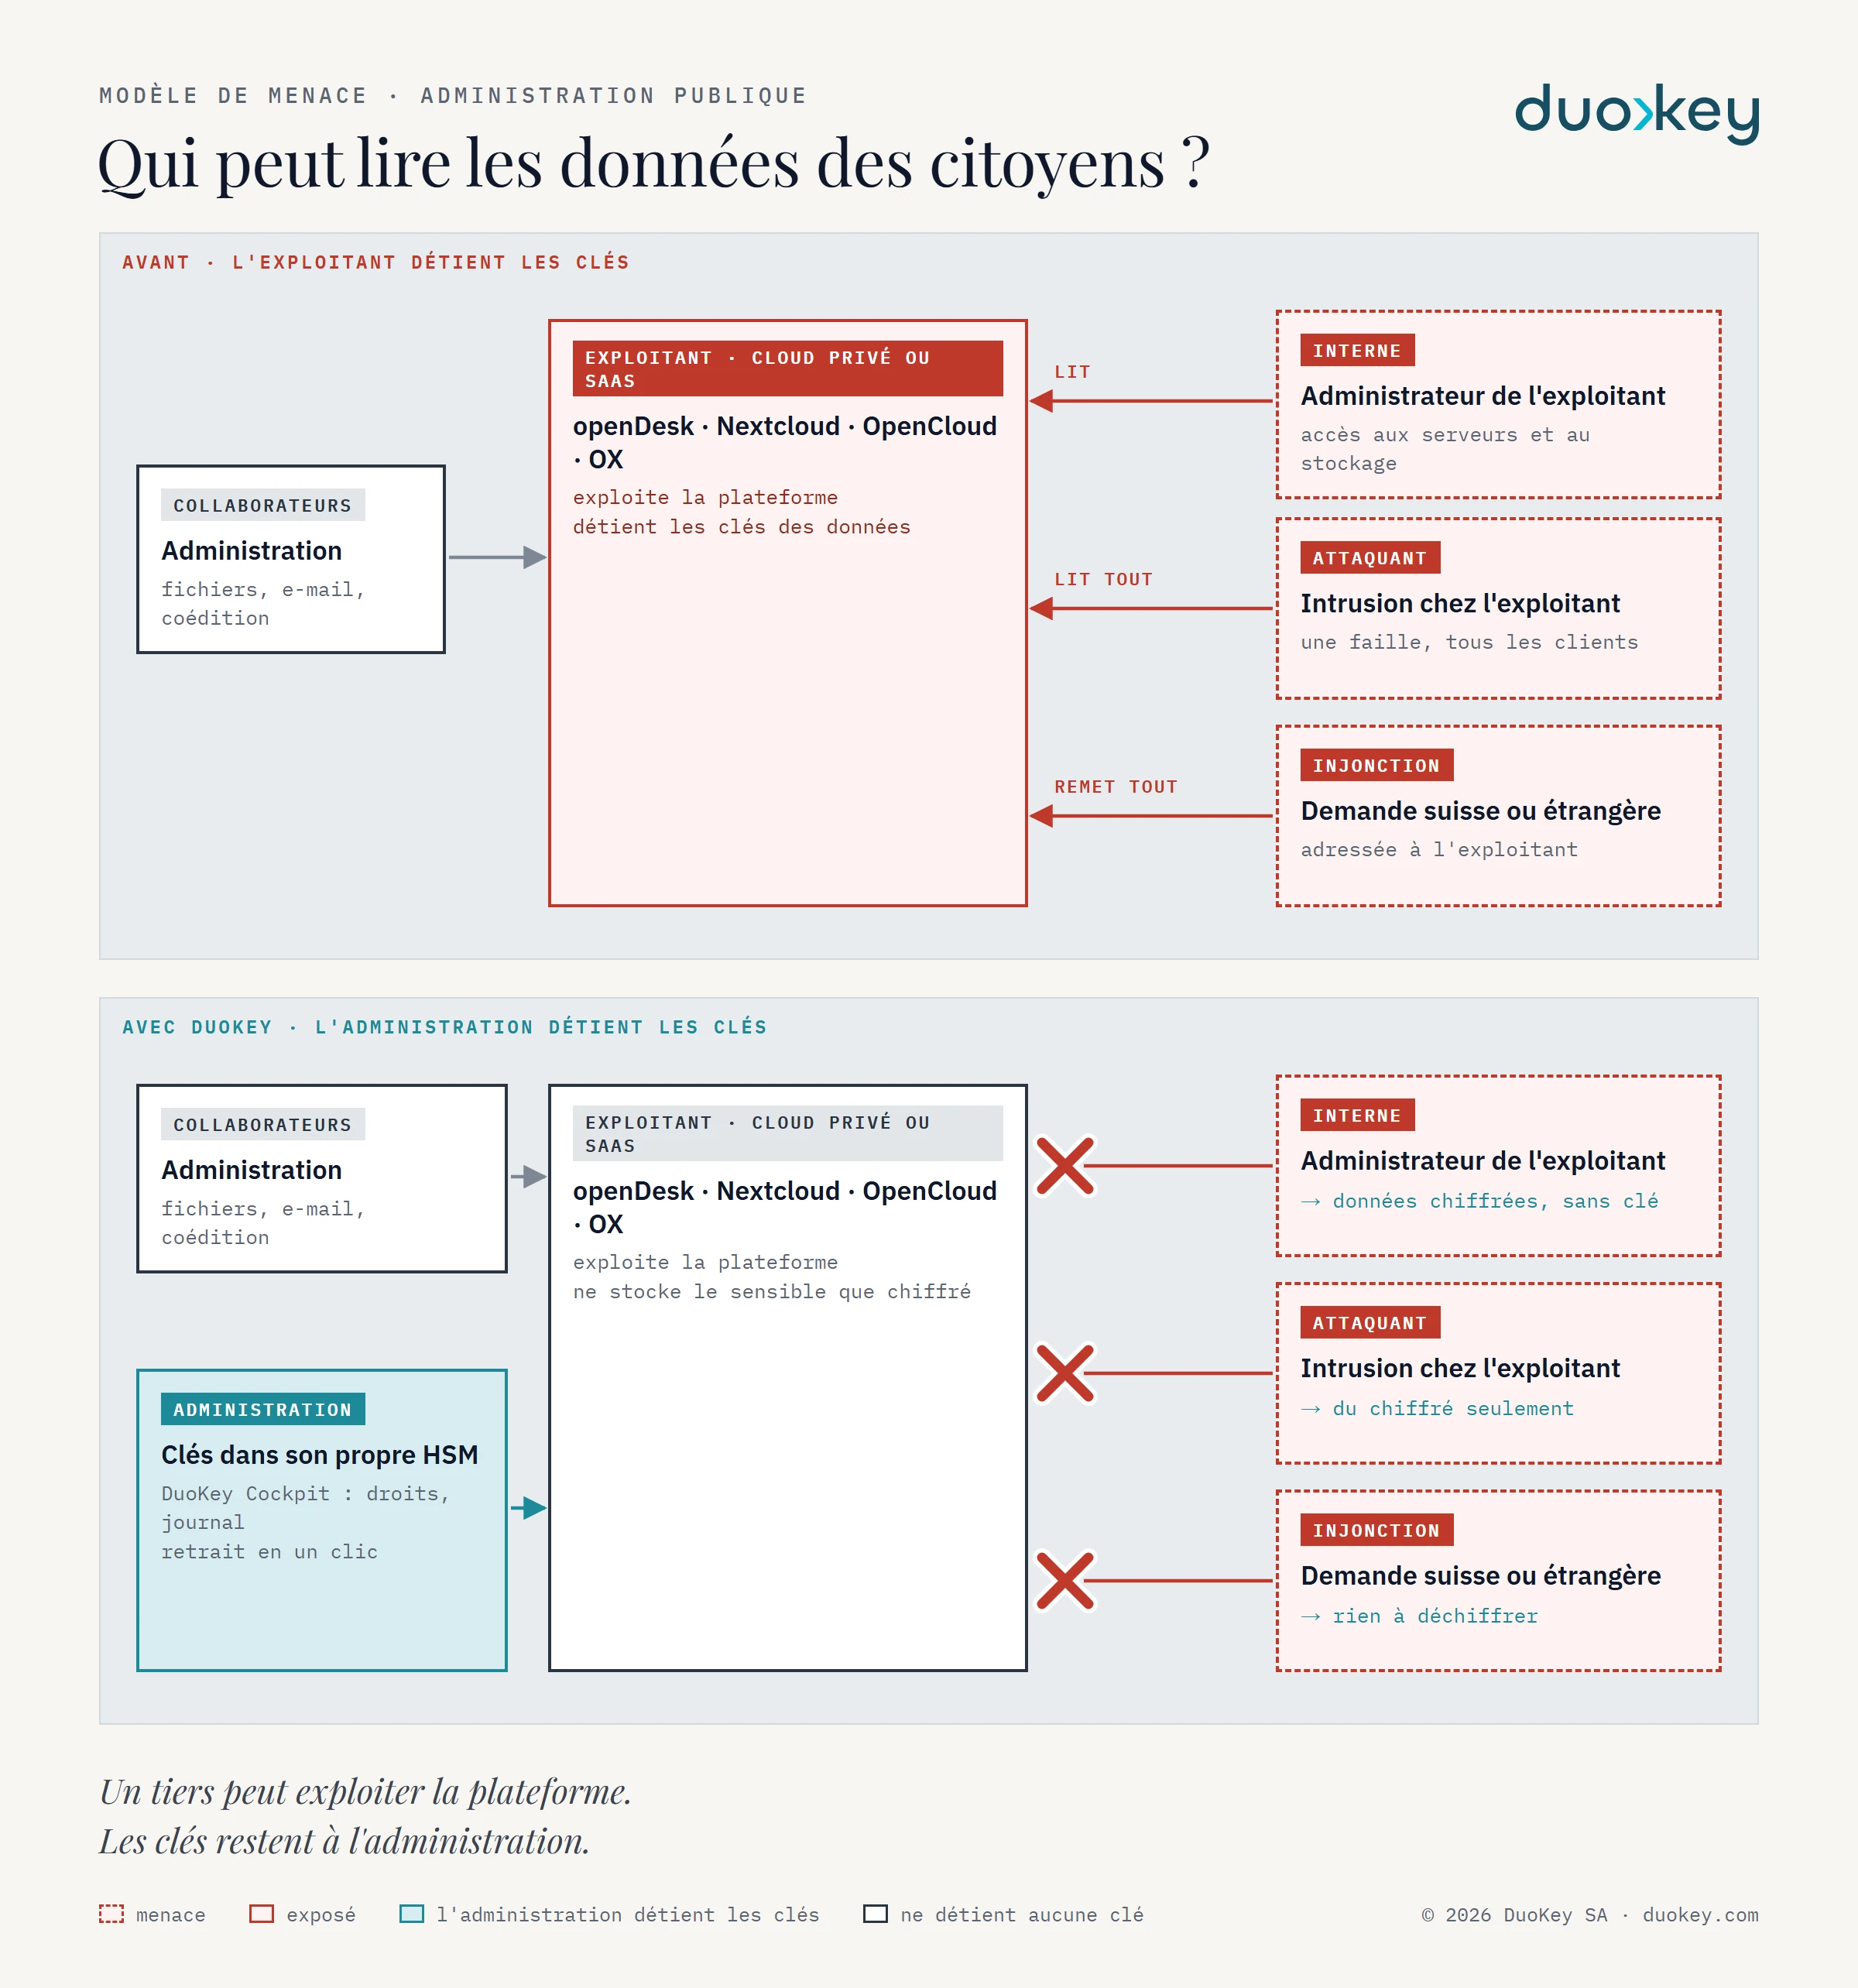
- Un espace projet protégé. Les documents qu'il contient ne sont stockés dans OpenCloud que chiffrés.
- La clé reste chez vous. Elle se trouve dans le HSM ou le coffre de l'administration ; le DuoKey Cockpit décide qui peut l'utiliser.
- Travailler ensemble. Les collaborateurs choisissent « Ouvrir avec DuoKey » et coéditent le document dans Collabora Online, à plusieurs en même temps. Le déchiffrement n'a lieu que pendant l'édition, en mémoire.
Deux contrôles indépendants protègent chaque document : OpenCloud vérifie l'appartenance à l'espace projet, le Cockpit le droit sur la clé. Si l'un manque, le document reste fermé.
Ce que cela change pour vos obligations
- Une sécurité appropriée. L'art. 32 du RGPD cite expressément le chiffrement ; la LPD suisse exige à l'art. 8 une sécurité des données adaptée au risque.
- Prestataires. Si un tiers exploite OpenCloud pour vous, vous restez responsables (RGPD art. 28, LPD art. 9). Un prestataire sans clé représente un risque nettement plus faible dans cette évaluation.
- Violations de données. Si les données étaient chiffrées et la clé intacte, la communication aux personnes concernées peut ne pas être nécessaire selon l'art. 34 al. 3 du RGPD.
- Secret de fonction et pièces de marchés publics. Un exploitant sans clé ne prend pas connaissance du contenu.
- Preuve. Chaque remise de clé figure dans le journal d'accès du Cockpit : qui, quand, quel espace.
Aucun produit ne rend à lui seul une administration conforme. Secure OpenCloud fournit une mesure que vous pouvez documenter dans votre analyse d'impact.
Les limites, en toute transparence
La coédition dans une même session fonctionne dans les espaces projet ; avec des partages individuels, l'expéditeur et le destinataire ouvrent des sessions séparées. Les noms, tailles et partages des fichiers restent visibles pour OpenCloud, et les aperçus et la recherche plein texte ne sont pas disponibles dans les espaces protégés. La disponibilité de vos clés fait partie de votre plan de continuité.
Tester
Vous exploitez OpenCloud ou le prévoyez ? Testez DuoKey Secure OpenCloud avec nous dans votre environnement, sur un espace projet avec vos clés.
Sources
- Règlement général sur la protection des données (UE) 2016/679, art. 28, 32 et 34. eur-lex.europa.eu
- Loi fédérale sur la protection des données (LPD), art. 8 et 9. fedlex.admin.ch