openDesk réunit fichiers, e-mail, agenda, visioconférence et coédition dans un poste de travail souverain. Presque aucune commune n'exploite tout cela elle-même : openDesk est fourni en service par un prestataire ou depuis le cloud privé d'un prestataire informatique public. C'est raisonnable. Mais cela déplace une question que pose chaque délégué à la protection des données : si quelqu'un d'autre exploite le poste de travail, qui peut lire les données des citoyens ?
Exploiter n'est pas accéder
Qui exploite openDesk a accès aux serveurs, aux bases de données et au stockage. Sans mesure supplémentaire, les clés qui protègent fichiers et boîtes aux lettres s'y trouvent aussi. L'exploitant peut donc techniquement lire, même si le contrat le lui interdit. Il en va de même pour un attaquant qui s'introduit dans ses systèmes, et pour une injonction qui lui est adressée.
La réponse consiste à séparer l'exploitation de l'accès : le prestataire exploite la plateforme, l'administration détient les clés.
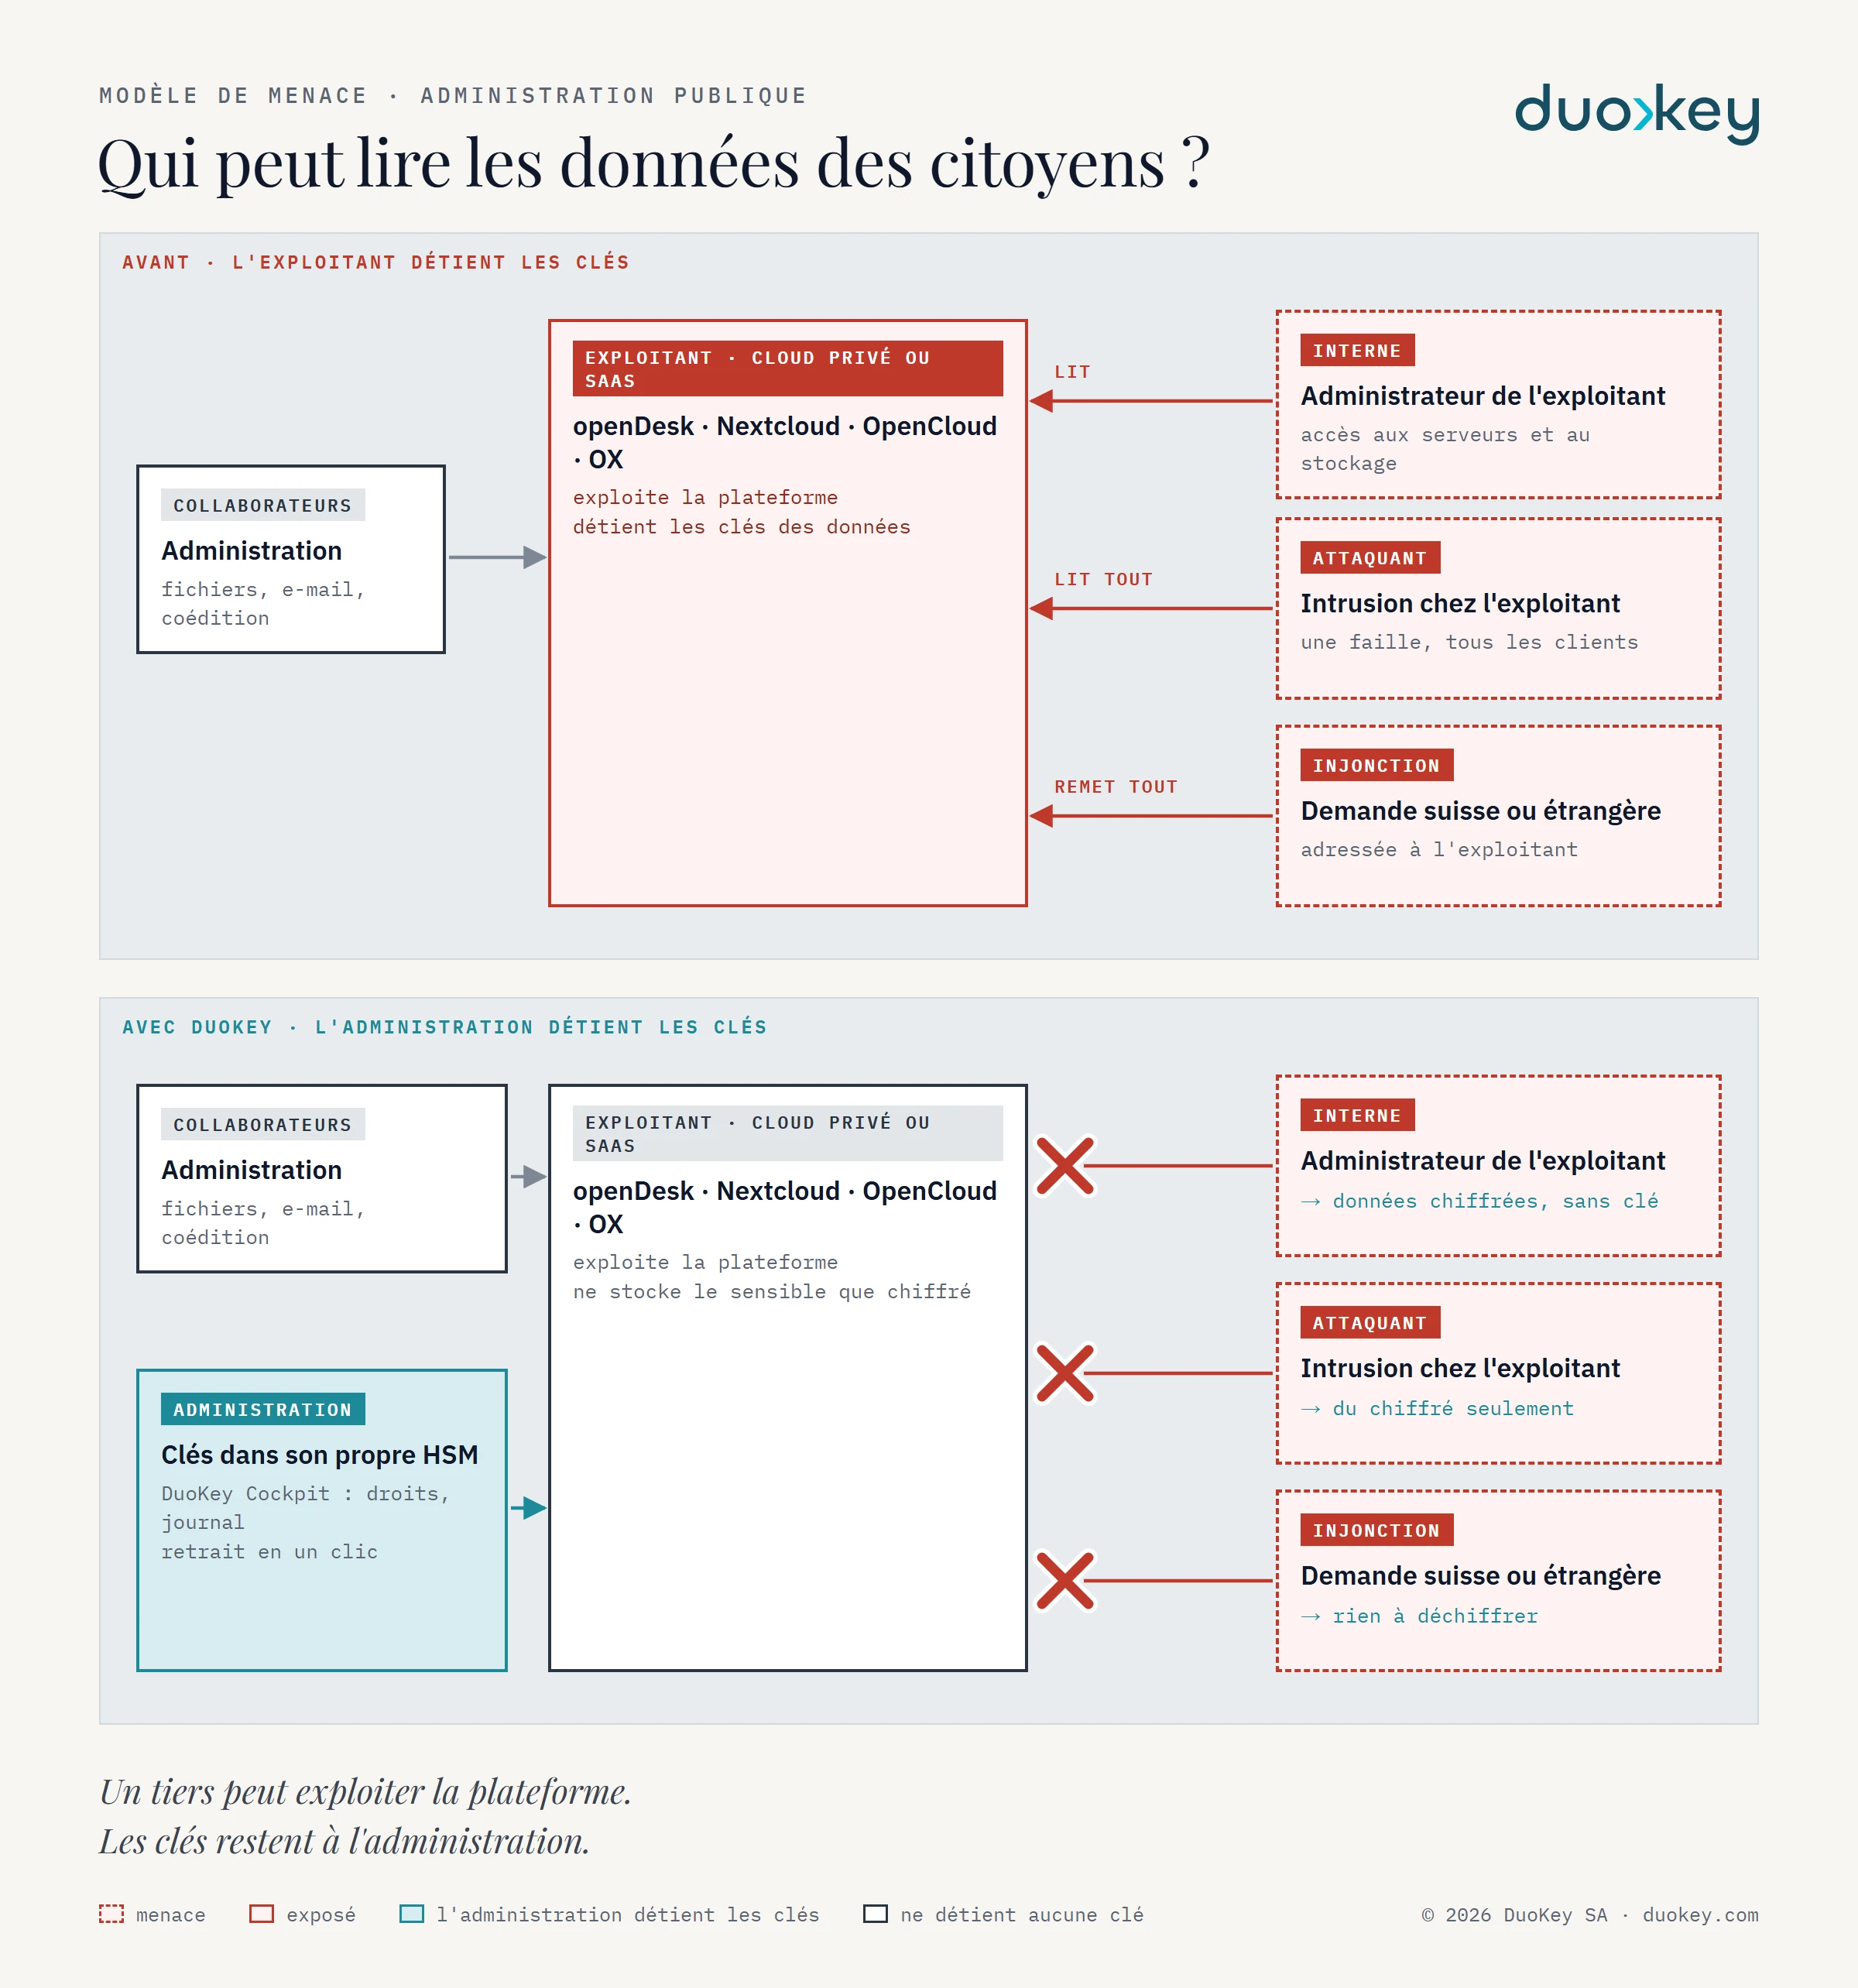
Ce que DuoKey protège dans openDesk
- Les documents. Avec DuoKey SecureFolder, les dossiers confidentiels du stockage d'openDesk ne sont enregistrés que chiffrés. Les collaborateurs les ouvrent et les coéditent toujours dans le navigateur avec Collabora Online.
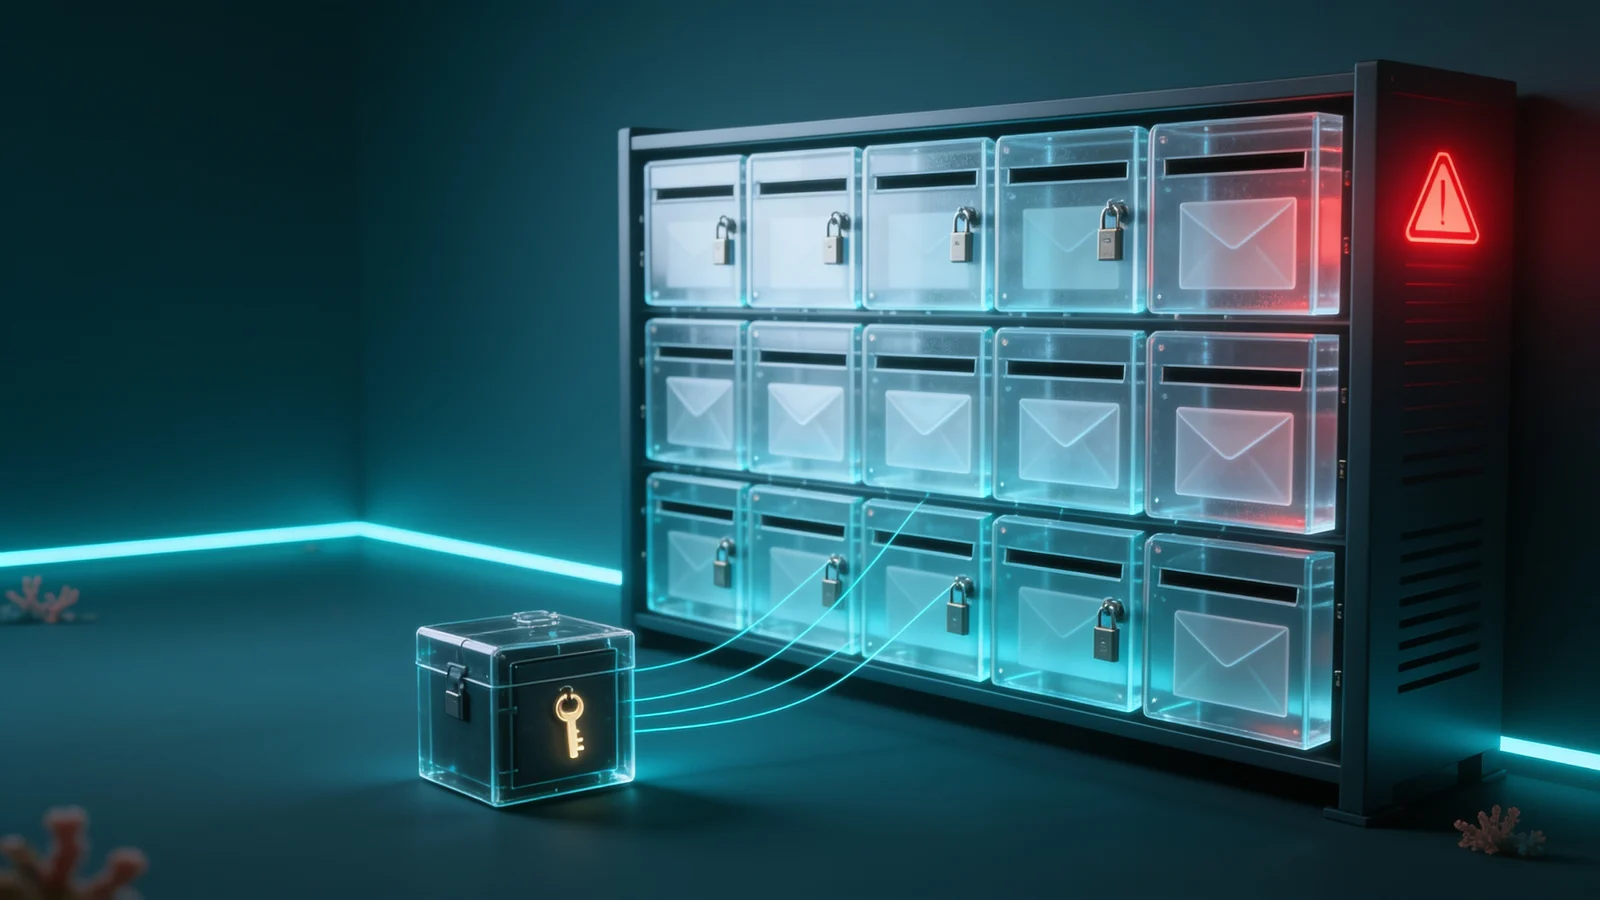
- L'e-mail. Avec DuoKey Secure Open-Xchange, les clés de la messagerie viennent du DuoKey Cockpit : la clé maîtresse d'OX Guard, les clés S/MIME et une clé par boîte aux lettres.
- Un seul endroit pour toutes les clés. Le DuoKey Cockpit gère les droits et journalise chaque remise ; la clé maîtresse se trouve dans le HSM ou le coffre de l'administration.
Ce que cela change pour vos obligations
- La responsabilité reste chez vous. Une administration qui utilise openDesk reste responsable des données des citoyens et doit choisir un prestataire présentant des garanties suffisantes (RGPD art. 28, LPD art. 9). Un prestataire qui ne peut pas lire les données représente un risque nettement plus faible dans cette évaluation.
- Une sécurité appropriée. L'art. 32 du RGPD cite expressément le chiffrement ; la LPD suisse exige à l'art. 8 une sécurité des données adaptée au risque.
- Violations de données. Si les données touchées étaient chiffrées et la clé intacte, la communication aux personnes concernées peut ne pas être nécessaire selon l'art. 34 al. 3 du RGPD.
- Secret de fonction et accès extérieurs. Un prestataire sans clé ne peut remettre, ni par erreur ni sur injonction, un contenu qu'il ne sait pas lire.
- NIS2. Pour les administrations concernées, la cryptographie et la sécurité de la chaîne d'approvisionnement font partie des mesures exigées.
Aucun produit ne rend à lui seul une administration conforme. DuoKey fournit une mesure documentable : les clés chez vous, le journal dans le Cockpit.
Trois modèles d'exploitation
- Exploitation propre. openDesk, Cockpit et HSM dans votre centre de données.
- Hybride. Un prestataire exploite openDesk ; le HSM et la zone d'édition, où les documents sont brièvement déchiffrés, restent chez vous.
- En service. Une variante avec la zone d'édition dans une enclave matérielle isolée et vérifiable est en préparation.
Les limites, en toute transparence
Les noms, tailles et partages des fichiers restent visibles pour la plateforme, de même que l'expéditeur, les destinataires et l'objet des e-mails. Les aperçus et la recherche plein texte ne sont pas disponibles dans les dossiers protégés. Et la disponibilité de vos clés fait partie de votre plan de continuité.
Tester
Nous examinons volontiers avec vous et votre prestataire openDesk le modèle d'exploitation qui convient, et mettons en place un premier espace protégé avec vos clés. Plus d'informations sur DuoKey SecureFolder et DuoKey Secure Open-Xchange.
Sources
- Règlement général sur la protection des données (UE) 2016/679, art. 28, 32 et 34. eur-lex.europa.eu
- Loi fédérale sur la protection des données (LPD), art. 8 et 9. fedlex.admin.ch
- Directive (UE) 2022/2555 (NIS2). eur-lex.europa.eu