Bürgerinnen und Bürger schreiben ihrer Verwaltung, was sie nirgends sonst teilen: Krankheiten, Schulden, Familienverhältnisse. Mitarbeitende leiten Akten weiter, Ämter stimmen sich ab. Das Postfach ist deshalb das größte und am wenigsten geordnete Archiv einer Verwaltung. Mit openDesk und OX App Suite holen viele Verwaltungen ihre E-Mail aus US-Clouds zurück, oft betrieben von einem öffentlichen IT-Dienstleister. Bleibt die Frage: Wer kann diese Postfächer lesen?
Wo die Schlüssel heute liegen
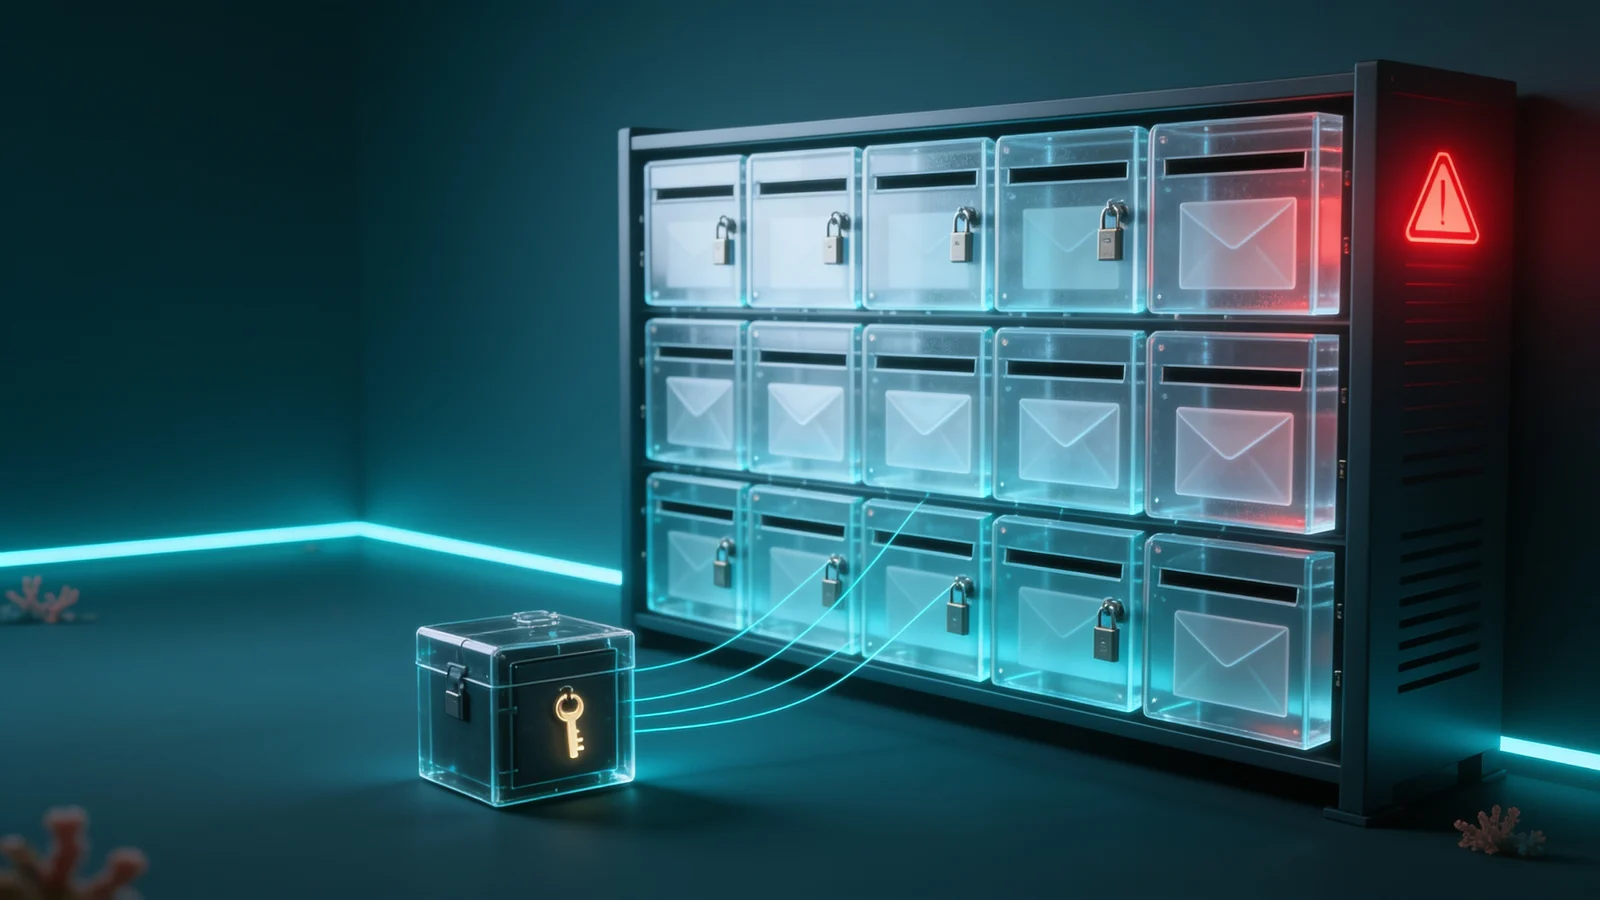
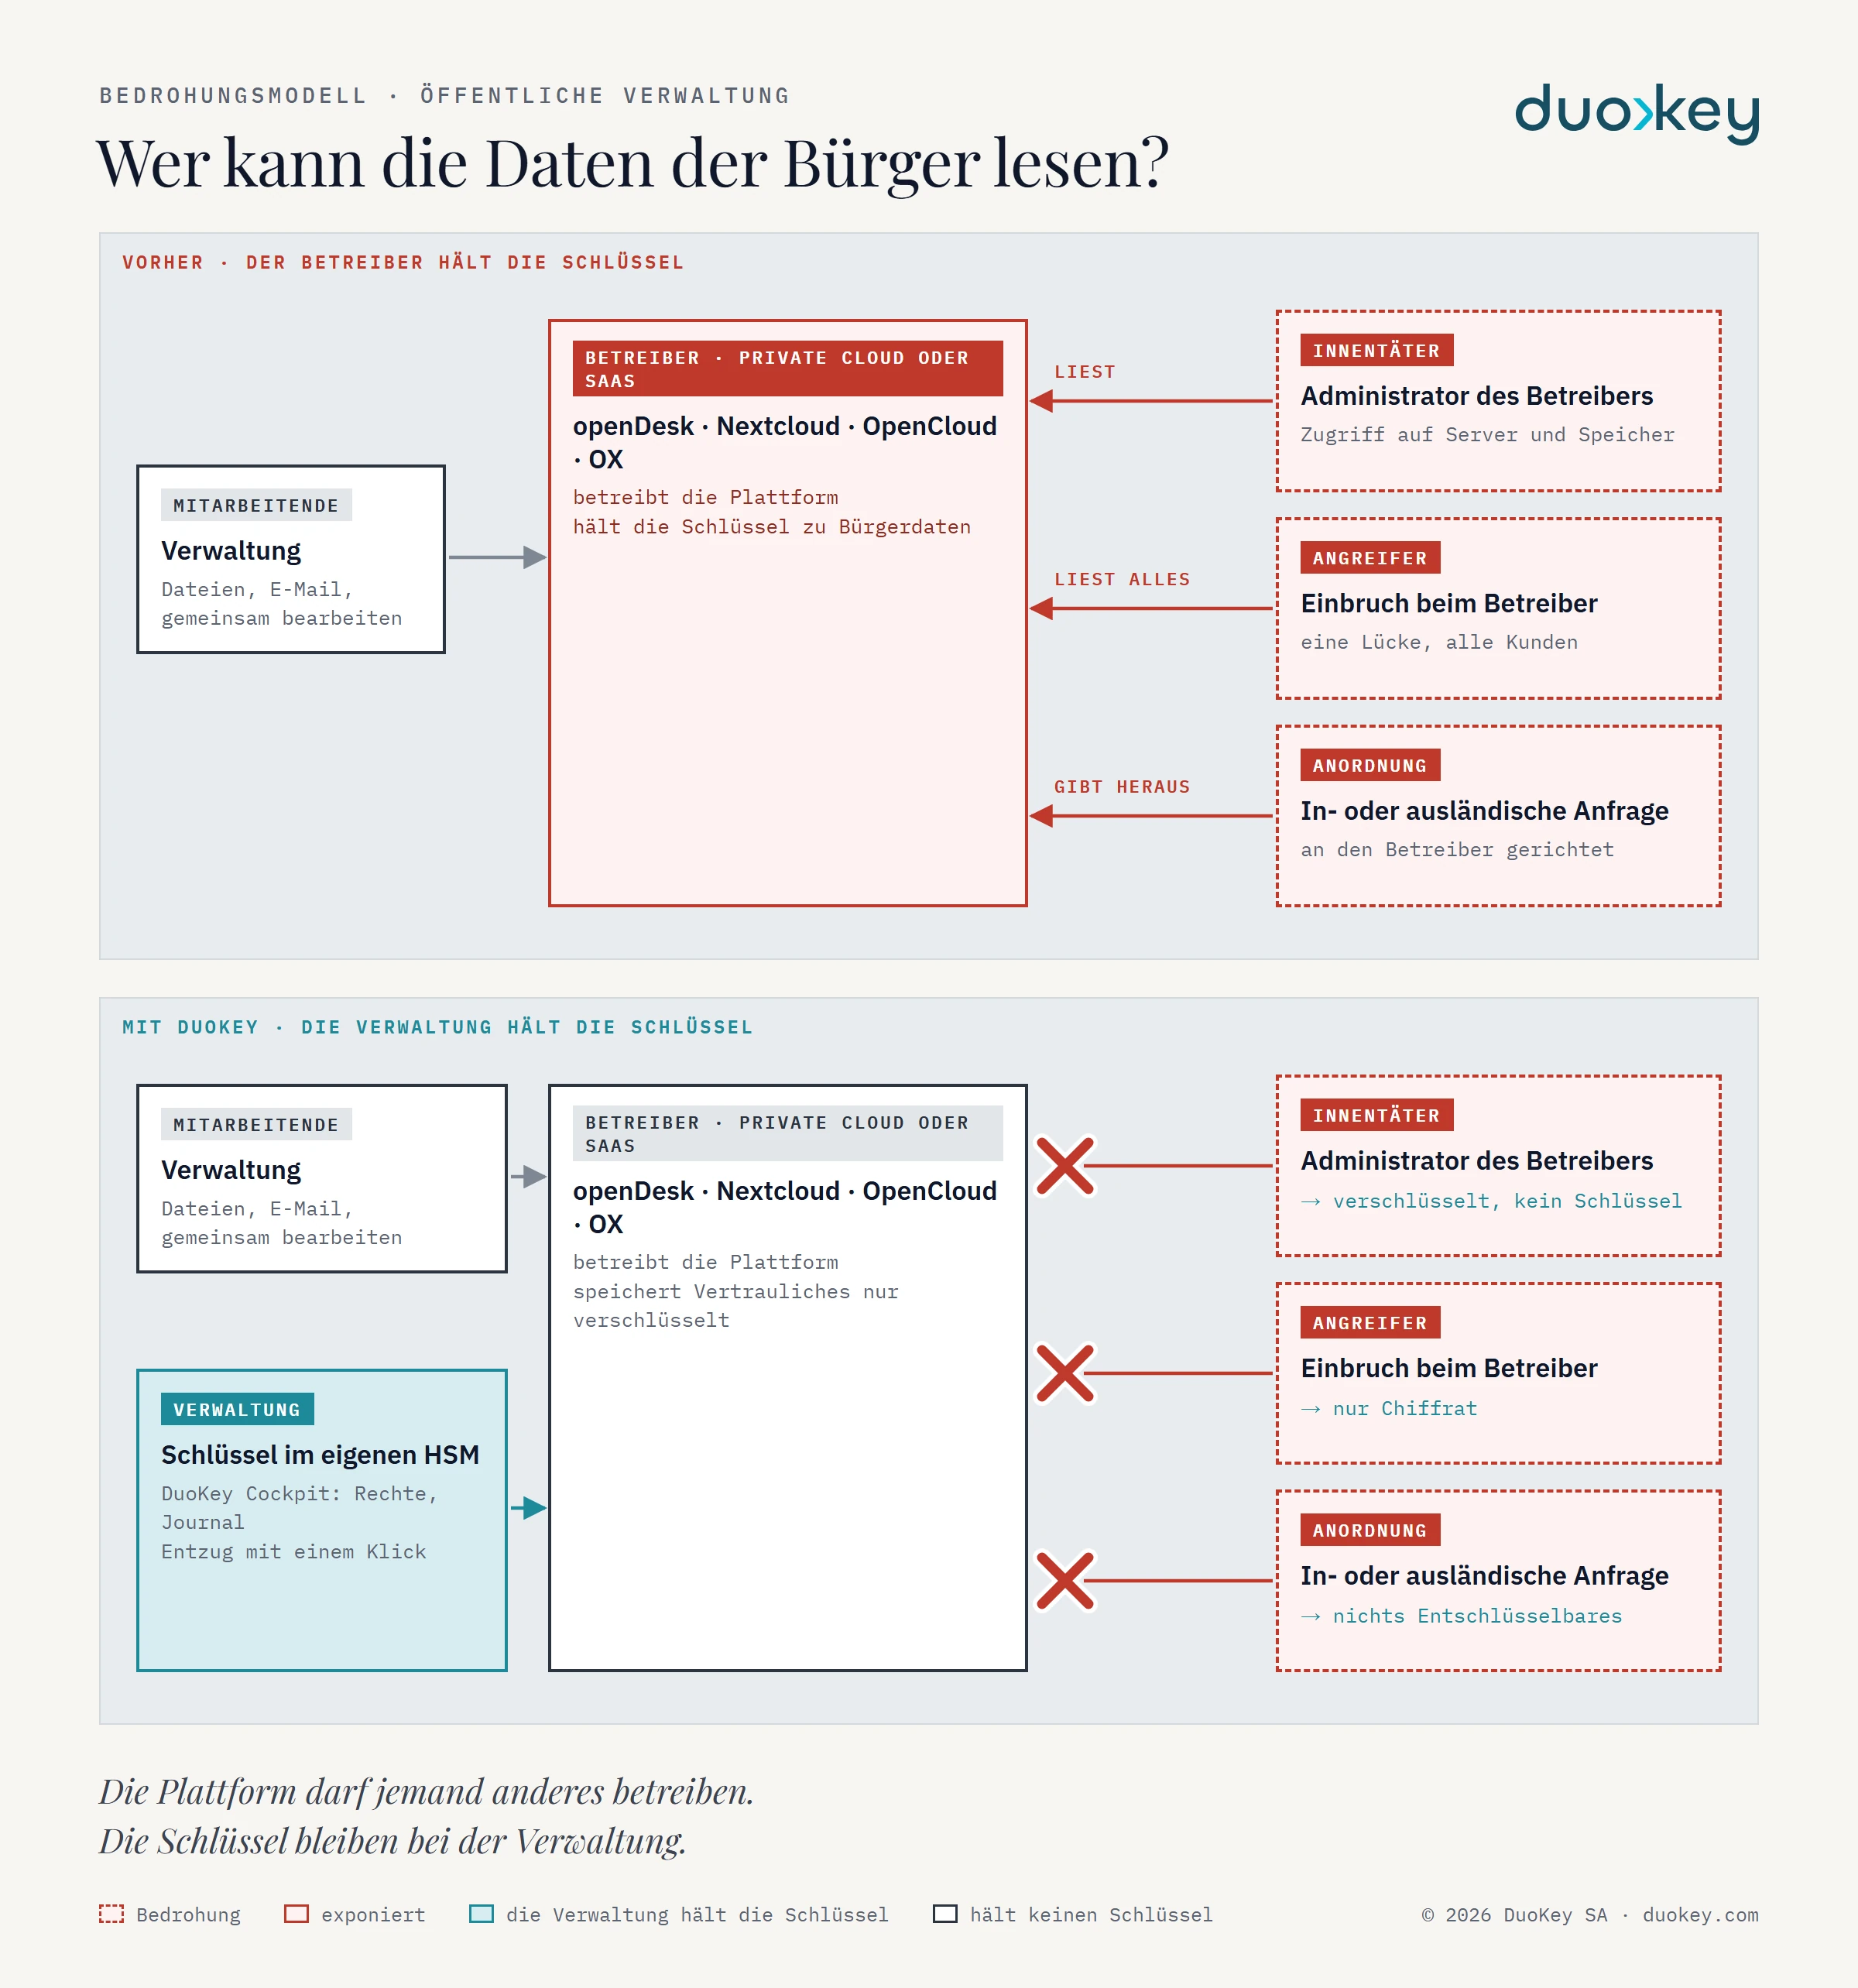
In einer typischen Installation, wie openDesk 1.20 sie ausliefert, liegen die Postfächer unverschlüsselt auf dem Speicher des Mailservers, und der Hauptschlüssel von OX Guard steht als Datei im Cluster. Wer den Server betreibt, kopiert oder übernimmt, kann also lesen. Das ist kein Fehler von openDesk: Ein Mailserver muss Nachrichten zustellen und anzeigen. Die Frage ist nur, wer dauerhaft die Schlüssel hält.
So funktioniert DuoKey Secure Open-Xchange, einfach erklärt
Drei Schlüssel ziehen aus dem Mailserver in das DuoKey Cockpit, das die Verwaltung mit ihrem eigenen HSM kontrolliert:
- Der Hauptschlüssel von OX Guard wird versiegelt und nur beim Start in den Arbeitsspeicher entsiegelt. Ist er im Cockpit gesperrt, startet Guard nicht.
- S/MIME aus Ihrer eigenen PKI. Zertifikate für verschlüsselte E-Mails kommen aus einer DuoKey-Zertifizierungsstelle. Geht ein Schlüssel verloren, wird er nur im Vier-Augen-Prinzip wiederhergestellt.
- Ein Schlüssel je Postfach. Jede Nachricht wird verschlüsselt gespeichert. Den Schlüssel gibt das Cockpit pro Person frei und kann ihn jederzeit entziehen.
Für die Mitarbeitenden ändert sich nichts: Sie arbeiten in derselben Webmail.
Was das für Ihre Pflichten bedeutet
- Angemessene Sicherheit. DSGVO Art. 32 nennt die Verschlüsselung ausdrücklich; das Schweizer DSG verlangt in Art. 8 eine dem Risiko angemessene Datensicherheit.
- Dienstleister. Wer den Mailserver betreiben lässt, bleibt verantwortlich (DSGVO Art. 28, DSG Art. 9). Ein Betreiber, der die Postfächer nicht lesen kann, ist ein kleineres Risiko.
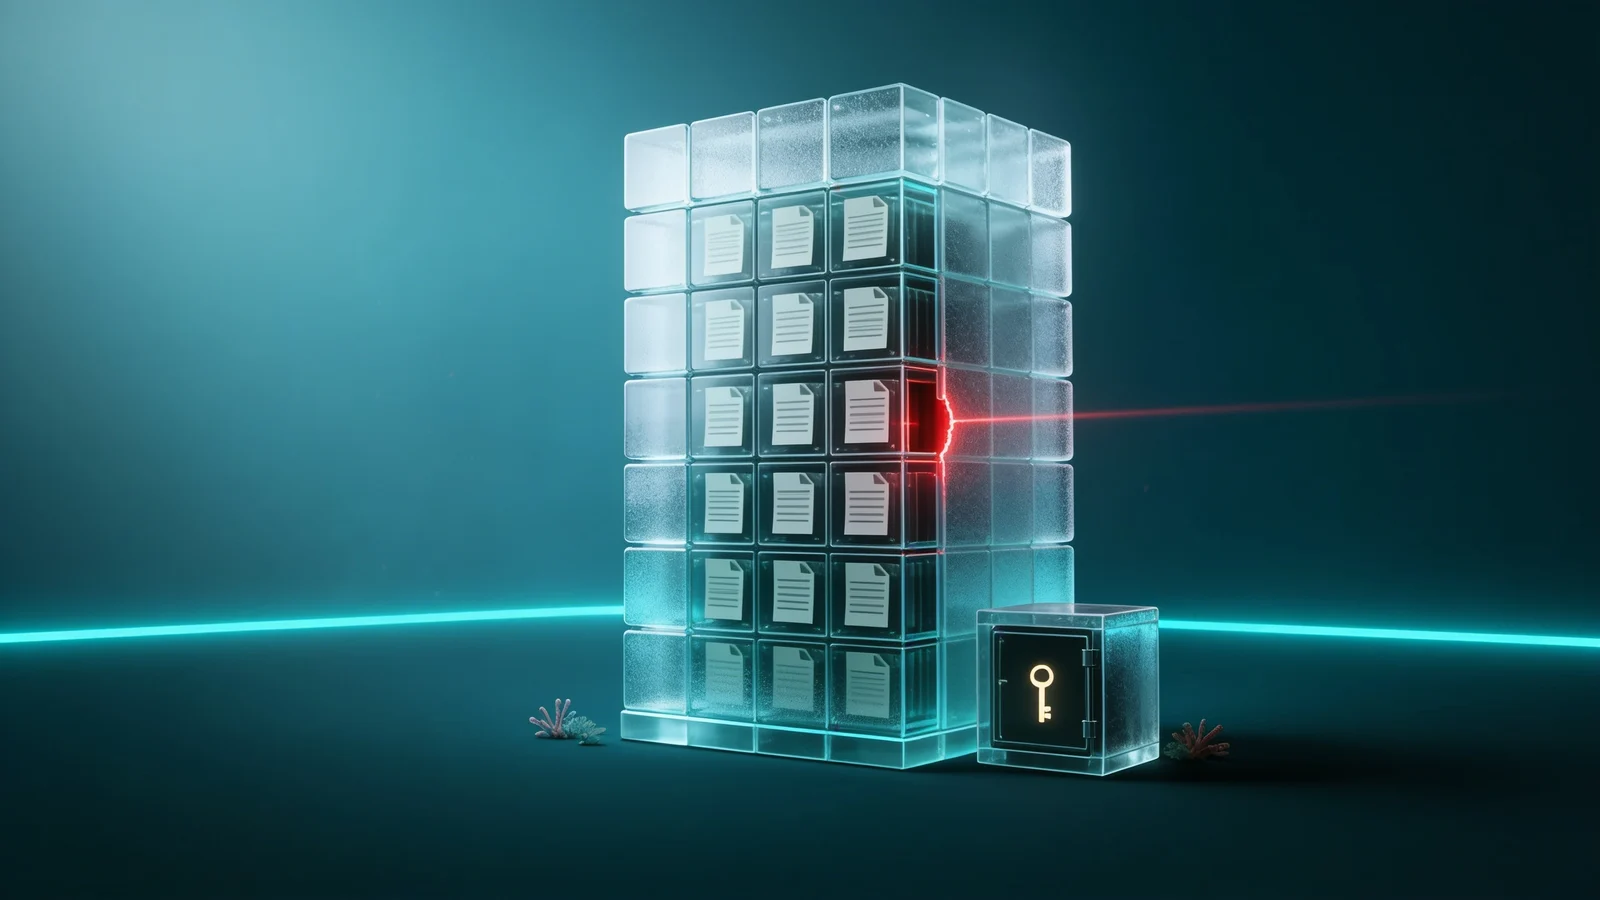
- Datenpannen. Waren die kopierten Postfächer verschlüsselt und der Schlüssel nicht betroffen, kann die Benachrichtigung der Betroffenen nach DSGVO Art. 34 Abs. 3 entfallen.
- Nach einem Vorfall. Statt zu hoffen, dass ein Angreifer nichts gelesen hat, entziehen Sie im Cockpit den Postfachschlüssel. Das Journal zeigt jede Freigabe und jede Ablehnung.
- Schlüssel für S/MIME. Ausstellung, Hinterlegung und Wiederherstellung sind geregelt und nachvollziehbar, statt pro Person improvisiert.
Kein Produkt macht eine Verwaltung allein gesetzeskonform. Secure Open-Xchange liefert Maßnahmen, die Sie belegen können.
Die Grenzen, offen gesagt
Die Postfachverschlüsselung schützt gespeicherte Nachrichten; beim Lesen entschlüsselt der Mailserver mit dem freigegebenen Schlüssel der Person. Ende-zu-Ende zwischen Absender und Empfänger ist nur S/MIME. Absender, Empfänger und Betreff sind für den Mailverkehr sichtbar, wie bei jeder E-Mail.
Jetzt testen
Sie betreiben openDesk oder OX App Suite? Testen Sie DuoKey Secure Open-Xchange mit uns in Ihrer Umgebung, Stufe für Stufe.
Quellen
- Datenschutz-Grundverordnung (EU) 2016/679, Art. 28, 32 und 34. eur-lex.europa.eu
- Bundesgesetz über den Datenschutz (DSG), Art. 8 und 9. fedlex.admin.ch