Un service social classe des demandes d'aide, un service des contributions des taxations, une administration scolaire des bulletins et des évaluations. De plus en plus d'administrations le font dans Nextcloud : dans leur propre centre de données, dans le cloud privé d'un prestataire informatique public ou chez un hébergeur. C'est un bon pas pour sortir des plateformes américaines. Une question reste pourtant souvent ouverte, et chaque analyse de protection des données la pose : qui peut lire ces données ?
La vraie question : qui détient la clé ?
Nextcloud sait chiffrer les fichiers sur le serveur. Mais la clé se trouve sur ce même serveur, puisqu'il doit afficher et éditer les fichiers. Qui exploite ou prend le contrôle du serveur peut donc lire : un administrateur du prestataire, un attaquant après une faille comme PHP2Shell en octobre 2026, ou une autorité qui exige des données auprès de l'exploitant.
Une image du quotidien : vous louez des archives à une entreprise. La confiance que vous pouvez lui accorder dépend moins de la qualité des étagères que de la personne qui a la clé de la salle.
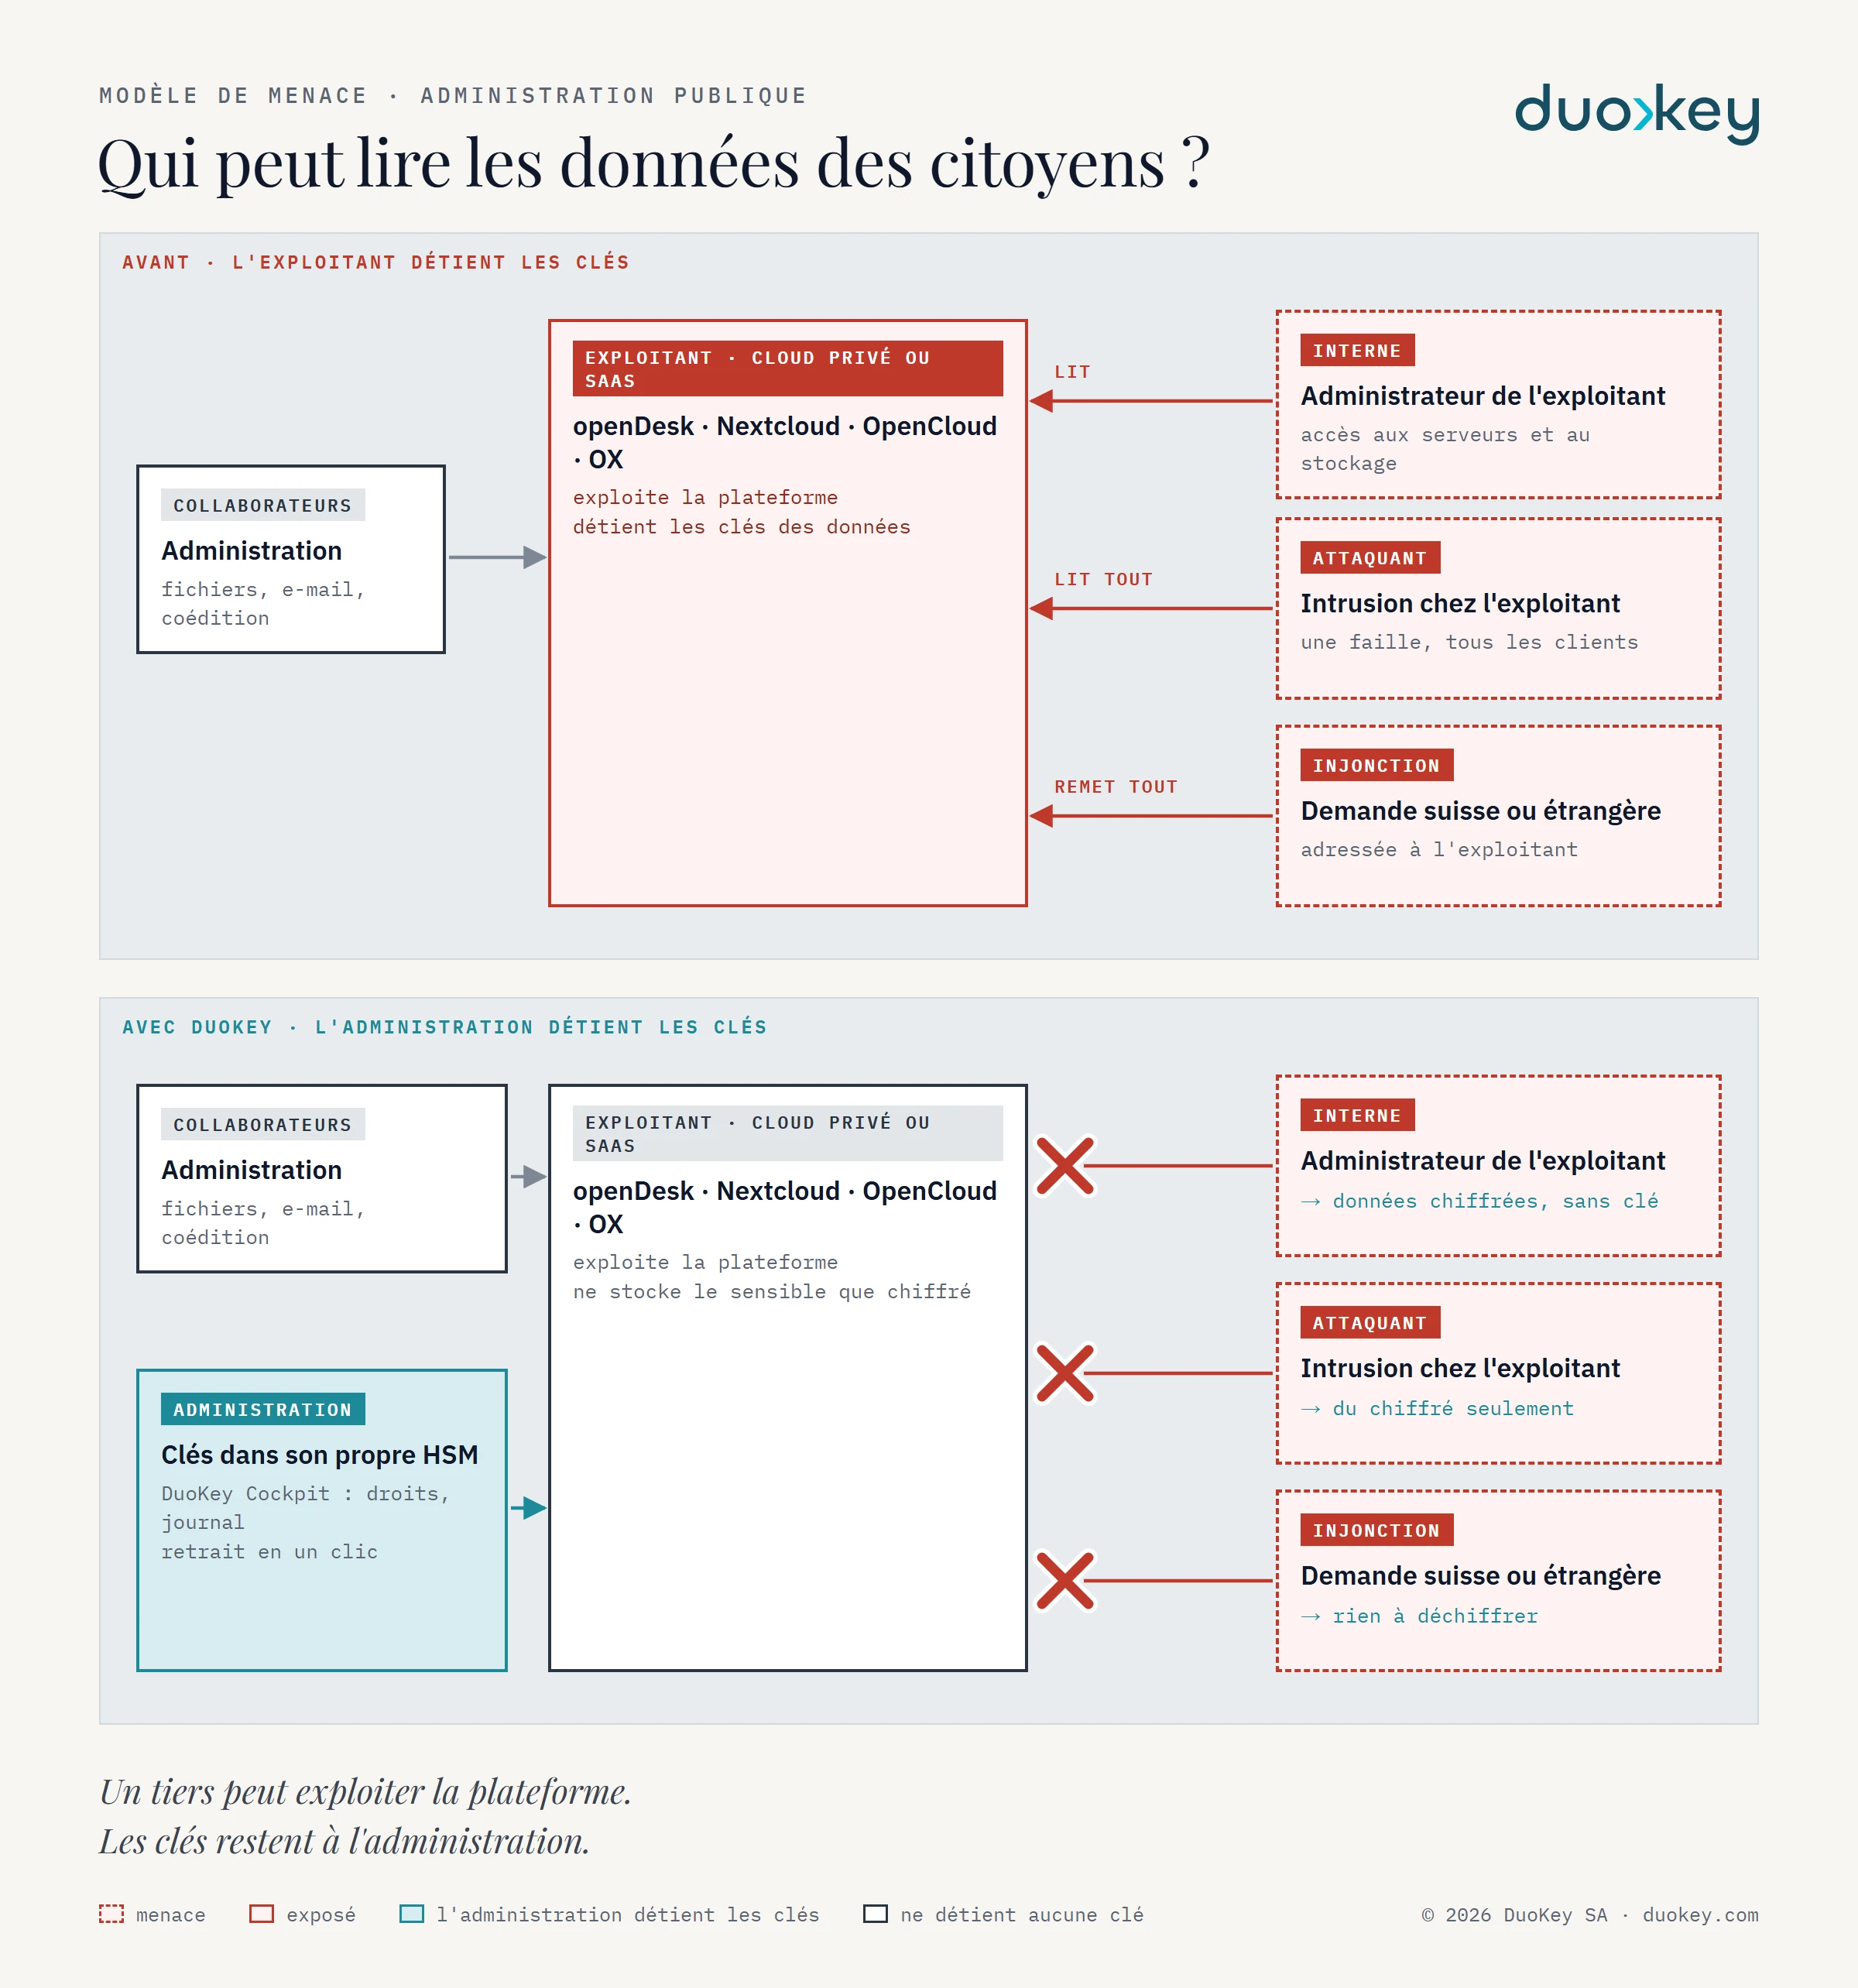
- Des dossiers protégés. Vous choisissez les dossiers confidentiels, par exemple « Aide sociale » ou « Dossiers du personnel ». Les fichiers y sont chiffrés avant d'être enregistrés. Nextcloud ne voit que des données illisibles.
- La clé reste chez vous. La clé maîtresse se trouve dans un module matériel de sécurité (HSM) ou un coffre de votre administration. Le DuoKey Cockpit décide qui peut ouvrir quel dossier.
- Travailler comme avant. Les collaborateurs ouvrent un document avec « Ouvrir avec DuoKey » et le coéditent dans Collabora Online. Le déchiffrement n'a lieu que pendant l'édition, en mémoire. Un filigrane au nom de la personne et l'export bloqué compliquent les fuites.
Chaque remise de clé est journalisée : vous savez qui a ouvert quel dossier, et quand. Un clic dans le Cockpit suffit pour retirer un accès.
Ce que cela change pour vos obligations
- Protection des données. Le RGPD exige à l'art. 32 une sécurité adaptée au risque et cite expressément le chiffrement. La loi fédérale suisse sur la protection des données (LPD) exige à l'art. 8 une sécurité des données appropriée. Pour des données sociales, de santé ou fiscales, le risque est élevé.
- Sous-traitance. Qui fait appel à un prestataire reste responsable et ne peut choisir que des sous-traitants présentant des garanties suffisantes (RGPD art. 28, LPD art. 9). Un exploitant qui ne peut pas lire les données représente un risque nettement plus faible dans cette évaluation.
- Violations de données. Si des données chiffrées sont perdues sans que la clé soit touchée, la communication aux personnes concernées peut ne pas être nécessaire selon l'art. 34 al. 3 du RGPD.
- Secret de fonction. Qui y est soumis doit empêcher que des personnes non autorisées prennent connaissance du contenu. Un exploitant sans clé n'en prend pas connaissance.
- NIS2. Pour les administrations concernées, la cryptographie et la sécurité de la chaîne d'approvisionnement font partie des mesures exigées.
Aucun produit ne rend à lui seul une administration conforme. SecureFolder fournit une mesure que vous pouvez documenter dans votre analyse d'impact.
Cloud privé ou prestataire ?
La solution convient aux deux modèles. Si vous exploitez Nextcloud vous-mêmes, elle protège contre les attaquants et les accès internes trop larges. Si un prestataire exploite Nextcloud pour vous, elle sépare l'exploitation de la plateforme de la maîtrise des données : le prestataire s'occupe des serveurs et des mises à jour, les clés restent chez vous.
Les limites, en toute transparence
Les noms, tailles et partages des fichiers restent visibles pour Nextcloud. Les aperçus et la recherche plein texte ne sont pas disponibles dans les dossiers protégés, puisque le serveur ne peut pas lire le contenu. Et la clé devient une ressource importante : sa disponibilité et sa sauvegarde font partie de votre plan de continuité.
Tester
Plus d'informations sur la page DuoKey SecureFolder. Nous mettons volontiers SecureFolder en place avec vous dans votre environnement, sur un premier dossier avec vos clés.
Sources
- Règlement général sur la protection des données (UE) 2016/679, art. 28, 32 et 34. eur-lex.europa.eu
- Loi fédérale sur la protection des données (LPD), art. 8 et 9. fedlex.admin.ch
- Directive (UE) 2022/2555 (NIS2). eur-lex.europa.eu