Les citoyens écrivent à leur administration ce qu'ils ne confient nulle part ailleurs : maladies, dettes, situations familiales. Les collaborateurs transmettent des dossiers, les services se coordonnent. La boîte aux lettres est donc la plus grande archive d'une administration, et la moins ordonnée. Avec openDesk et OX App Suite, de nombreuses administrations rapatrient leur messagerie des clouds américains, souvent exploitée par un prestataire informatique public. Reste la question : qui peut lire ces boîtes aux lettres ?
Où sont les clés aujourd'hui
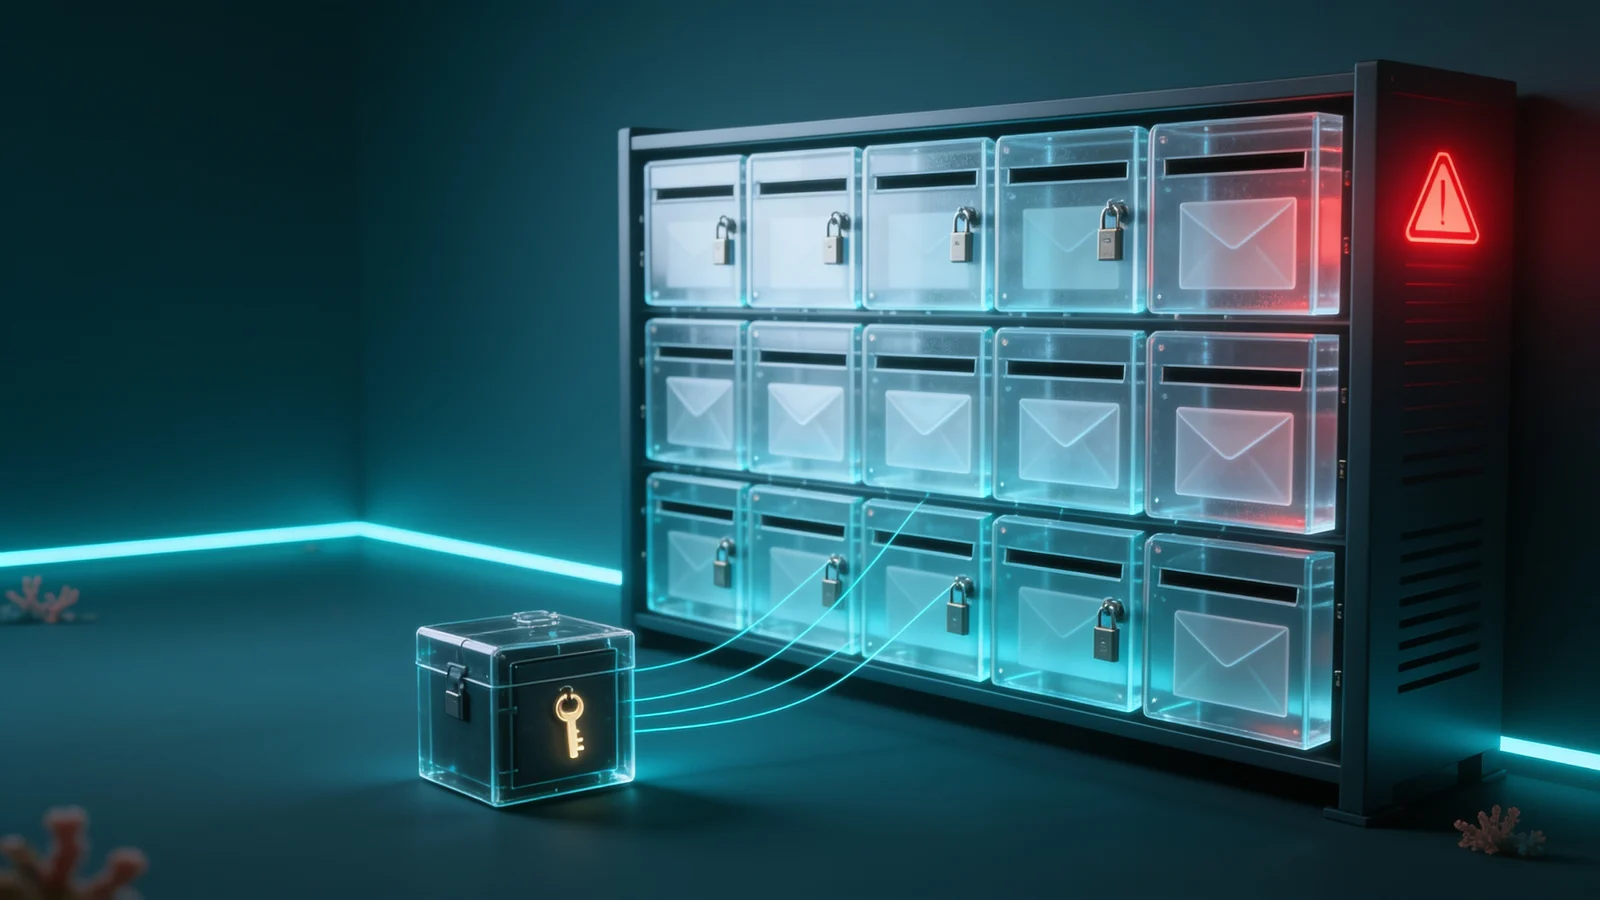
Dans une installation type, telle que la livre openDesk 1.20, les boîtes aux lettres sont stockées en clair sur le serveur de messagerie, et la clé maîtresse d'OX Guard est un fichier dans le cluster. Qui exploite, copie ou prend le contrôle du serveur peut donc lire. Ce n'est pas un défaut d'openDesk : un serveur de messagerie doit distribuer et afficher les messages. La question est de savoir qui détient les clés en permanence.
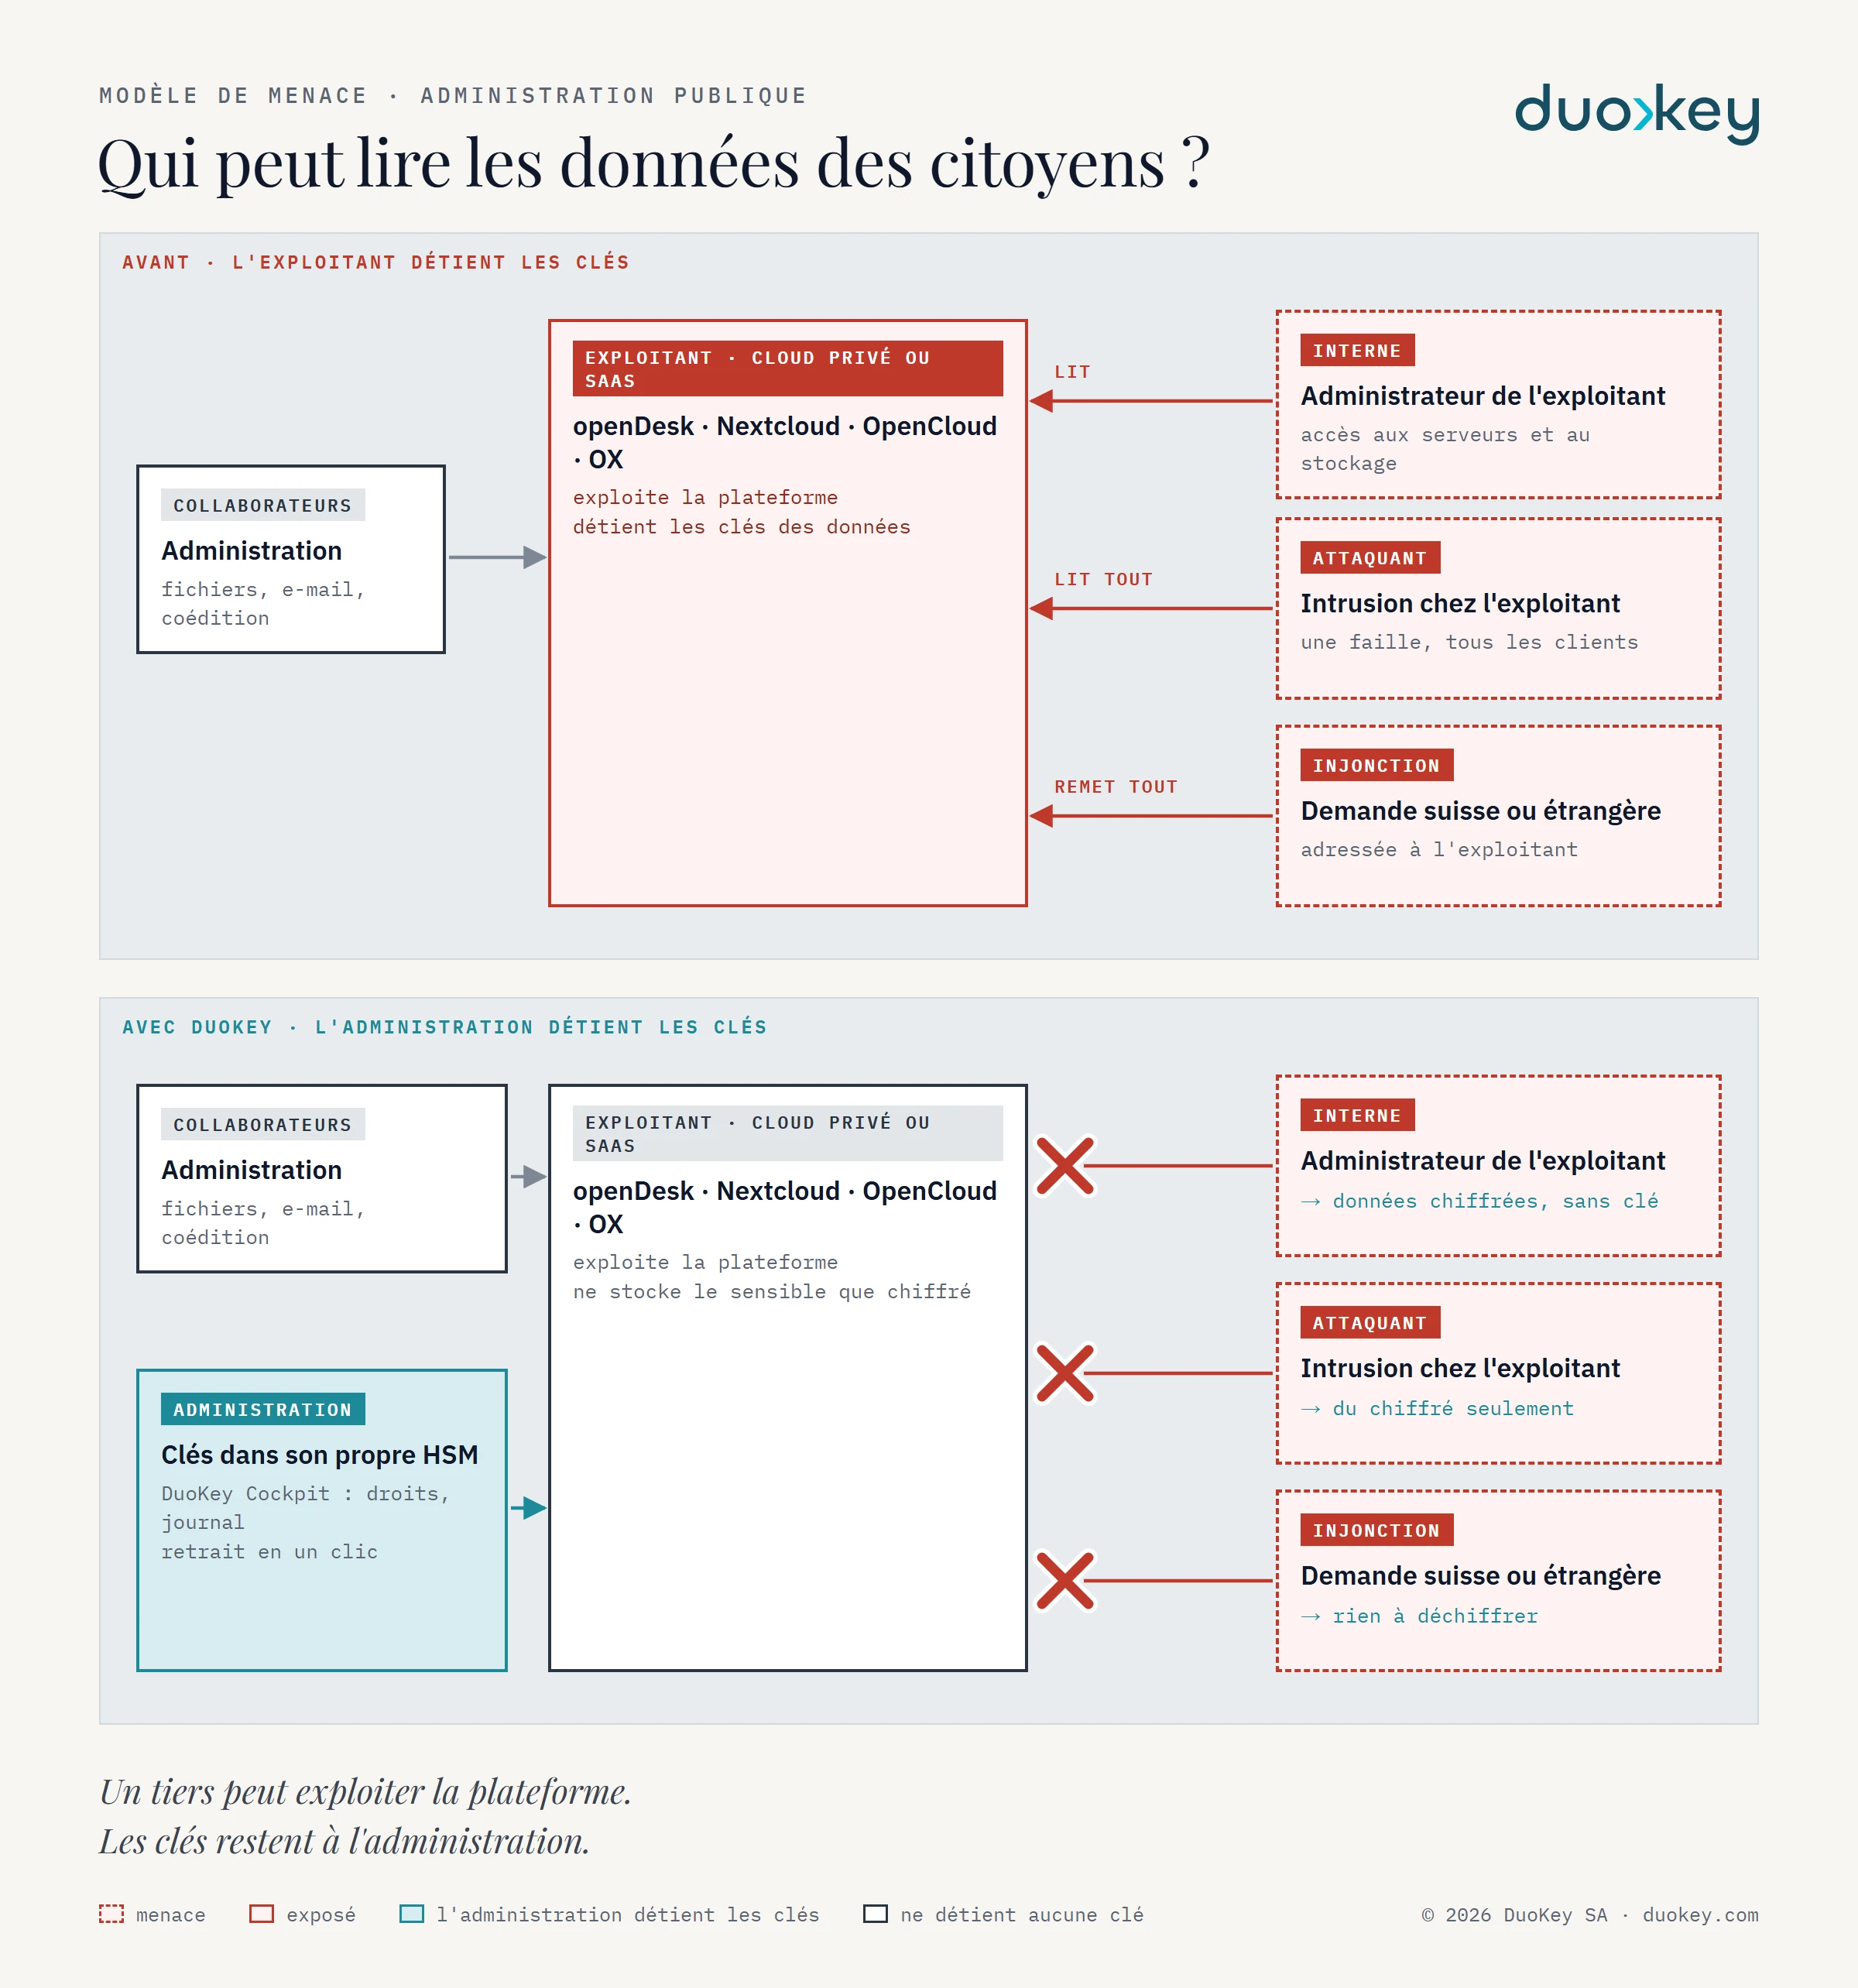
Trois clés quittent le serveur de messagerie pour le DuoKey Cockpit, que l'administration contrôle avec son propre HSM :
- La clé maîtresse d'OX Guard est scellée et n'est descellée en mémoire qu'au démarrage. Si elle est bloquée dans le Cockpit, Guard ne démarre pas.
- Le S/MIME de votre propre PKI. Les certificats pour les e-mails chiffrés viennent d'une autorité de certification DuoKey. Si une clé est perdue, elle n'est restaurée qu'à quatre yeux.
- Une clé par boîte aux lettres. Chaque message est stocké chiffré. Le Cockpit remet la clé par personne et peut la retirer à tout moment.
Pour les collaborateurs, rien ne change : ils travaillent dans le même webmail.
Ce que cela change pour vos obligations
- Une sécurité appropriée. L'art. 32 du RGPD cite expressément le chiffrement ; la LPD suisse exige à l'art. 8 une sécurité des données adaptée au risque.
- Prestataires. Si un tiers exploite le serveur de messagerie pour vous, vous restez responsables (RGPD art. 28, LPD art. 9). Un exploitant qui ne peut pas lire les boîtes représente un risque plus faible.
- Violations de données. Si des boîtes copiées étaient chiffrées et la clé intacte, la communication aux personnes concernées peut ne pas être nécessaire selon l'art. 34 al. 3 du RGPD.
- Après un incident. Au lieu d'espérer qu'un attaquant n'a rien lu, vous retirez la clé de la boîte dans le Cockpit. Le journal montre chaque remise et chaque refus.
- Les clés S/MIME. Émission, séquestre et restauration sont encadrés et traçables, au lieu d'être improvisés personne par personne.
Aucun produit ne rend à lui seul une administration conforme. Secure Open-Xchange fournit des mesures documentables.
Les limites, en toute transparence
Le chiffrement des boîtes protège les messages stockés ; à la lecture, le serveur de messagerie déchiffre avec la clé remise à la personne. Seul le S/MIME est de bout en bout entre l'expéditeur et le destinataire. L'expéditeur, les destinataires et l'objet restent visibles pour l'acheminement, comme pour tout e-mail.
Tester
Vous exploitez openDesk ou OX App Suite ? Testez DuoKey Secure Open-Xchange avec nous dans votre environnement, niveau par niveau.
Sources
- Règlement général sur la protection des données (UE) 2016/679, art. 28, 32 et 34. eur-lex.europa.eu
- Loi fédérale sur la protection des données (LPD), art. 8 et 9. fedlex.admin.ch